

60% van de bedrijven beschikt over honderden wachtwoorden die nooit zijn gewijzigd
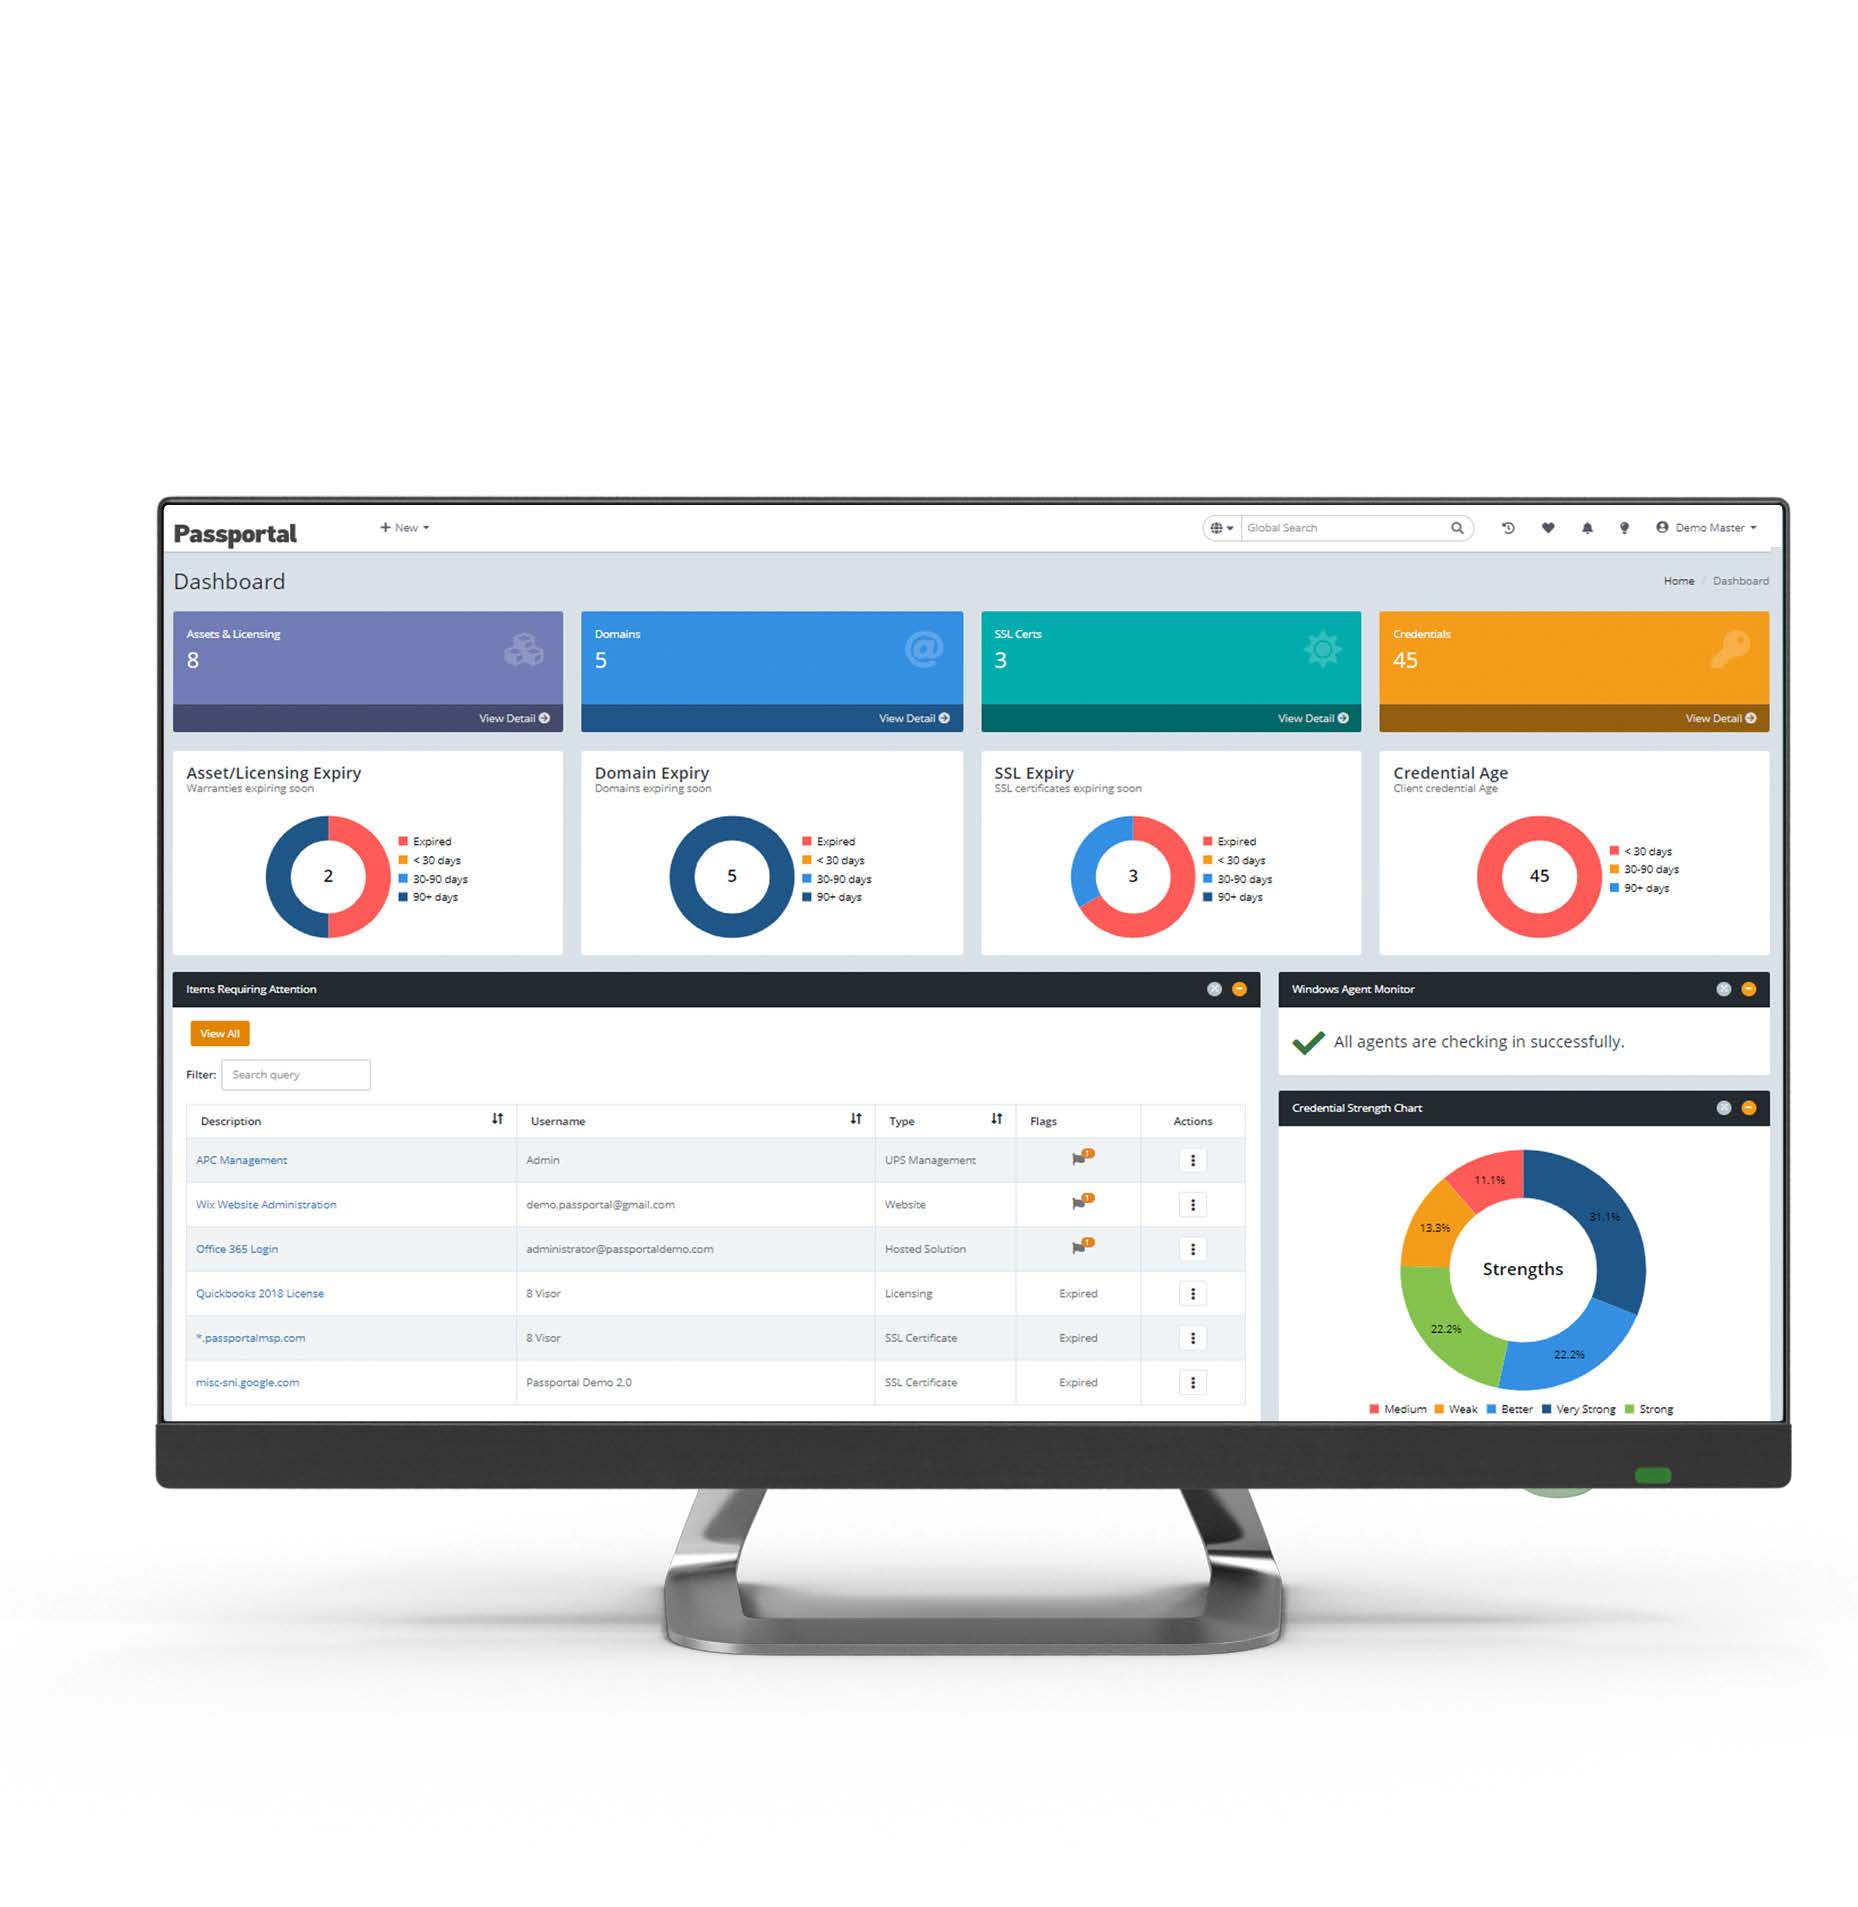
PRAAG, 26 augustus 2021 – ZEBRA SYSTEMS, distributeur van N-able-oplossingen op de Tsjechische en Slowaakse markt, stelt dat bedrijven en organisaties, gezien het groeiende aantal gevallen waarin gebruikerswachtwoorden voor cyberaanvallen worden misbruikt, strengere regels voor het beheer ervan moeten invoeren. Met behulp van oplossingen zoals N-able Passportal kunnen MSP-providers eenvoudig beheer van deze regels, veiliger toegangsbeheer en een drastische vermindering van cyberrisico's aanbieden.
Volgens een groot aantal onderzoeken verslechtert de situatie op het gebied van wachtwoordbeveiliging objectief gezien. Dit komt mede doordat 54% van de werknemers zakelijke wachtwoorden op hun mobiele telefoon opslaat en 32% van de werknemers toegeeft in te loggen op systemen van hun voormalige werkgever*. 60% van de organisaties beschikt over meer dan 500 wachtwoorden die nooit zijn gewijzigd en die bij diefstal een aanzienlijk risico vormen**. Ook in Tsjechië beschouwt 95% van de IT-beheerders bij SMB-bedrijven wachtwoorden als het voornaamste beveiligingsprobleem***.
Deze risico's kunnen aanzienlijk worden beperkt door enkele relatief eenvoudige regels:
- Periodieke training van gebruikers. Gebruikers zelf moeten weten waarom het beschermen van toegang tot kritieke bedrijfssystemen belangrijk is en waarom ze geen gemakkelijk te raden of hergebruikte wachtwoorden moeten gebruiken.
- Basisregels voor wachtwoordsterkte vaststellen. Door regels vast te stellen, zoals lengte, vereisten voor cijfers, kleine en hoofdletters, hun volgorde, speciale tekens enzovoort, voorkomen organisaties het aanmaken van zwakke wachtwoorden.
- Regels voor de vervaldatum van wachtwoorden instellen. Geen enkel wachtwoord blijft voor altijd effectief; er moet telkens een interval voor regelmatige wijziging worden vastgesteld. Deze instelling maakt het mogelijk de schade te minimaliseren wanneer wachtwoorden ondanks alle maatregelen toch worden gekraakt.
- Standaardwachtwoorden wijzigen. Veel succesvolle cyberaanvallen zijn uitgevoerd via apparaten waarop beheerders of gebruikers vergeten waren de oorspronkelijke wachtwoorden van het type „000000“ te wijzigen. Dit is vooral belangrijk vandaag de dag, nu mensen vanuit huis werken met behulp van thuisnetwerken, routers en Wi-Fi-apparaten.
- Automatisering zoveel mogelijk toepassen. Voor toegang tot een groot aantal accounts worden steeds vaker geautomatiseerde oplossingen voor wachtwoordbeheer gebruikt, waarmee gebruikers met één sterk wachtwoord kunnen inloggen op alle benodigde accounts.
„Vroeger was wachtwoordbeheer relatief eenvoudig te beheersen, omdat één of twee wachtwoorden voor toegang tot de benodigde systemen volstonden,“ zei Ondřej Šabata, Sales Engineer voor N-able-oplossingen bij ZEBRA SYSTEMS. „Tegenwoordig gebruiken werknemers steeds meer applicaties en clouddiensten die authenticatie vereisen, wat hogere eisen stelt aan het onthouden van verschillende wachtwoorden. Met moderne technische hulpmiddelen is het tegenwoordig mogelijk het gebruikersgemak te behouden en tegelijkertijd het hoogste beveiligingsniveau te garanderen.“
N-able, leverancier van tools voor MSP-providers, biedt de oplossing N-able Passportal aan, die het beveiligingsniveau van wachtwoorden verhoogt. N-able Passportal maakt wachtwoordbeheer volgens aanbevolen werkwijzen mogelijk, waarbij toegangsrechten en kennis worden opgeslagen in een versleutelde wachtwoordopslag die wordt beheerd op basis van rolgebonden toegangsrechten en waarbij multifactorauthenticatie wordt gebruikt. Wachtwoordbeheer kan ook succesvol worden beheerd binnen de uitgebreide MSP-oplossing N-able RMM.
Auteur van het artikel: ZEBR.ai-redactie






