

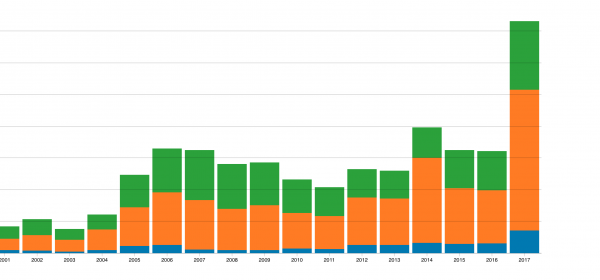
Največ ranljivosti je lani zabeležil sistem Google Android, med drugimi ogroženimi pa so predvsem programska oprema Microsoft, Adobe in Apple
PRAHA, 19. marca 2018 – Podjetje GFI Software, ponudnik varnostnih rešitev v poslovnih omrežjih, je navedlo, da je leta 2017 prišlo do znatnega porasta ranljivosti operacijskih sistemov in aplikacij, tako na namiznih kot zlasti na mobilnih napravah. Lani je bilo skupno zabeleženih 14 712 ranljivosti, kar je 128 % več kot leta 2016, ko je bilo zabeleženih 6 447 ranljivosti. Največ novih ranljivosti je bilo registriranih v sistemih Google Android, Linux Kernel in Apple iOS.
Iz informacij, ki temeljijo na podatkih organizacije The National Vulnerability Database, izhaja, da je po treh letih rahle stagnacije oziroma upada leta 2017 prišlo do nenadnega preobrata in več kot podvojitve števila ranljivosti. Razvrstitev števila ranljivosti po vrstah sistemov kaže na vse večjo ogroženost mobilnih sistemov, saj sta dva od treh najbolj ogroženih programov mobilna operacijska sistema, med ranljivimi izdelki pa se pojavljajo tudi pametne ure in TV sistemi.
Ključni podatki za leto 2017:
- Do največjega porasta ranljivosti je prišlo pri mobilnih napravah, največ jih je bilo registriranih pri Google Android (842), Apple iOS (387), Microsoft Windows RT (skupaj 157) in Apple Watch OS (92).
- Najbolj ogrožen namizni operacijski sistem je bil leta 2017 Linux Kernel (453 ranljivosti), Mac OS X (299), vendar so imeli skupno največ ranljivosti Microsoft Windows s šestimi različnimi operacijskimi sistemi, uvrščenimi med deset najbolj ogroženih, med njimi pa Windows 10 s skupno 268 ranljivostmi.
- Med spletnimi brskalniki je bil najbolj ogrožen Microsoft Edge (202 ranljivosti), sledijo Apple Safari (179), Google Chrome (153) in Microsoft Internet Explorer (79); med aplikacijami pa Adobe Acrobat.
- Med pet proizvajalcev programske opreme z največjim številom ranljivosti sodijo Google, Oracle, Microsoft, IBM in Apple, če pa upoštevamo resnost ranljivosti, je najbolj ogrožena programska oprema proizvajalca Adobe.
„Leto 2017 je bilo resničen prelom v rasti števila ranljivosti, kar dokazujejo tudi uspešni izsiljevalski napadi, katerih val nas je prizadel lani,“ je dejal Zdeněk Bínek, odgovoren za prodajo rešitev GFI Software v Češki republiki in na Slovaškem. „Posebej zaskrbljujoč je trend rasti števila ranljivosti v mobilnih napravah, kar kaže, da lahko napadalci vse uspešneje prizadenejo poslovna omrežja z uporabo naprav BYOD. Aktualne informacije bi morale biti močan impulz za uvedbo orodij, ki omogočajo tako redne in avtomatizirane posodobitve programske opreme kot tudi pregledovanje ranljivosti na računalnikih in mobilnih napravah.“
GFI Software ponuja rešitev GFI LanGuard, ki zagotavlja avtomatizirano upravljanje posodobitev za Windows, Mac OS in Linux, pregledovanje ranljivosti na računalnikih in mobilnih napravah ter revizijo omrežja in programske opreme. Za povečanje varnosti omogoča ustvarjanje popisa sredstev vsake naprave v omrežju, vključno s tablicami in pametnimi telefoni, ki se povezujejo s strežniki Exchange. GFI LanGuard je tudi ključni del celovite platforme GFI OneGuard za centralizirano upravljanje omrežja.
Avtor članka: Uredništvo ZEBR.ai



