

Najviac zraniteľností vlani vykázal systém Google Android, medzi ďalšie ohrozené patria najmä softvér Microsoft, Adobe a Apple
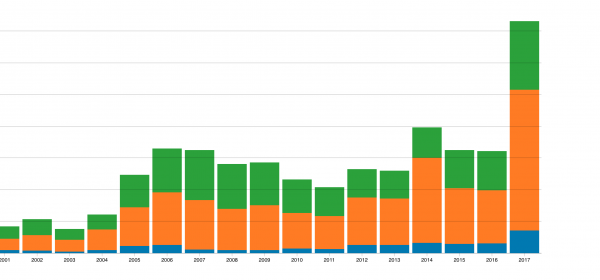
PRAHA, 19. marca 2018 – Spoločnosť GFI Software, dodávateľ riešení bezpečnosti v podnikových sieťach, uviedla, že v roku 2017 došlo k výraznému nárastu zraniteľností operačných systémov a aplikácií, a to tak na desktopových, ako najmä na mobilných zariadeniach. Vlani bolo celkovo zaznamenaných 14 712 zraniteľností, čo je o 128 % viac než v roku 2016, keď bolo zaznamenaných 6 447 zraniteľností. Najviac nových zraniteľností bolo zaregistrovaných v systémoch Google Android, Linux Kernel a Apple iOS.
Z informácií založených na údajoch organizácie The National Vulnerability Database vyplýva, že po troch rokoch miernej stagnácie až poklesu nastal v roku 2017 prudký zvrat a viac než zdvojnásobenie počtu zraniteľností. Poradie počtu zraniteľností podľa typu systémov prejavuje čoraz väčšie ohrozenie mobilných systémov, keď dva z troch najohrozenejších softvérov sú mobilné operačné systémy a medzi zraniteľnými produktmi sa objavujú aj inteligentné hodinky či TV systémy.
Kľúčové údaje roku 2017:
- K najväčšiemu nárastu zraniteľností došlo pri mobilných zariadeniach, najviac ich bolo zaregistrovaných pri Google Android (842), Apple iOS (387), Microsoft Windows RT (celkovo 157) či Apple Watch OS (92).
- Najohrozenejším desktopovým operačným systémom bol v roku 2017 Linux Kernel (453 zraniteľností), Mac OS X (299), celkovo však najviac zraniteľností mali Microsoft Windows so šiestimi rôznymi operačnými systémami uvedenými medzi desiatimi najohrozenejšími, najviac z nich potom Windows 10 s celkovo 268 zraniteľnosťami.
- Medzi webovými prehliadačmi bol najohrozenejší Microsoft Edge (202 zraniteľností), Apple Safari (179), Google Chrome (153), Microsoft Internet Explorer (79); medzi aplikáciami potom Adobe Acrobat.
- Top 5 výrobcov softvéru s najvyšším počtom zraniteľností zahŕňa Google, Oracle, Microsoft, IBM a Apple, ak vezmeme do úvahy závažnosť zraniteľností, potom je najviac ohrozený softvér výrobcu Adobe.
„Rok 2017 bol skutočným prelomom v náraste počtu zraniteľností, čo dokazujú aj úspešné ransomvérové útoky, ktorých vlna nás vlani zasiahla,“ povedal Zdeněk Bínek, zodpovedný za predaj riešení GFI Software v Českej republike a na Slovensku. „Obzvlášť znepokojujúci je trend rastu počtu zraniteľností v mobilných zariadeniach, čo svedčí o tom, že útočníci dokážu čoraz úspešnejšie zasiahnuť podnikové siete s využitím BYOD zariadení. Aktuálne informácie by mali byť silným impulzom na nasadenie nástrojov schopných jednak pravidelných a automatizovaných softvérových aktualizácií a jednak skenovania zraniteľností na počítačoch aj mobilných zariadeniach.“
GFI Software ponúka riešenie GFI LanGuard, ktoré poskytuje automatizovanú správu aktualizácií pre Windows, Mac OS a Linux, skenovanie zraniteľností na počítačoch aj mobilných zariadeniach a auditovanie siete a softvéru. Na zvýšenie bezpečnosti umožňuje vytvárať súpis prostriedkov každého zariadenia v sieti vrátane tabletov a inteligentných telefónov, ktoré sa pripájajú k Exchange serverom. GFI LanGuard je tiež kľúčovou súčasťou komplexnej platformy GFI OneGuard pre centralizovaný sieťový manažment.
Autor článku: Redakcia ZEBR.ai






