

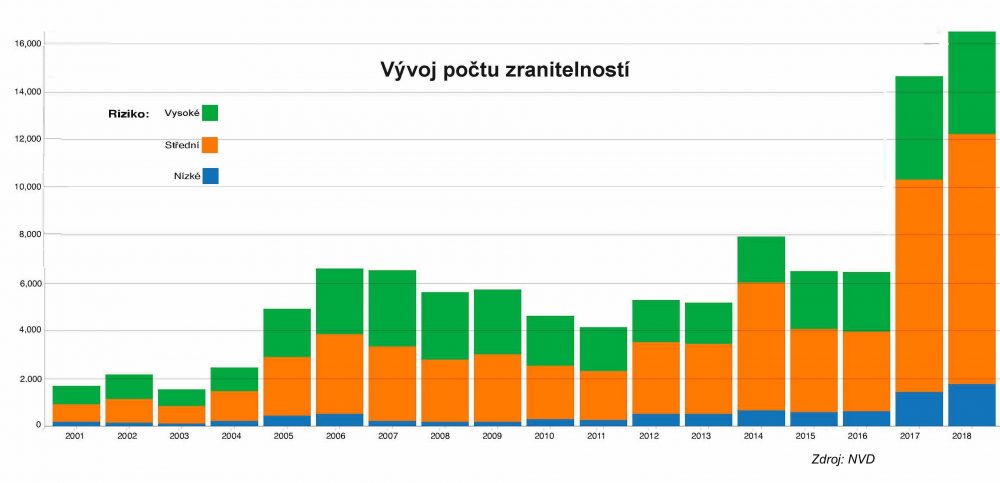
PRAHA, 13. marca 2019 – Podjetje GFI Software,dobavitelj rešitev za varnost v poslovnih omrežjih, je sporočilo, da je leta 2018 prišlo do nadaljnjega povečanja števila programskih ranljivosti, tako pri operacijskih sistemih kot pri aplikacijah. Lani je bilo skupaj zabeleženih 16 555 ranljivosti, kar je 12,5 % več kot leta 2017, ko je bilo zabeleženih 14 714 ranljivosti. Največ novih ranljivosti je bilo registriranih v operacijskih sistemih Debian Linux, Google Android in Ubuntu Linux, med aplikacijami pa v Mozilla Firefox in Adobe Acrobat Reader.
Iz informacij, ki temeljijo na podatkih organizacije The National Vulnerability Database, izhaja, da se je po strmem porastu leta 2017, ko se je število ranljivosti več kot podvojilo, negativni trend nadaljeval tudi leta 2018. K skupnemu številu ranljivosti je lani največ prispevalo povečanje števila ranljivosti pri operacijskih sistemih Linux, ki so zasedli prvih 5 od 6 najbolj ogroženih programskih izdelkov. Opazno povečanje ranljivosti so zabeležili tudi vdelani programi izdelkov podjetja Qualcomm, ki dobavlja strojne platforme za mobilne naprave, potrošniško elektroniko in avtomobilske krmilne sisteme.
Ključni podatki leta 2018:
– Najbolj ogroženi namizni operacijski sistemi so bili leta 2018 Debian Linux (950 ranljivosti), Ubuntu Linux (494) in Redhat Enterprise Linux Server (394). Za njimi se je uvrstil najbolj ranljiv Microsoftov operacijski sistem (Windows 10) z 255 ranljivostmi.
– Med mobilnimi operacijskimi sistemi je bilo največ ranljivosti registriranih pri Google Android (611), z večjim zaostankom pa pri Apple iOS (125).
– Med spletnimi brskalniki so bili najbolj ogroženi Mozilla Firefox (303 ranljivosti), Microsoft Edge (161) in Google Chrome (160), brskalnik Apple Safari (50) pa je zabeležil znatno zmanjšanje v primerjavi z lanskim letom; med drugimi aplikacijami je bil najvišje Adobe Acrobat Reader z 286 ranljivostmi.
– Med 5 proizvajalcev programske opreme z največjim skupnim številom ranljivosti sodijo Debian, Google, Microsoft, Oracle in Redhat.
»Leta 2018 se je neugoden trend naraščanja ranljivosti nadaljeval, saj računalniška programska oprema postopoma prodira tudi v druge naprave, povezane z internetom, v skladu z IoT,« je povedal Zdeněk Bínek, odgovoren za prodajo rešitev GFI Software v Češki republiki in na Slovaškem. »Napadalci te ranljivosti nato izkoriščajo za napade na poslovna računalniška omrežja, ki jih lahko ohromijo z izsiljevalsko programsko opremo, ukradejo občutljive poslovne podatke ali drugače poškodujejo IT-infrastrukturo. Orodja, ki omogočajo redno skeniranje ranljivosti in samodejno posodabljanje vse programske opreme v omrežju, bi zato danes morala spadati med standardno opremo vsake organizacije.«
GFI Software ponuja rešitev GFI LanGuard, ki zagotavlja samodejno upravljanje posodobitev za Windows, Mac OS in Linux, skeniranje ranljivosti na računalnikih in mobilnih napravah ter revizijo omrežja in programske opreme. Za povečanje varnosti omogoča ustvarjanje popisa sredstev vsake naprave v omrežju, vključno s tablicami in pametnimi telefoni, ki se povezujejo s strežniki Exchange. GFI LanGuard je tudi del licenčnega modela GFI Unlimited, ki omogoča uporabo do 10 izdelkov GFI Software za cenovno ugodno enotno naročnino.
Avtor članka: Uredništvo ZEBR.ai






