

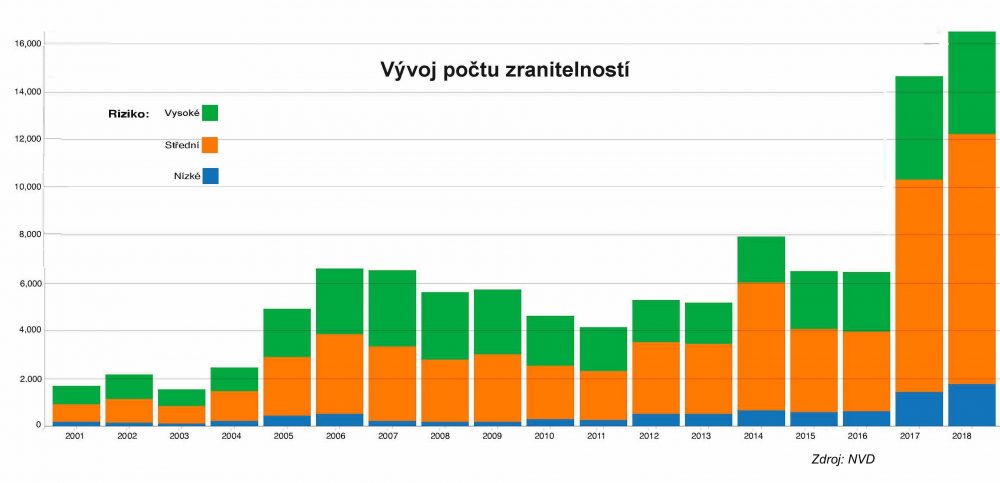
PRAHA, 13. marca 2019 – Spoločnosť GFI Software,dodávateľ riešení bezpečnosti v podnikových sieťach, uviedla, že v roku 2018 došlo k ďalšiemu nárastu softvérových zraniteľností, tak pri operačných systémoch, ako aj pri aplikáciách. Vlani bolo celkovo zaznamenaných 16 555 zraniteľností, čo je o 12,5 % viac než v roku 2017, keď bolo zaznamenaných 14 714 zraniteľností. Najviac nových zraniteľností bolo zaregistrovaných v operačných systémoch Debian Linux, Google Android a Ubuntu Linux, z aplikácií potom Mozilla Firefox a Adobe Acrobat Reader.
Z informácií postavených na údajoch organizácie The National Vulnerability Databasevyplýva, že po prudkom náraste v roku 2017, keď došlo k viac než zdvojnásobeniu počtu zraniteľností, pokračoval negatívny trend aj v roku 2018. Na celkovom počte zraniteľností sa vlani podieľal predovšetkým nárast počtu zraniteľností pri linuxových operačných systémoch, ktoré obsadili prvých 5 zo 6 najviac ohrozených softvérových produktov. Pozoruhodný nárast zraniteľností zaznamenali aj firmvéry produktov spoločnosti Qualcomm, ktorá dodáva hardvérové platformy do mobilných zariadení, spotrebnej elektroniky a automobilových riadiacich systémov.
Kľúčové údaje roku 2018:
– Najohrozenejšími desktopovými operačnými systémami boli v roku 2018 Debian Linux (950 zraniteľností), Ubuntu Linux (494) a Redhat Enterprise Linux Server (394). Až za nimi skončil najzraniteľnejší operačný systém od Microsoftu (Windows 10) s 255 zraniteľnosťami.
– Pri mobilných operačných systémoch bolo najviac zraniteľností zaregistrovaných pri Google Android (611), s odstupom potom Apple iOS (125).
– Medzi webovými prehliadačmi bol najohrozenejší Mozilla Firefox (303 zraniteľností), Microsoft Edge (161) a Google Chrome (160), prehliadač Apple Safari (50) zaznamenal výrazné zníženie oproti minulému roku; medzi ostatnými aplikáciami bol potom najvyššie Adobe Acrobat Reader s 286 zraniteľnosťami.
– Top 5 výrobcov softvéru s najvyšším celkovým počtom zraniteľností zahŕňa Debian, Google, Microsoft, Oracle a Redhat.
„V roku 2018 pokračoval nepriaznivý trend nárastu zraniteľností spolu s tým, ako sa počítačový softvér postupne dostáva aj do ďalších zariadení pripojených k Internetu v súlade s IoT,“ povedal Zdeněk Bínek, zodpovedný za predaj riešení GFI Software v Českej republike a na Slovensku. „Tieto zraniteľnosti následne využívajú útočníci na napadnutie firemných počítačových sietí, ktoré môžu paralyzovať ransomvérom, odcudziť citlivé podnikové dáta či inak poškodiť IT infraštruktúru. Nástroje umožňujúce pravidelné skenovanie zraniteľností a automatizované aktualizácie všetkého softvéru v sieti by preto dnes mali patriť k bežnej výbave každej organizácie.“
GFI Software ponúka riešenie GFI LanGuard, ktoré poskytuje automatizovanú správu aktualizácií pre Windows, Mac OS a Linux, skenovanie zraniteľností na počítačoch aj mobilných zariadeniach a auditovanie siete a softvéru. Na zvýšenie bezpečnosti umožňuje vytvárať súpis prostriedkov každého zariadenia v sieti vrátane tabletov a smartfónov, ktoré sa pripájajú k Exchange serverom. GFI LanGuard je tiež súčasťou licenčného modelu GFI Unlimitedumožňujúceho využívať až 10 produktov GFI Software za cenovo výhodné, jednotné predplatné.
Autor článku: Redakcia ZEBR.ai






