

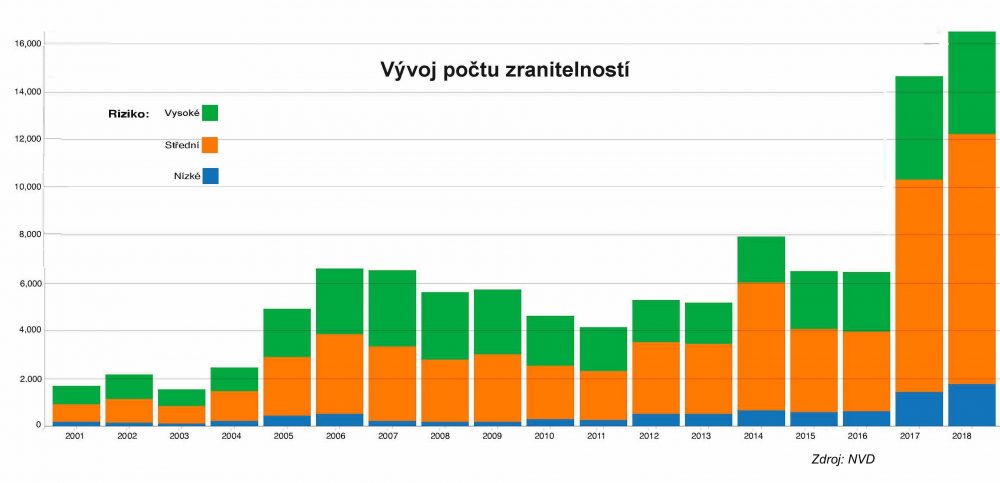
PRAG, 13 Mart 2019 – Kurumsal ağlarda güvenlik çözümleri sağlayıcısı GFI Software, 2018 yılında hem işletim sistemlerinde hem de uygulamalarda yazılım güvenlik açıklarının daha da arttığını bildirdi. Geçen yıl toplam 16.555 güvenlik açığı kaydedildi; bu, 14.714 güvenlik açığının kaydedildiği 2017 yılına göre %12,5 daha fazladır. En fazla yeni güvenlik açığı Debian Linux, Google Android ve Ubuntu Linux işletim sistemlerinde; uygulamalar arasında ise Mozilla Firefox ve Adobe Acrobat Reader'da kaydedildi.
The National Vulnerability Database kuruluşunun verilerine dayanan bilgiler, güvenlik açıklarının sayısının iki kattan fazla arttığı 2017'deki keskin yükselişin ardından olumsuz eğilimin 2018'de de devam ettiğini göstermektedir. Geçen yıl toplam güvenlik açığı sayısına, en riskli altı yazılım ürününün ilk beşini oluşturan Linux işletim sistemlerindeki güvenlik açığı sayısındaki artış özellikle katkıda bulundu. Mobil cihazlar, tüketici elektroniği ve otomotiv kontrol sistemleri için donanım platformları tedarik eden Qualcomm şirketinin ürün yazılımlarında da kayda değer bir güvenlik açığı artışı gözlendi.
2018 yılının temel verileri:
– 2018'de en riskli masaüstü işletim sistemleri Debian Linux (950 güvenlik açığı), Ubuntu Linux (494) ve Redhat Enterprise Linux Server (394) oldu. Microsoft'un en fazla güvenlik açığına sahip işletim sistemi olan Windows 10 (255) bunların ancak ardından geldi.
– Mobil işletim sistemleri arasında en fazla güvenlik açığı Google Android'de (611), onu ise farkla Apple iOS (125) izledi.
– Web tarayıcıları arasında en riskli olanlar Mozilla Firefox (303 güvenlik açığı), Microsoft Edge (161) ve Google Chrome (160) idi; Apple Safari tarayıcısında (50) geçen yıla kıyasla belirgin bir düşüş kaydedildi. Diğer uygulamalar arasında ise Adobe Acrobat Reader 286 güvenlik açığıyla en üst sırada yer aldı.
– En yüksek toplam güvenlik açığı sayısına sahip ilk 5 yazılım üreticisi Debian, Google, Microsoft, Oracle ve Redhat'ten oluşuyor.
“Bilgisayar yazılımlarının IoT doğrultusunda internete bağlı diğer cihazlara da kademeli olarak girmesiyle, güvenlik açıklarındaki olumsuz artış eğilimi 2018'de de devam etti,” dedi Çek Cumhuriyeti ve Slovakya'da GFI Software çözümlerinin satışından sorumlu Zdeněk Bínek. “Saldırganlar bu güvenlik açıklarını, fidye yazılımıyla felç edebilecekleri, hassas kurumsal verileri çalabilecekleri veya BT altyapısına başka şekillerde zarar verebilecekleri kurumsal bilgisayar ağlarına saldırmak için kullanıyor. Bu nedenle, güvenlik açıklarının düzenli olarak taranmasını ve ağdaki tüm yazılımların otomatik olarak güncellenmesini sağlayan araçlar artık her kuruluşun standart donanımının bir parçası olmalıdır.”
GFI Software, Windows, Mac OS ve Linux için otomatik güncelleme yönetimi, bilgisayarlar ve mobil cihazlarda güvenlik açığı taraması ile ağ ve yazılım denetimi sağlayan GFI LanGuard çözümünü sunar. Güvenliği artırmak için, Exchange sunucularına bağlanan tabletler ve akıllı telefonlar dâhil olmak üzere ağdaki her cihazın varlık envanterinin oluşturulmasına olanak tanır. GFI LanGuard ayrıca, uygun fiyatlı tek bir abonelik karşılığında 10 adede kadar GFI Software ürününün kullanılmasını sağlayan GFI Unlimited lisanslama modelinin de bir parçasıdır.
Makale yazarı: ZEBR.ai editör ekibi



