

Erotik web sitelerini ziyaret etmek, güvenliği sağlanmamış USB'ler, yayın akışı ve diğer faaliyetler Çek ve Slovak işletmelerinin kurumsal ağlarını tehdit ediyor
PRAG, 3 Nisan 2019 – Kurumsal ağlarda güvenlik çözümleri tedarikçisi GFI Software, Çek ve Slovak satıcılar arasında gerçekleştirdiği güncel araştırmaya göre, BT yöneticilerinin kurumsal ağların yönetimi kapsamında çok çeşitli güvenlik zorluklarıyla karşı karşıya olduğunu belirtti. Katılımcıların yanıtlarına dayanarak şirket, Çek ve Slovak KOBİ'lerde BT ortamının güvenliğini ve işlevselliğini en sık tehdit eden, kurumsal kullanıcıların 7 “ölümcül” günahını tespit etti.
Katılımcılara göre kurumsal ağlara yönelik en büyük tehditler genel olarak web üzerindeki iş dışı faaliyetler, çıkarılabilir bellek ortamlarının iş amaçlı kullanımı, güncellenmemiş bilgisayarlar ve e-posta alanındaki dikkatsiz davranışlardır. BT yöneticileri iyileştirmenin önündeki başlıca engeller olarak kurumsal yönetimin BT güvenliği konusunu hafife almasını (%89), teknik araçların edinim ve işletim maliyetlerinin yüksek olmasını (%52) ve kullanıcıların güncel riskler konusunda eğitilmemesini (%35) görüyor.
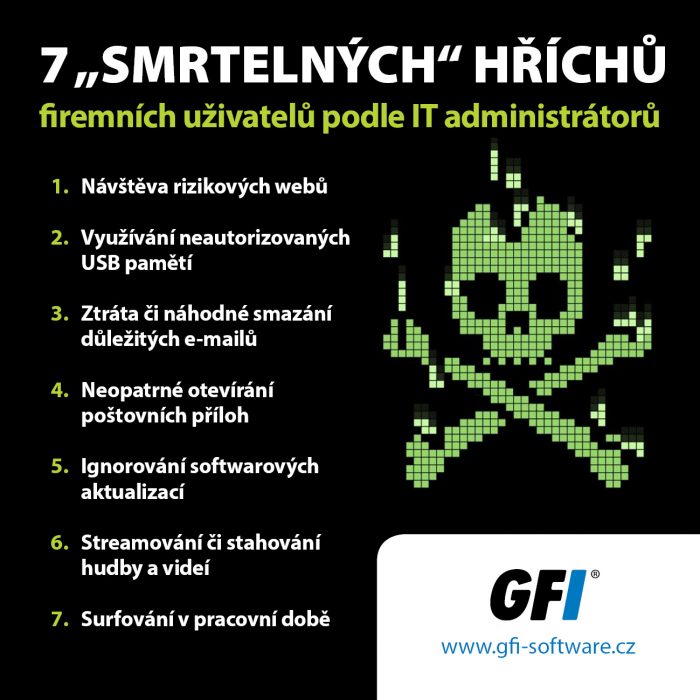
BT yöneticileri en yaygın yedi kullanıcı hatası arasında şunları sıralıyor:
- Riskli web sitelerini ziyaret etmek – BT yöneticilerinin %77'si, kurumsal web erişimi kapsamındaki en riskli kullanıcı faaliyeti olarak erotik siteleri ziyaret etmeyi görüyor.
- Yetkisiz USB belleklerin kullanımı – Katılımcıların %83'ü için tüm çıkarılabilir ortamlar arasında en büyük tehlikeyi USB bellekler, %42'si için ise akıllı telefon depolama alanları oluşturuyor.
- Önemli e-postaların kaybedilmesi veya yanlışlıkla silinmesi – BT çalışanlarının %32'si en sık karşılaşılan sorun olarak kullanıcı e-postalarının geri yüklenmesini ele alıyor.
- Çalışma saatlerinde internette gezinmek – Yöneticilerin %33'ü özel amaçlı internette gezinmenin çalışan verimliliği kaybına yol açtığına inanıyor.
- Yazılım güncellemeleri için yapılan çağrıların göz ardı edilmesi – Katılımcıların %24'ü iş bilgisayarlarının düzensiz güncellenmesini gözlemliyor.
- Müzik ve video akışı ya da indirilmesi – Yöneticilerin %39'una göre kullanıcılar ağ içinde medya dosyaları indiriyor veya yayın akışı yapıyor ve böylece bant genişliğinin aşırı yüklenmesine ve kritik uygulamaların yavaşlamasına katkıda bulunuyor.
- E-posta eklerinin dikkatsizce açılması – BT yöneticilerinin en çok endişe duyduğu konu, kullanıcıların e-posta alanındaki özensiz davranışlarıdır – %87.
“BT yöneticileri, mümkün olan en etkin maliyetle azami BT güvenliğini sağlama konusunda giderek artan bir baskı altındalar, ancak riskler sürekli çeşitleniyor,” dedi Çek ve Slovak pazarında GFI Software çözümlerinin satışından sorumlu Zdeněk Bínek. “Kullanıcıların, sonuçta kurumsal ağ için dahi ‘ölümcül’ olabilecek dikkatsizlikleri artma eğiliminde. Bu nedenle kurumsal BT yöneticileri ve çok kiracılı hizmet sağlayıcıları, tüm altyapının siber güvenliğinin etkin ve merkezi yönetimini mümkün kılan lisanslama modelleri ve çözümler arıyor.”
GFI Software, tek bir abonelik karşılığında kurumsal BT'nin kapsamlı merkezi korumasından yararlanmayı sağlayan GFI Unlimited lisanslama modeli üzerine kurulu, saldırı vektörlerinin çoğuna karşı koruma çözümleri paketi ve kurumsal uygulamaların performansını optimize etmek üzere tasarlanmış Exinda ürünlerini sunmaktadır.
Makale yazarı: ZEBR.ai editör ekibi



