

GFI Software: kurumsal ağlar için en büyük güvenlik riski evden çalışma ve mobilitedir
KOBİ'lerin %64'ü en çok kullanıcı dikkatsizliğinden, %55'i ise fidye yazılımından endişe ediyor
PRAG, 25 Temmuz 2016 – Kurumsal ağlarda güvenlik çözümleri sağlayıcısı GFI Software, haziran ayında Çek müşterileri ve satış ortakları arasında gerçekleştirdiği kurumsal ağ güvenliği konulu yerel araştırmasının sonuçlarını yayımladı. Bu araştırmaya göre, küçük ve orta ölçekli şirketlerin (KOBİ) %64'ünün endişe duyduğu başlıca güvenlik olayları arasında kendi kullanıcılarının dikkatsizliği, %55'inin endişe duyduğu olaylar arasında ise fidye yazılımı yer alıyor.
Evden veya seyahat sırasında çalışmayı mümkün kılan güncel çalışma trendleri şirketlere verimlilik artışı sağlarken, diğer yandan kurumsal ağların korumasını güçlendirmek zorunda olan BT yöneticilerinin stresini artırıyor. Risk özellikle kişisel mobil cihazların iş için kullanımının, ev ağındaki güvenli olmayan bağlantıların ve halka açık wifi bağlantılarının kullanımının artmasıyla yükseliyor. Bunun sonucu, örneğin Office 365'e yönelik yakın tarihli saldırıda olduğu gibi, fidye yazılımı bulaşması ve kurumsal ağın saatler hatta günler boyunca devre dışı kalması olabilir; bu da şirketin faaliyetleri için yıkıcı sonuçlar doğurabilir.
Yerel araştırmanın temel bulguları:
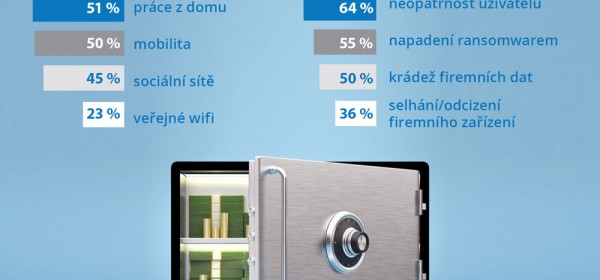
- KOBİ'ler için kurumsal ağ açısından en büyük güvenlik risklerini evden çalışma trendleri (%51), mobilite (%50), sosyal ağların kullanımı (%45) ve halka açık wifi bağlantıları (%23) oluşturuyor
- Belirli olaylar alanında özellikle kullanıcı dikkatsizliğinden (%64), fidye yazılımı saldırılarından (%55), şirket verilerinin çalınmasından (%50) ve şirket cihazlarının arızalanmasından veya çalınmasından (%36) endişe ediyorlar
- Kurumsal ağda bir arıza yaşanması durumunda, işletme üzerinde daha ciddi sonuçlar olmaması için şirketlerin %18'inde ağın bir saat içinde, %19'unda 4 saat içinde, %59'unda 24 saat içinde ve %4'ünde bir hafta içinde yeniden çalışır hâle getirilmesi gerekiyor.
„Deneyimlerimize göre en büyük tehlikenin doğal afetler değil, kurumsal güvenlik politikası talimatlarına uymayan ve dikkatsiz davranışlarıyla BT yöneticilerini sık sık çözümsüz durumlarla karşı karşıya bırakan kullanıcılar olduğunu biliyoruz,“ dedi Çek Cumhuriyeti ve Slovakya'da GFI Software çözümlerinin satışından sorumlu Zdeněk Bínek. „Mobilite, sosyal ağlar ve giderek daha sık gerçekleşen fidye yazılımı saldırıları trendleriyle birlikte, kurumsal ağın farklı yönlerden gelen tehlikelere karşı kapsamlı biçimde korunması üzerine düşünmek gerekiyor.“
Daha fazla bilgi için http://gfi-software.cz.
Makale yazarı: ZEBR.ai editör ekibi



