

Der Fall Log4Shell unterstreicht die zunehmende Schwere der Folgen von Softwareschwachstellen
PRAG, 27. Dezember 2021 – Das Unternehmen GFI Software, Anbieter von Lösungen für Sicherheit und Verwaltung in Unternehmensnetzwerken, teilte mit, dass laut aktuellen Daten der National Vulnerability Database (NVD) die diesjährige Zahl der Softwareschwachstellen bereits das Rekordniveau von 2020 übertroffen hat. Schwachstellen in Softwaresystemen haben zudem, wie der Fall der kürzlich entdeckten Log4Shell-Schwachstelle gezeigt hat, immer gravierendere und globalere Auswirkungen.
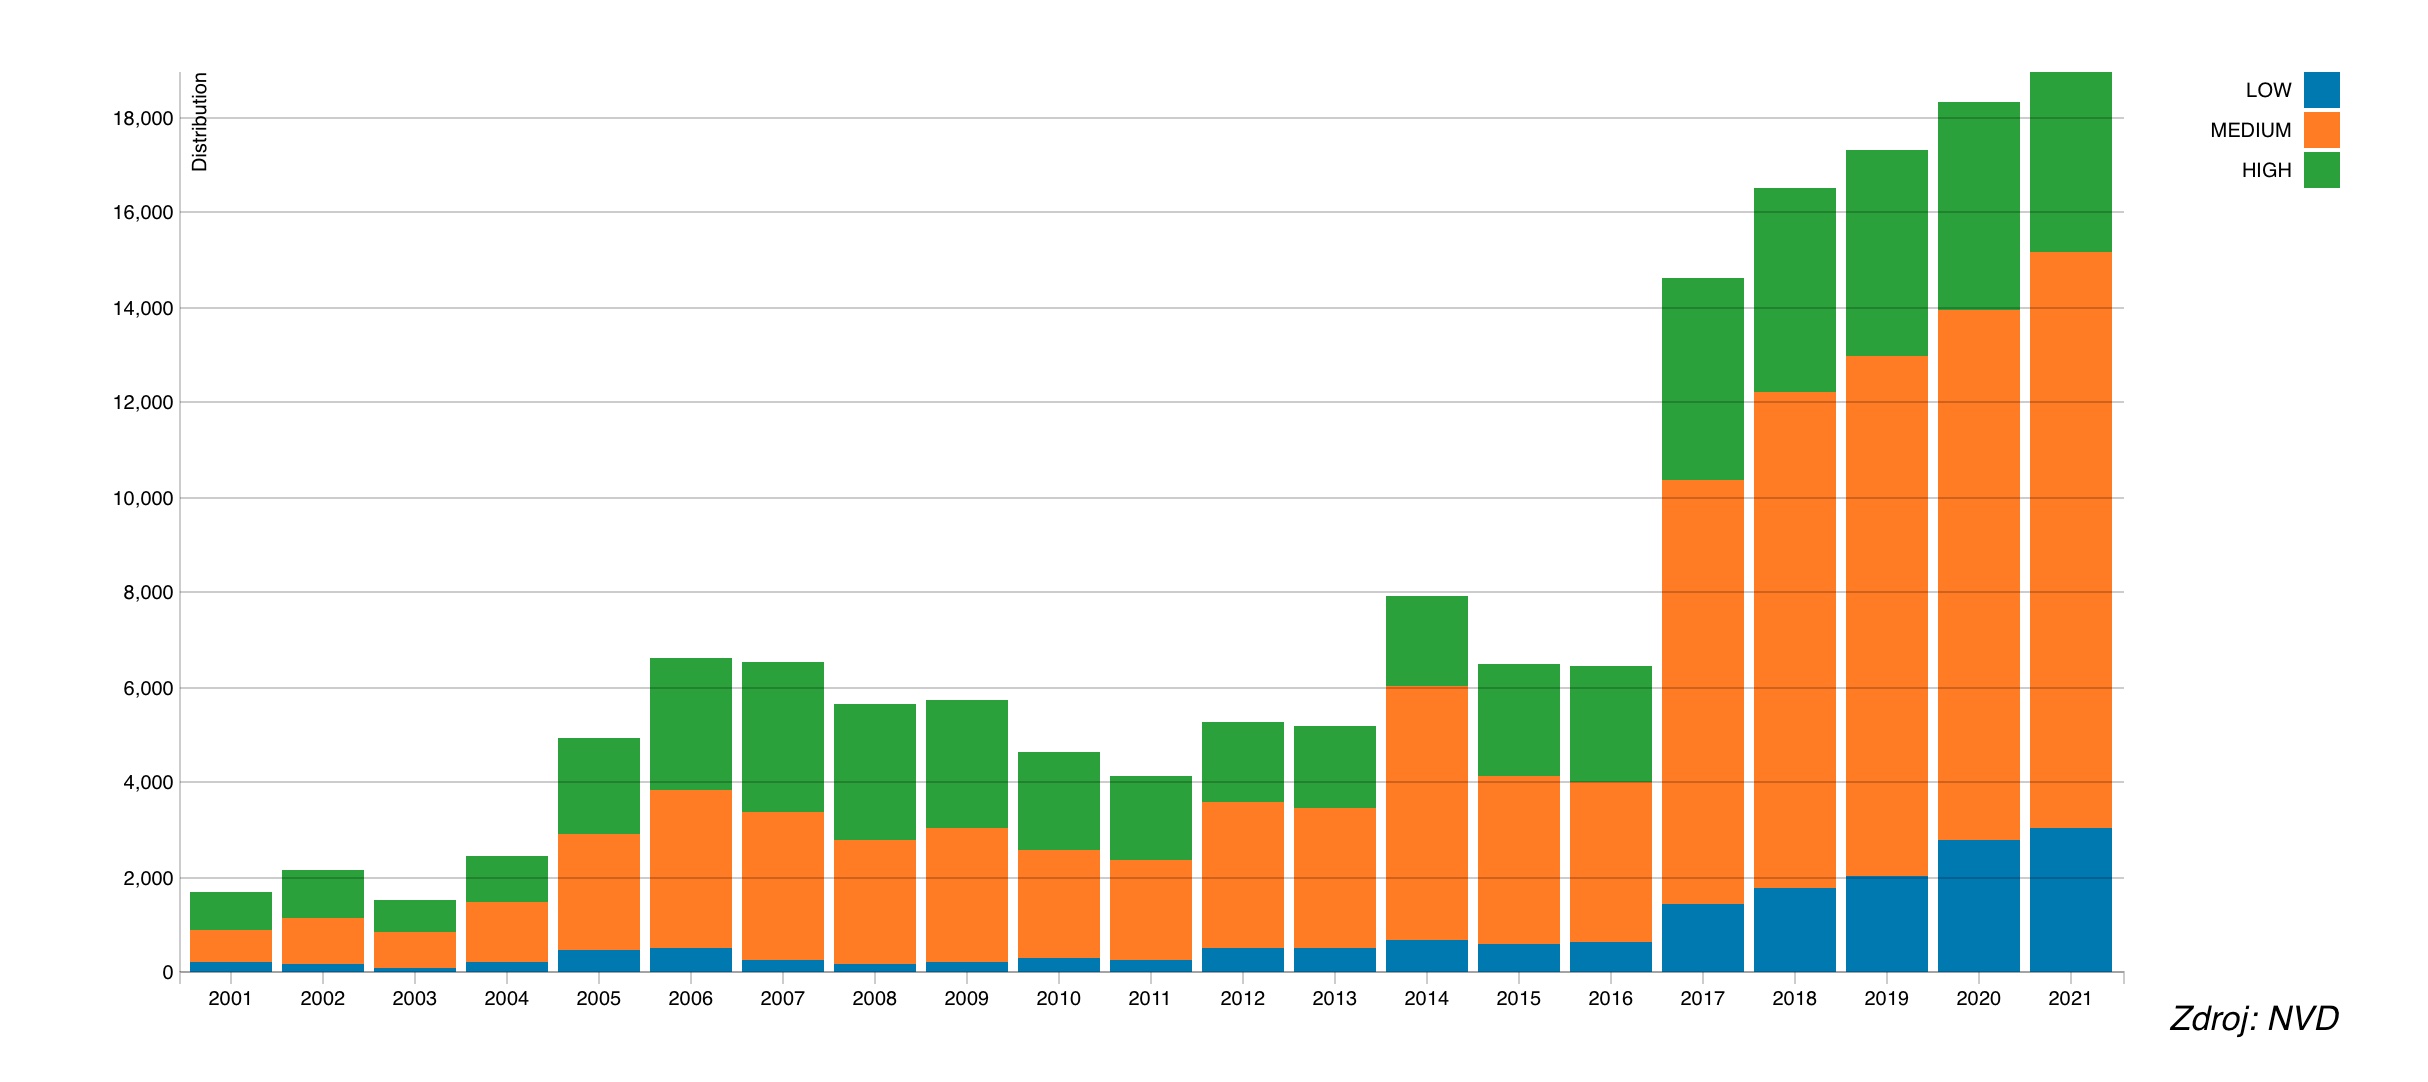
Während im Jahr 2020 insgesamt 18.352 Schwachstellen auftraten, verzeichnete die NVD bis Mitte Dezember dieses Jahres bereits 18.970 Schwachstellen, was die höchste jemals erfasste Zahl ist. Zum Vergleich: Im Jahr 2016 wurden „nur“ knapp 7.000 Schwachstellen entdeckt. Auch ihre Schwere nimmt zu: Allein in diesem Jahr wurden bereits 3.784 sogenannte schwerwiegende Schwachstellen festgestellt, darunter auch der jüngste Fall mit der Bezeichnung Log4Shell.
Diese Schwachstelle betraf das Tool Log4j, eines der auf Java basierenden Protokollierungsmodule, das heute von einer großen Anzahl von Diensten im Internet genutzt wird. Besonders tückisch ist, dass es sich nicht um eine eigenständige Anwendung handelt, sondern um eine Bibliothek, die Bestandteil verschiedener Softwarelösungen ist. Die potenzielle Anzahl anfälliger Ziele ist daher enorm.
Log4Shell unterstreicht nur die Tatsache, dass mit dem aktuellen Druck zur Digitalisierung und dem dynamischen Wachstum von Softwaresystemen die Wahrscheinlichkeit von Sicherheitslücken steigt, die ein offenes Tor zu Unternehmenssystemen und sensiblen Unternehmensdaten sein können. Und dies betrifft längst nicht mehr hauptsächlich Microsoft-Software – einer der wichtigsten Trends des Jahres 2021 waren zunehmende Angriffe auf Linux-, Apple- und Open-Source-Plattformen, wie die stetig wachsende Liste der empfohlenen Updates. zeigt.
„Ähnlich wie Supply-Chain-Angriffe kann auch Log4Shell eine neue Ära von Cyberangriffen bedeuten, die es Angreifern ermöglichen, mit demselben Aufwand deutlich mehr Ziele anzugreifen und dadurch wesentlich größere Schäden zu verursachen“, sagte Zdeněk Bínek, verantwortlich für den Vertrieb der Lösungen von GFI Software in der Tschechischen Republik und der Slowakei. „Zusammen mit der Verbreitung mobiler Geräte und der intensiven Nutzung von Heimnetzwerken für die Arbeit bereitet dies IT-Administratoren zusätzliche Sorgen und macht es erforderlich, Unternehmenssysteme noch sorgfältiger zu aktualisieren und Tools für automatisiertes Patch-Management einzusetzen.“
GFI Software bietet die Lösung GFI LanGuard, die automatisiertes Update-Management für Windows, MacOS und Linux, die Schwachstellensuche auf Computern und mobilen Geräten sowie Netzwerk- und Software-Audits ermöglicht. Zur Erhöhung der Sicherheit kann ein Inventar der Ressourcen jedes Geräts im Netzwerk erstellt werden, einschließlich Tablets und Smartphones, die sich mit Exchange-Servern verbinden.
Artikelautor: ZEBR.ai-Redaktion



