

Le cas Log4Shell souligne la gravité croissante des conséquences des vulnérabilités logicielles
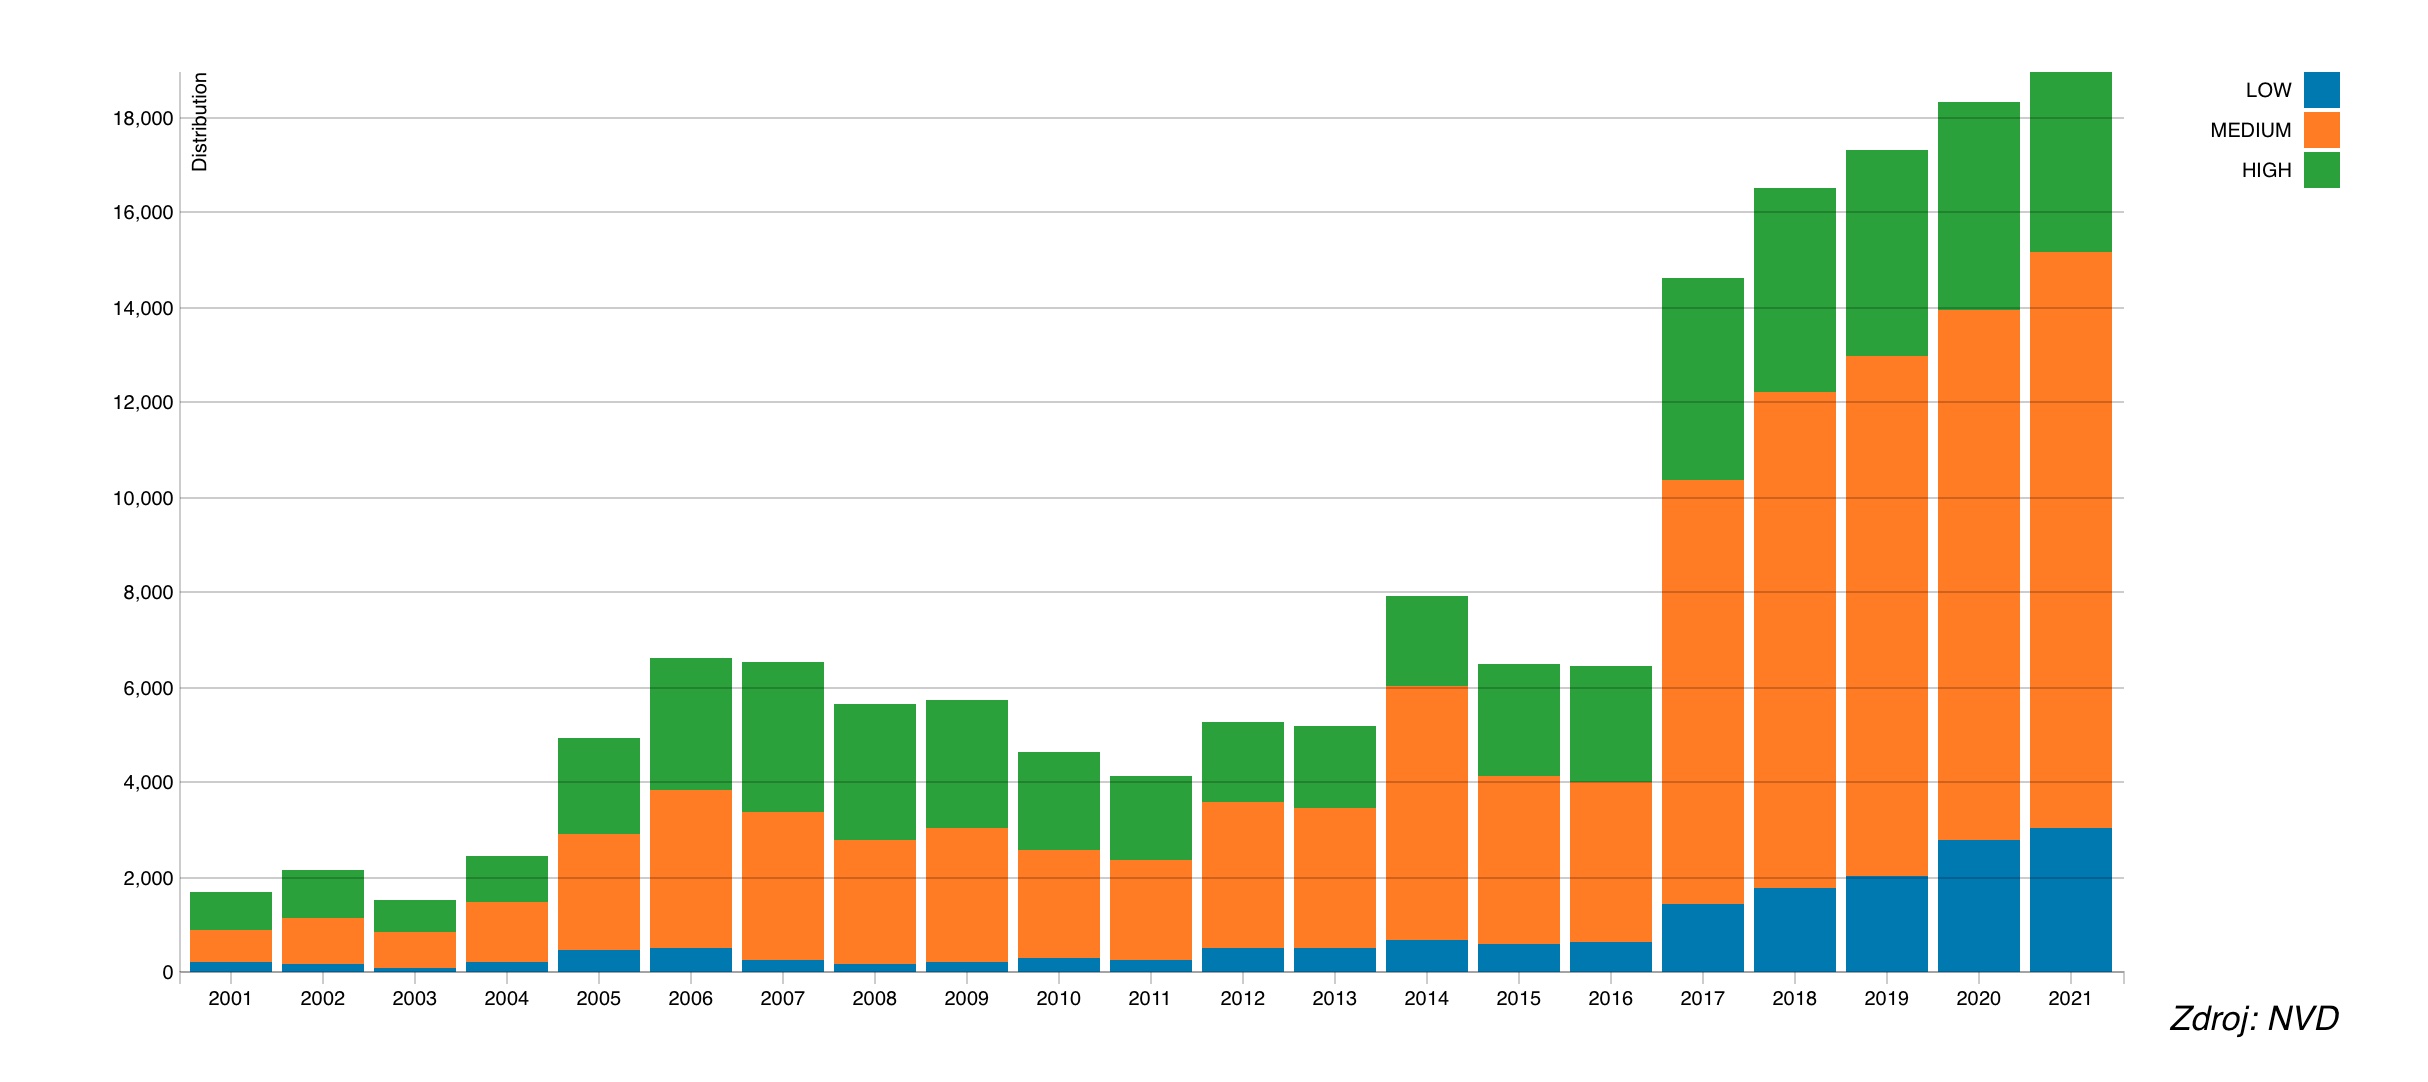
PRAGUE, le 27 décembre 2021 – La société GFI Software, fournisseur de solutions de sécurité et de gestion des réseaux d’entreprise, a indiqué que, selon les données actuelles de la National Vulnerability Database (NVD), le nombre de vulnérabilités logicielles enregistrées cette année a déjà dépassé le niveau record de 2020. De plus, comme l’a montré le cas de la vulnérabilité Log4Shell récemment révélée, les failles dans les systèmes logiciels ont des conséquences de plus en plus graves et mondiales.
Alors qu’un total de 18 352 vulnérabilités a été recensé en 2020, à la mi-décembre de cette année, la NVD avait déjà enregistré 18 970 vulnérabilités, soit le chiffre le plus élevé jamais enregistré. À titre de comparaison, en 2016, « seulement » près de 7 000 vulnérabilités avaient été découvertes. Leur gravité augmente également : rien que cette année, 3 784 vulnérabilités dites critiques ont déjà été identifiées, parmi lesquelles le cas le plus récent connu sous le nom de Log4Shell.
Cette vulnérabilité concernait l’outil Log4j, l’un des modules de journalisation basés sur le langage Java, aujourd’hui utilisé par un grand nombre de services sur Internet. Elle est insidieuse car il ne s’agit pas d’une application autonome, mais d’une bibliothèque intégrée à diverses solutions logicielles. Le nombre potentiel de cibles vulnérables est donc immense.
Log4Shell ne fait que souligner le fait qu’avec la pression actuelle en faveur de la numérisation et la croissance dynamique des systèmes logiciels, la probabilité d’apparition de failles pouvant constituer une porte ouverte vers les systèmes d’entreprise et les données sensibles des sociétés augmente. Et cela ne concerne plus depuis longtemps principalement les logiciels Microsoft : l’une des grandes tendances de 2021 a été la hausse des attaques contre les plateformes Linux, Apple et open source, comme le montre la liste des mises à jour recommandées.
« À l’instar des attaques contre la chaîne d’approvisionnement, Log4Shell peut également marquer une nouvelle ère de cyberattaques permettant aux attaquants de viser, avec le même effort, beaucoup plus de cibles et de causer ainsi des dommages bien plus importants », a déclaré Zdeněk Bínek, responsable des ventes des solutions GFI Software en République tchèque et en Slovaquie. « Avec la généralisation des appareils mobiles et l’utilisation intensive des systèmes domestiques pour le travail, cela donne davantage de soucis aux administrateurs informatiques et impose de mettre à jour encore plus soigneusement les systèmes d’entreprise et d’utiliser des outils de gestion automatisée des correctifs. »
GFI Software propose la solution GFI LanGuard, qui assure une gestion automatisée des mises à jour pour Windows, MacOS et Linux, l’analyse des vulnérabilités sur les ordinateurs et les appareils mobiles, ainsi que l’audit du réseau et des logiciels. Pour renforcer la sécurité, elle permet d’établir l’inventaire des ressources de chaque appareil du réseau, y compris des tablettes et des smartphones qui se connectent aux serveurs Exchange.
Auteur de l’article: Rédaction ZEBR.ai



