

Rasti Log4Shell thekson seriozitetin në rritje të pasojave të cenueshmërive të softuerit
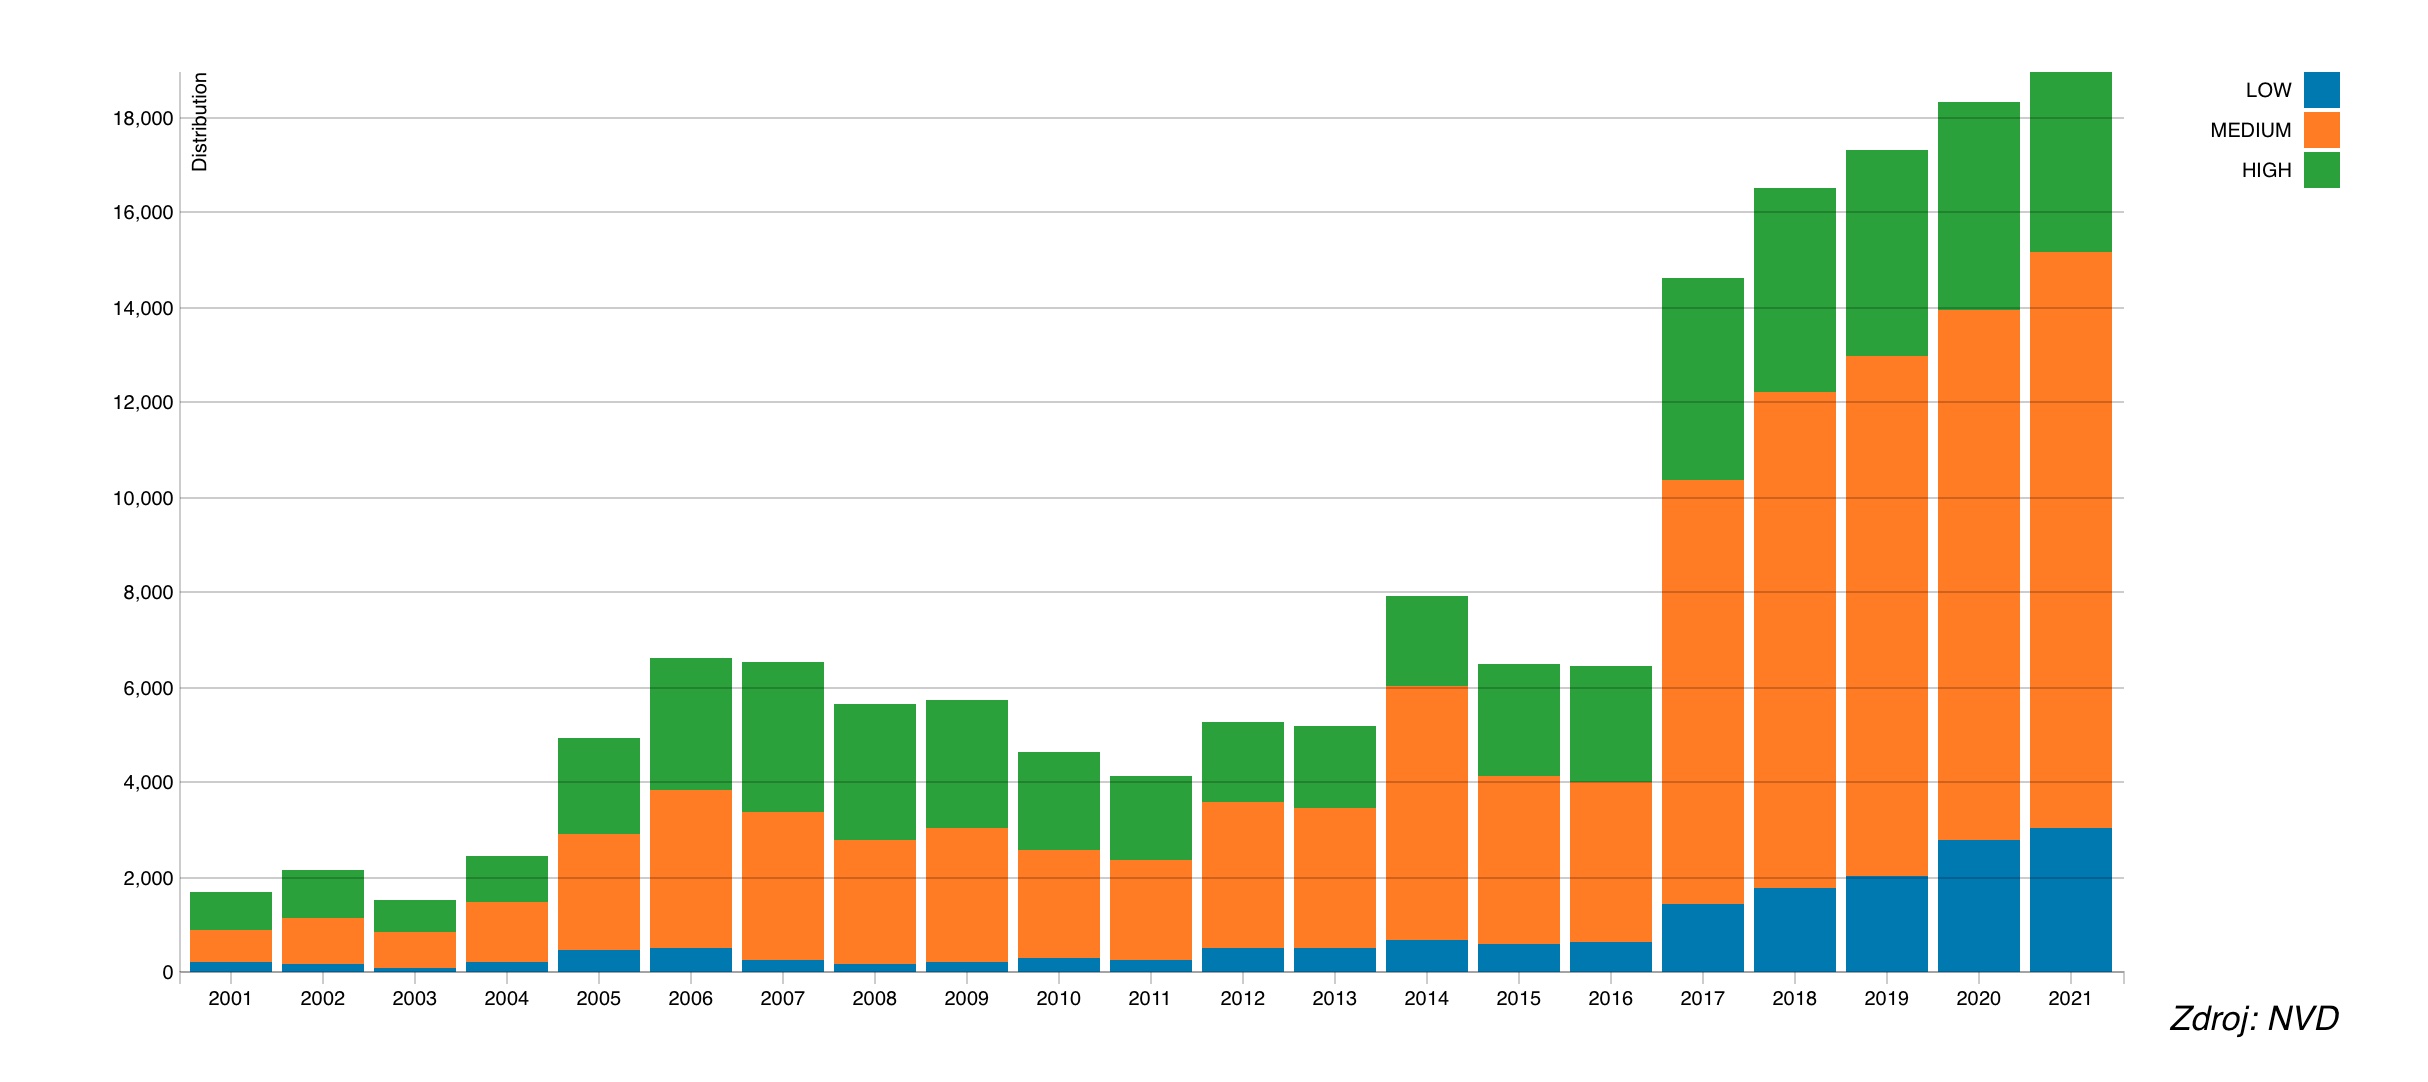
PRAGË, 27 dhjetor 2021 – Kompania GFI Software, ofrues i zgjidhjeve për sigurinë dhe menaxhimin në rrjetet e ndërmarrjeve, deklaroi se sipas të dhënave aktuale nga The National Vulnerability Database (NVD), numri i cenueshmërive të softuerit këtë vit tashmë e ka tejkaluar nivelin rekord të vitit 2020. Për më tepër, pikat e cenueshme në sistemet softuerike kanë ndikime gjithnjë e më serioze dhe globale, siç tregoi rasti i cenueshmërisë së zbuluar së fundmi Log4Shell.
Ndërsa në vitin 2020 u shfaqën gjithsej 18 352 cenueshmëri, deri në mesin e dhjetorit të këtij viti NVD kishte regjistruar tashmë 18 970 cenueshmëri, që është numri më i lartë i regjistruar ndonjëherë. Për krahasim, në vitin 2016 u zbuluan "vetëm" më pak se 7 mijë cenueshmëri. Po rritet edhe serioziteti i tyre; vetëm këtë vit janë zbuluar tashmë 3 784 të ashtuquajtura cenueshmëri të rënda, mes tyre edhe rasti më i ri i njohur si Log4Shell.
Kjo cenueshmëri lidhej me mjetin Log4j, një nga modulet e regjistrimit të bazuara në gjuhën Java, i cili sot përdoret nga një numër i madh shërbimesh në internet. Ajo është tinëzare sepse nuk bëhet fjalë për një aplikacion të pavarur, por për një bibliotekë që është pjesë e zgjidhjeve të ndryshme softuerike. Kështu, numri potencial i objektivave të cenueshme është jashtëzakonisht i madh.
Log4Shell vetëm sa e thekson faktin se, me presionin aktual për dixhitalizim dhe rritjen dinamike të sistemeve softuerike, rritet probabiliteti i shfaqjes së dobësive që mund të jenë një portë e hapur drejt sistemeve të ndërmarrjeve dhe të dhënave të ndjeshme të kompanisë. Dhe kjo prej kohësh nuk ka të bëjë kryesisht me softuerin Microsoft – një nga trendet kryesore të vitit 2021 ishin sulmet në rritje ndaj platformave Linux, Apple dhe open source, siç tregon lista vazhdimisht në rritje e përditësimeve të rekomanduara.
“Ashtu si sulmet ndaj zinxhirit të furnizimit, edhe Log4Shell mund të nënkuptojë një epokë të re të sulmeve kibernetike, që u mundësojnë sulmuesve të godasin shumë më tepër objektiva me të njëjtën përpjekje dhe kështu të shkaktojnë dëme shumë më të mëdha,” tha Zdeněk Bínek, përgjegjës për shitjen e zgjidhjeve GFI Software në Republikën Çeke dhe Sllovaki. “Së bashku me përhapjen e pajisjeve celulare dhe përdorimin intensiv të sistemeve shtëpiake për punë, kjo u sjell administratorëve të IT-së shqetësime të tjera dhe nevojën për të përditësuar edhe më me kujdes sistemet e ndërmarrjes dhe për të përdorur mjete të automatizuara të menaxhimit të patch-eve.”
GFI Software ofron zgjidhjen GFI LanGuard, e cila siguron menaxhim të automatizuar të përditësimeve për Windows, MacOS dhe Linux, skanim të cenueshmërive në kompjuterë dhe pajisje celulare, si dhe auditim të rrjetit dhe softuerit. Për rritjen e sigurisë, ajo mundëson krijimin e një inventari të aseteve të çdo pajisjeje në rrjet, përfshirë tabletët dhe telefonat inteligjentë që lidhen me serverët Exchange.
Autori i artikullit: Redaksia ZEBR.ai






