

Az EDR, a biztonsági mentés és a rendszeres képzés a kiberbiztonsági védelem leghatékonyabb kombinációja
PRÁGA, 2024. március 6. – Acronis, a kiberbiztonsági védelmi megoldások piacának globális vezetője közzétette az Acronis Cyberthreats Report eredményeit, a 2023 második félévének időszakát feltérképező, rendszeresen megjelenő féléves kiberfenyegetési jelentést. A 15 országban található több mint 1 000 000 egyedi végpontról gyűjtött adatok felhasználásával a jelentés megállapította, hogy a szervezetek több mint 90%-át már érte mesterséges intelligenciát használó adathalász támadás, ami 222%-os növekedéshez járult hozzá az e-mailes támadások terén 2022 második félévéhez képest.
A jelentés rávilágít az erős biztonsági megoldások hiányára, amelyeknek meg kellene akadályozniuk a nulladik napi sérülékenységek kihasználását. A szervezetek a sérülékeny szoftverek késedelmes javítása miatt is támadások áldozataivá válnak, ami lehetővé teszi a hackerek számára, hogy tartományi rendszergazdai jogosultságokat szerezzenek, eltávolítsák a biztonsági eszközöket és hozzáférjenek érzékeny információkhoz. E támadások többsége megelőzhető végpontvédelmi technológiával (EDR), a 3-2-1 szabály szerinti rendszeres adatmentéssel kombinálva, amely az utolsó védelmi vonalat jelenti.
„Globális szinten aggasztó tendencia figyelhető meg: a támadók egyre inkább a ChatGPT-t és más generatív mesterségesintelligencia-rendszereket használják a kibertámadások hatékonyságának növelésére, rosszindulatú kódok létrehozására és a támadások automatizálására” – mondta Candid Wüest, az Acronis termékmenedzsmentért felelős alelnöke. „Most minden eddiginél fontosabb, hogy a vállalatok átfogó kiberbiztonsági védelmi megoldásokat helyezzenek előtérbe az üzletmenet folytonosságának biztosítása érdekében.”
A jelentés fejlettebb taktikák megjelenését prognosztizálja, például ellátási lánc elleni támadásokat, mesterséges intelligencia által irányított támadásokat és államilag támogatott rendszerbetöréseket. Az MSP-szolgáltatóknak fel kell készülniük az üzleti tevékenységükre szabott fenyegetésekre, beleértve az „island hopping” módszert, amikor a támadók az MSP infrastruktúráját használják fel az ügyfelek elleni támadásokhoz, valamint a „credential stuffing” módszert is, amely kihasználja az MSP-k számos rendszerhez való széles körű hozzáférését. E problémák kezelésére az Acronis az MSP Academy keretében képzési és tanúsítási programokat kínál azok számára, akik fejleszteni szeretnék készségeiket és ismereteiket a kiberbiztonság területén.
A legfontosabb megállapítások és trendek:
- A beérkezett e-mailek 33,4%-át spamként azonosították, amelyek közül 1,5% rosszindulatú szoftvert vagy adathalász hivatkozásokat tartalmazott.
- Egy rosszindulatú programmintának átlagosan 2,1 nap az élettartama.
- 2023 negyedik negyedévében 1 353 zsarolóvírus-támadást erősítettek meg, amihez jelentősen hozzájárultak a LockBit, Play, ALPHV változatok és a Toufan csoport.
- A zsarolóvírus továbbra is a nagy- és középvállalatok fő fenyegetése, és olyan kritikus ágazatokat érint, mint a közigazgatás és az egészségügy.
- Növekszik a generatív mesterségesintelligencia-rendszerek, köztük a ChatGPT használata kibertámadások indítására és rosszindulatú tartalmak létrehozására.
- Folytatódnak az irányított szolgáltatók (MSP-k) elleni támadások, a közelmúlt jelentős incidensei több amerikai szervezetet is érintettek.
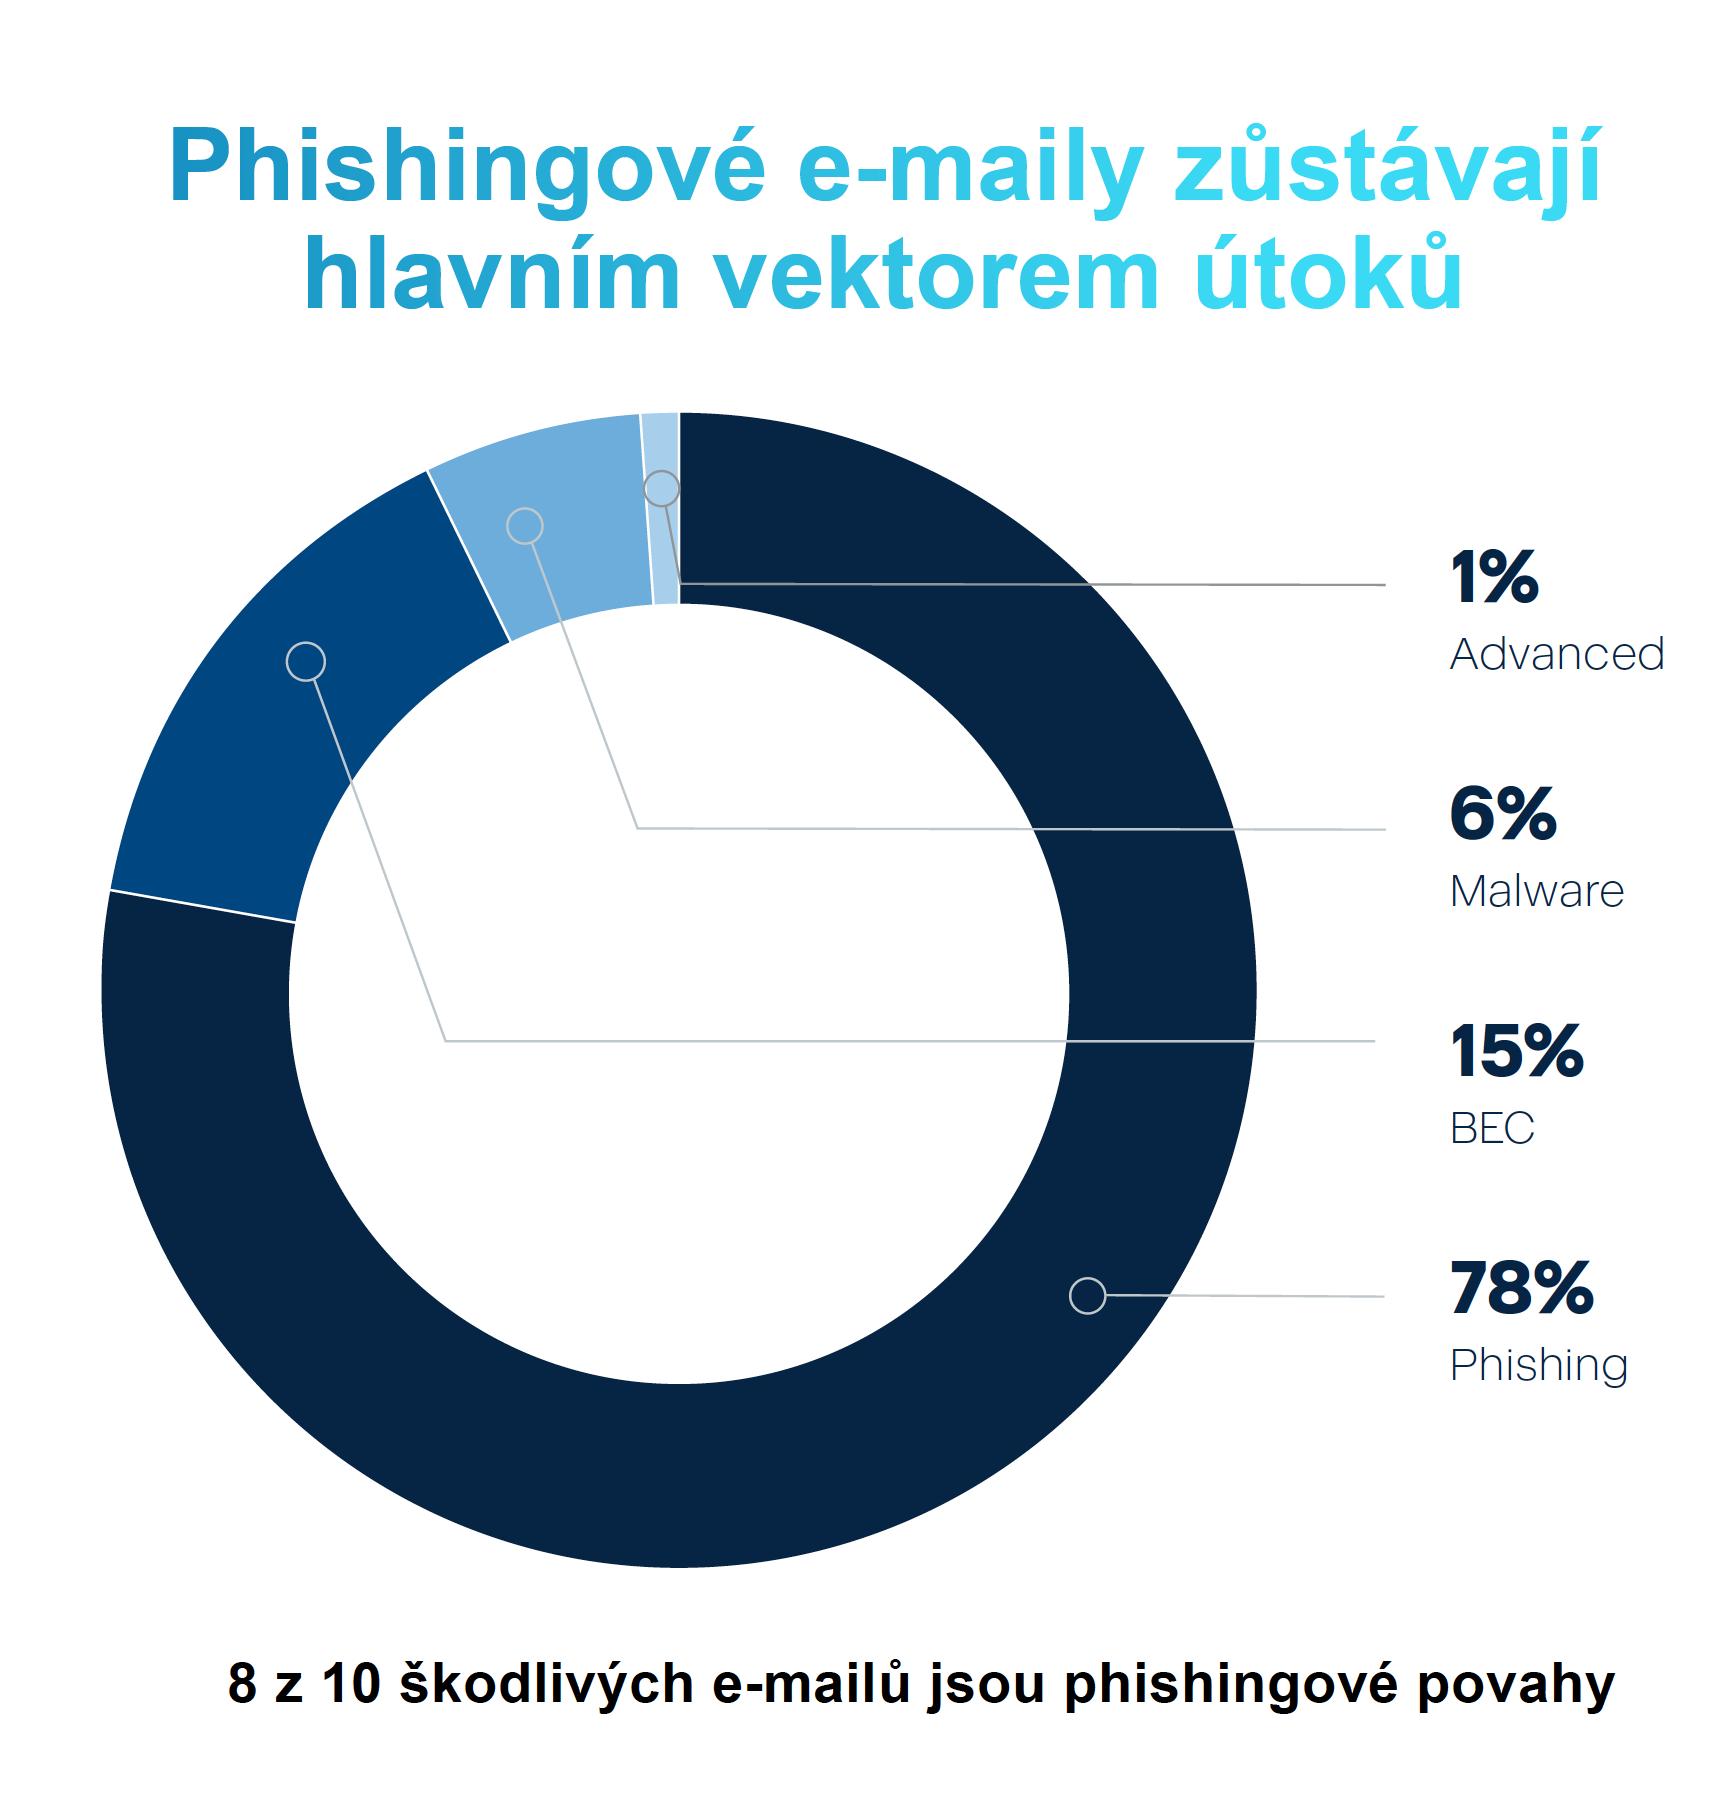
- Az adathalász és e-mailes támadások továbbra is a fő fertőzési vektorok, a 2023-ban észlelt e-mailes támadások teljes száma 222%-kal nőtt.
- A szervezetek 91,1%-a szembesült mesterséges intelligenciát használó adathalász támadásokkal.
- A ChatGPT eszköz közzététele jelentősen növelte a generatív mesterséges intelligencia kibertámadásokhoz való alkalmazását.
A jelentés az Acronis kiberbiztonsági védelmi műveleti központjának (CPOC) adataira épül, és adatokat tartalmaz a zsarolóvírus-fenyegetésekről, az adathalászatról, a rosszindulatú webhelyekről, a szoftversérülékenységekről, valamint a 2024-re vonatkozó előrejelzésekről. Az évente kétszer megjelenő Acronis Cyberthreats Report a kiberbiztonsági információk etalonjává válik. A kiberbiztonság fejlődésével lépést tartani kívánó jelentések rendszeres kiadásával az Acronis erősíti felhasználói és partnerei képességét arra, hogy szembenézzenek a legújabb kiberfenyegetésekkel.
További információkért töltse le a teljes Acronis End-of-Year Cyberthreats Report 2023 jelentést itt: https://go.acronis.com/cyberthreats-2023-h2.
A cikk szerzője: ZEBR.ai szerkesztőség



