

EDR, backupul și instruirea regulată reprezintă cea mai eficientă combinație de protecție cibernetică
PRAGA, 6 martie 2024 – Acronis, lider global pe piața soluțiilor de protecție cibernetică, a publicat rezultatele Acronis Cyberthreats Report, raportul semestrial periodic privind amenințările cibernetice care acoperă a doua jumătate a anului 2023. Utilizând date colectate de la peste 1 000 000 de endpointuri unice din 15 țări, raportul a constatat că peste 90% dintre organizații au fost deja afectate de phishing cu utilizarea inteligenței artificiale, care a contribuit la o creștere de 222% a atacurilor prin e-mail comparativ cu a doua jumătate a anului 2022.
Raportul evidențiază lipsa unor soluții de securitate solide care să prevină exploatarea vulnerabilităților Zero Day. Organizațiile devin victime ale atacurilor și din cauza aplicării întârziate a patch-urilor pentru software vulnerabil, ceea ce le permite hackerilor să obțină drepturi de administrare a domeniului, să dezinstaleze instrumentele de securitate și să acceseze informații sensibile. Majoritatea acestor atacuri pot fi prevenite prin tehnologia de protecție a endpointurilor (EDR), în combinație cu backupuri regulate ale datelor conform regulii 3-2-1, care constituie ultima linie de apărare.
„La nivel mondial se manifestă o tendință îngrijorătoare, în care atacatorii utilizează din ce în ce mai mult ChatGPT și alte sisteme de inteligență artificială generativă pentru a crește eficiența atacurilor cibernetice, a crea cod malițios și a automatiza atacurile”, a declarat Candid Wüest, vicepreședinte pentru managementul produselor la Acronis. „Acum, mai mult ca oricând, companiile trebuie să acorde prioritate soluțiilor complete de protecție cibernetică pentru a asigura continuitatea activității.”
Raportul prevede apariția unor tactici mai avansate, cum ar fi atacurile asupra lanțului de aprovizionare, atacurile conduse de inteligența artificială și compromiterea sistemelor sponsorizată de state. Furnizorii MSP ar trebui să se pregătească pentru amenințări adaptate activității lor, inclusiv „island hopping”, în care atacatorii utilizează infrastructura MSP pentru a ataca clienții, precum și „credential stuffing”, care exploatează accesul extins al MSP la numeroase sisteme. Pentru a aborda aceste probleme, Acronis oferă prin intermediul MSP Academy programe de instruire și certificare pentru cei interesați să își îmbunătățească abilitățile și cunoștințele în domeniul securității cibernetice.
Principalele constatări și tendințe includ:
- 33,4% dintre e-mailurile primite au fost identificate drept spam, dintre care 1,5% conțineau malware sau linkuri de phishing.
- Durata medie de viață a unei mostre de malware este de 2,1 zile.
- În trimestrul al IV-lea din 2023 au fost confirmate 1 353 de cazuri de infectare cu ransomware, la care au contribuit semnificativ familiile LockBit, Play, ALPHV și grupul Toufan.
- Ransomware rămâne principala amenințare pentru întreprinderile mari și mijlocii și afectează sectoare critice, precum administrația publică și sănătatea.
- Este în creștere utilizarea sistemelor de inteligență artificială generativă, inclusiv ChatGPT, pentru lansarea atacurilor cibernetice și crearea de conținut malițios.
- Atacurile asupra furnizorilor de servicii gestionate (MSP) continuă, incidente recente semnificative afectând mai multe organizații din SUA.
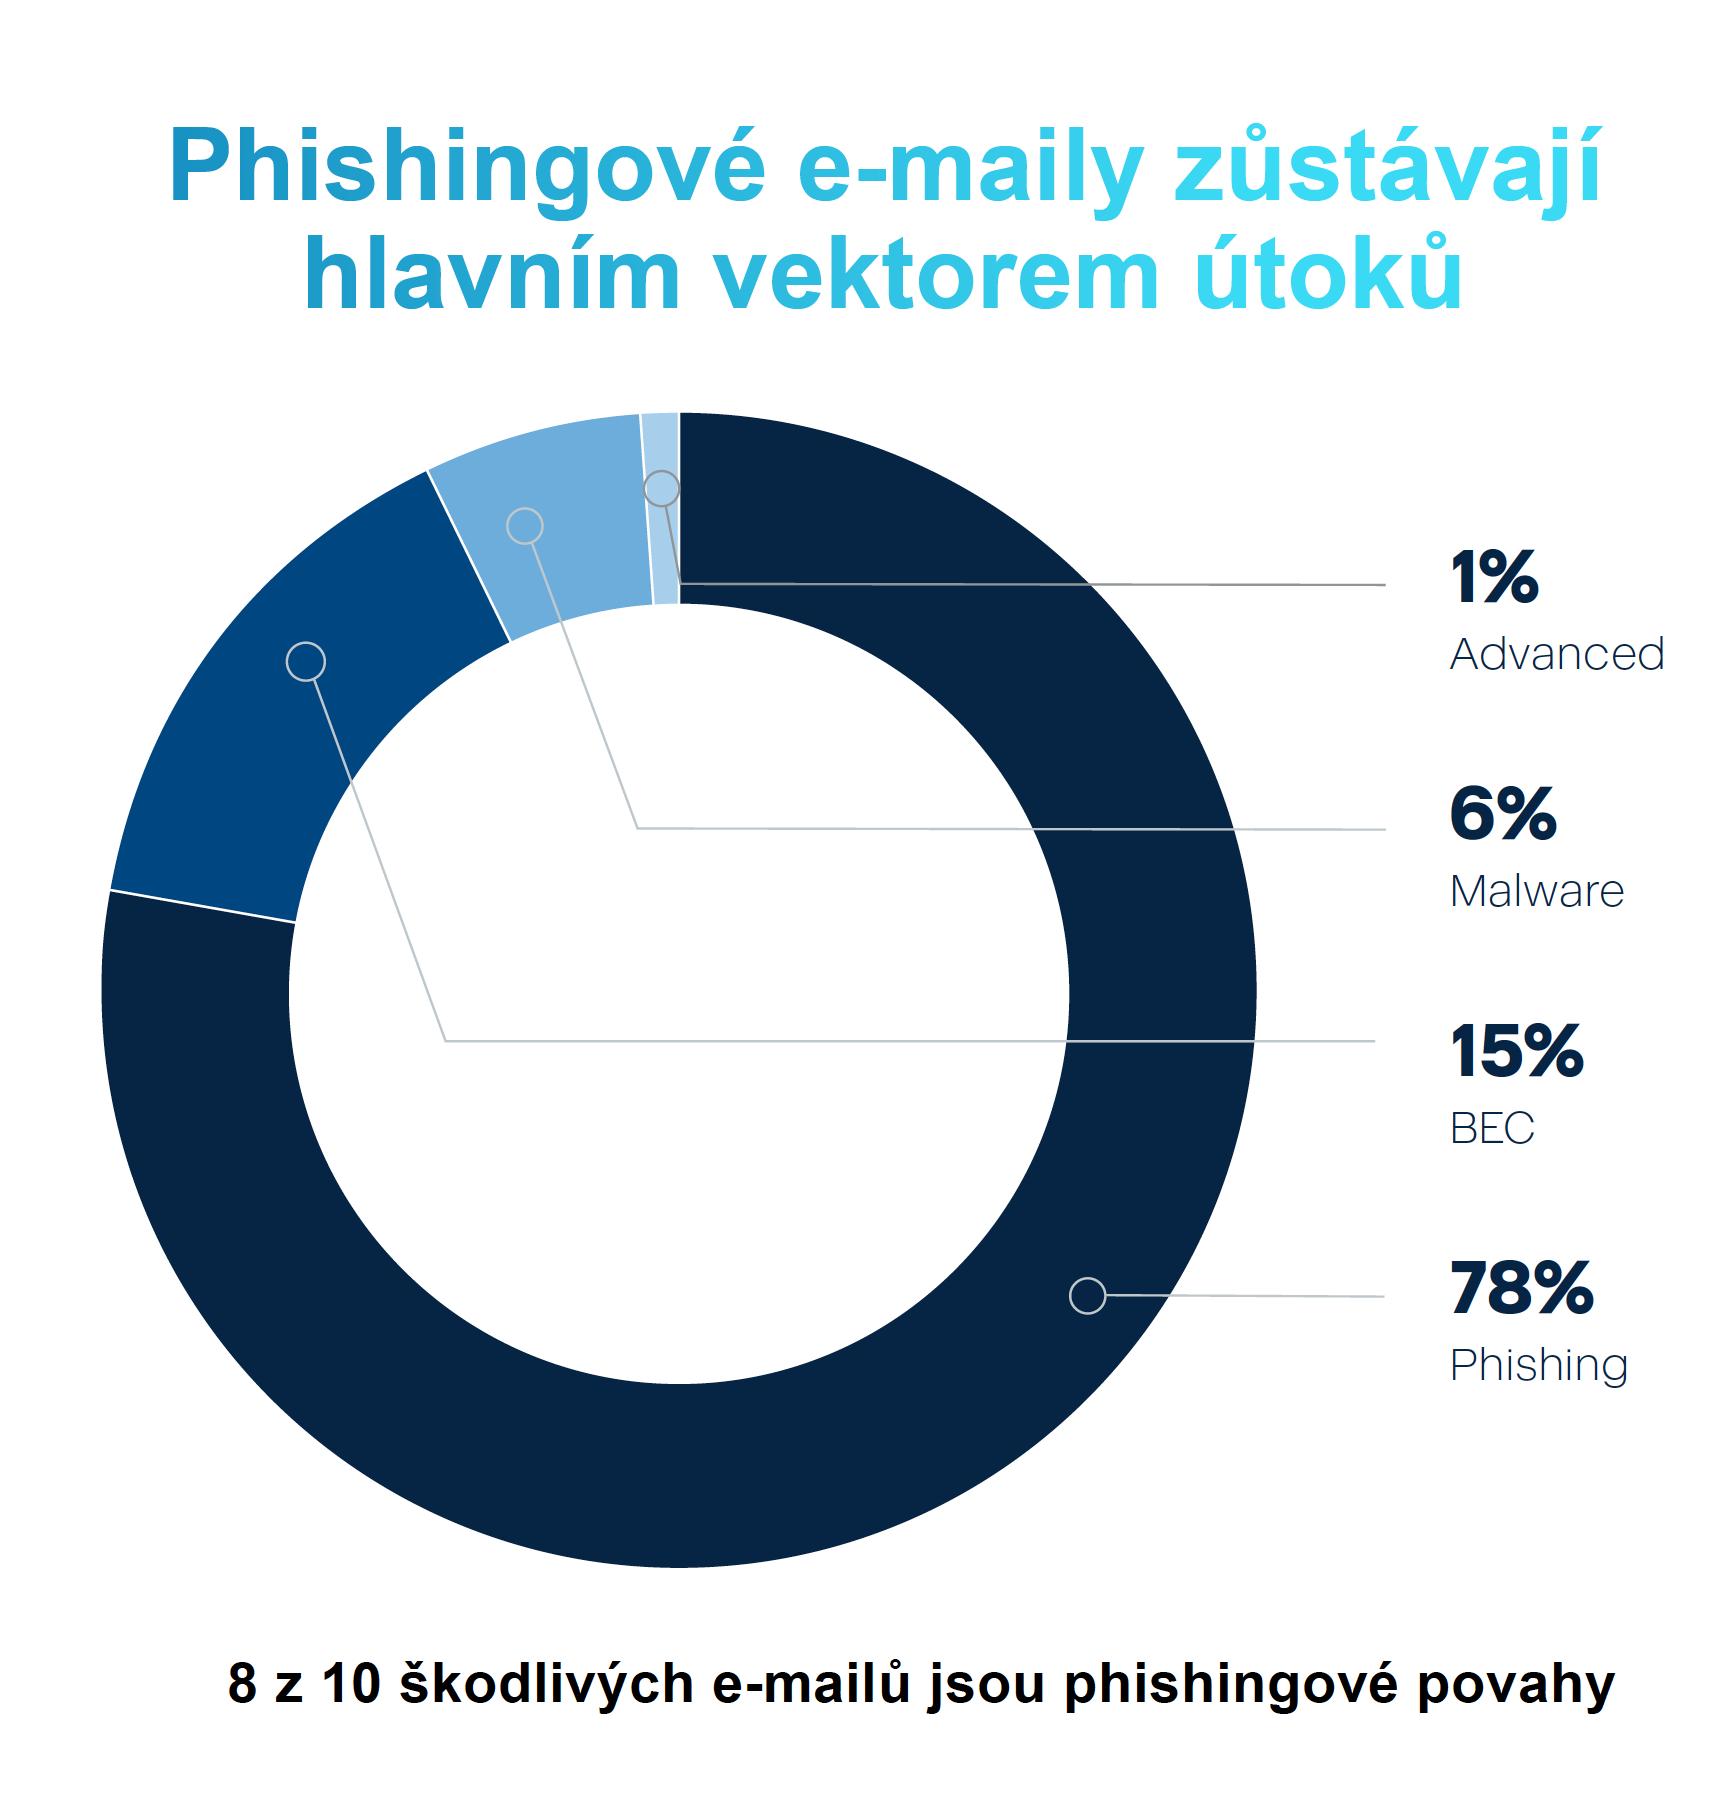
- Atacurile de phishing și prin e-mail rămân principalii vectori de infectare, numărul total de atacuri prin e-mail detectate în 2023 crescând cu 222%.
- 91,1% dintre organizații s-au confruntat cu atacuri de phishing bazate pe inteligență artificială.
- Lansarea instrumentului ChatGPT a crescut semnificativ utilizarea inteligenței artificiale generative pentru atacuri cibernetice.
Raportul se bazează pe date din Centrul de operațiuni pentru protecție cibernetică (CPOC) al Acronis și conține date privind amenințările de tip ransomware, phishingul, site-urile web malițioase, vulnerabilitățile software și previziuni pentru anul 2024. Raportul Acronis Cyberthreats Report, publicat de două ori pe an, se consolidează ca reper al informațiilor despre securitatea cibernetică. Prin publicarea regulată de rapoarte care urmăresc să țină pasul cu evoluțiile din domeniul securității cibernetice, Acronis îmbunătățește capacitatea utilizatorilor și partenerilor săi de a face față celor mai recente amenințări cibernetice.
Pentru mai multe informații, descărcați aici o copie a raportului complet Acronis End-of-Year Cyberthreats Report 2023: https://go.acronis.com/cyberthreats-2023-h2.
Autorul articolului: Redacția ZEBR.ai






