

EDR, tworzenie kopii zapasowych i regularne szkolenia to najskuteczniejsze połączenie w zakresie cyberochrony
PRAGA, 6 marca 2024 r. – Acronis, globalny lider na rynku rozwiązań cyberochrony, opublikował wyniki Acronis Cyberthreats Report, regularnego półrocznego raportu o cyberzagrożeniach obejmującego drugą połowę 2023 roku. Wykorzystując dane zebrane z ponad 1 000 000 unikalnych punktów końcowych w 15 krajach, raport wykazał, że ponad 90% organizacji zostało dotkniętych phishingiem wykorzystującym sztuczną inteligencję, co przyczyniło się do wzrostu liczby ataków e-mailowych o 222% w porównaniu z drugą połową 2022 roku.
Raport ujawnia niedobór skutecznych rozwiązań bezpieczeństwa, które powinny zapobiegać wykorzystaniu podatności Zero Day. Organizacje padają ofiarą ataków również z powodu opóźnionego łatania podatnego oprogramowania, co umożliwia hakerom uzyskanie uprawnień do zarządzania domeną, odinstalowanie narzędzi bezpieczeństwa i uzyskanie dostępu do wrażliwych informacji. Większości tych ataków może zapobiec technologia ochrony punktów końcowych (EDR) w połączeniu z regularnym tworzeniem kopii zapasowych danych zgodnie z zasadą 3-2-1, która stanowi ostatnią linię obrony.
„W skali globalnej obserwujemy niepokojący trend, w którym atakujący coraz częściej wykorzystują ChatGPT i inne generatywne systemy sztucznej inteligencji do zwiększania skuteczności cyberataków, tworzenia złośliwego kodu i automatyzacji ataków” – powiedział Candid Wüest, wiceprezes Acronis ds. zarządzania produktami. „Obecnie, bardziej niż kiedykolwiek wcześniej, firmy muszą priorytetowo traktować kompleksowe rozwiązania cyberochrony, aby zapewnić ciągłość działania.”
Raport przewiduje rozwój bardziej zaawansowanych taktyk, takich jak ataki na łańcuch dostaw, ataki sterowane przez sztuczną inteligencję oraz sponsorowane przez państwa naruszenia systemów. Dostawcy MSP powinni przygotować się na zagrożenia dostosowane do ich działalności, w tym „island hopping”, w ramach którego atakujący wykorzystują infrastrukturę MSP do atakowania klientów, a także „credential stuffing”, które wykorzystuje szeroki dostęp MSP do wielu systemów. Aby sprostać tym wyzwaniom, Acronis oferuje za pośrednictwem MSP Academy szkolenia i programy certyfikacyjne dla osób zainteresowanych rozwijaniem swoich umiejętności i wiedzy w zakresie cyberbezpieczeństwa.
Do najważniejszych ustaleń i trendów należą:
- 33,4% otrzymanych wiadomości e-mail zostało zidentyfikowanych jako spam, z czego 1,5% zawierało złośliwe oprogramowanie lub linki phishingowe.
- Średni czas życia próbki złośliwego oprogramowania wynosi 2,1 dnia.
- W IV kwartale 2023 roku potwierdzono 1 353 przypadki ataków ransomware, do czego w znacznym stopniu przyczyniły się odmiany LockBit, Play, ALPHV oraz grupa Toufan.
- Ransomware pozostaje głównym zagrożeniem dla dużych i średnich przedsiębiorstw oraz wpływa na krytyczne sektory, takie jak administracja publiczna i opieka zdrowotna.
- Rośnie wykorzystanie generatywnych systemów sztucznej inteligencji, w tym ChatGPT, do przeprowadzania cyberataków i tworzenia złośliwych treści.
- Nadal trwają ataki na dostawców usług zarządzanych (MSP), a niedawne poważne incydenty dotknęły kilka organizacji w USA.
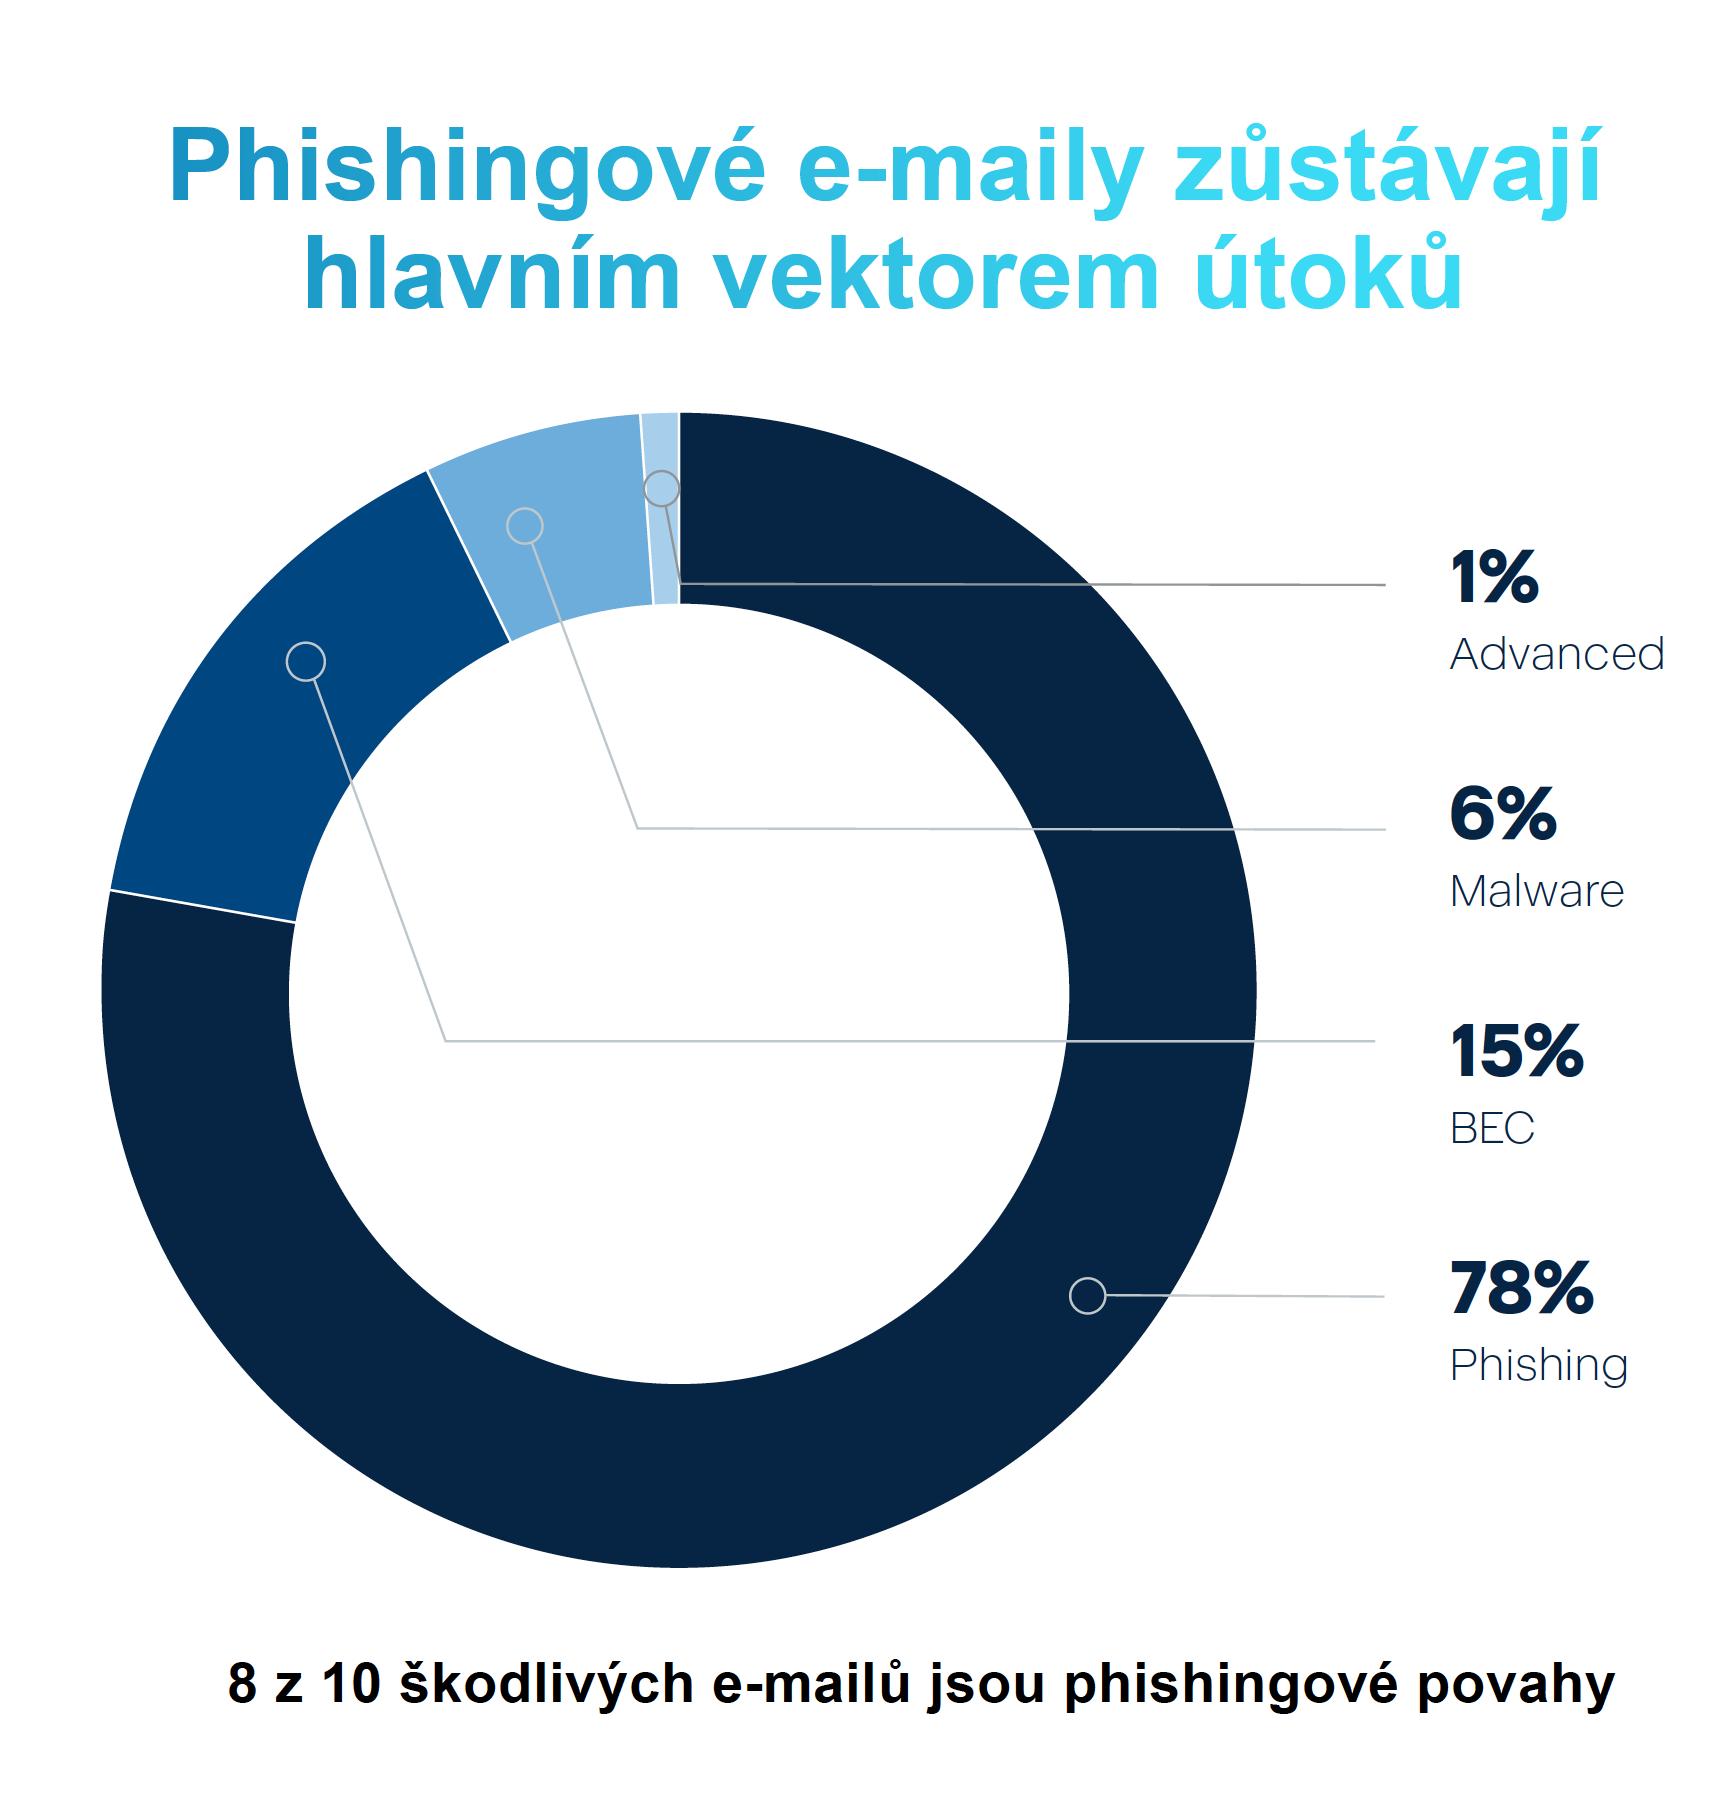
- Ataki phishingowe i e-mailowe pozostają głównymi wektorami infekcji, a całkowita liczba ataków e-mailowych wykrytych w 2023 roku wzrosła o 222%.
- 91,1% organizacji doświadczyło ataków phishingowych wykorzystujących sztuczną inteligencję.
- Udostępnienie narzędzia ChatGPT znacząco zwiększyło wykorzystanie generatywnej sztucznej inteligencji do cyberataków.
Raport opiera się na danych z centrum operacyjnego cyberochrony (CPOC) Acronis i zawiera informacje o zagrożeniach ransomware, phishingu, złośliwych stronach internetowych, podatnościach oprogramowania oraz prognozach na 2024 rok. Wydawany dwa razy w roku Acronis Cyberthreats Report ugruntowuje swoją pozycję jako wzorzec informacji o cyberbezpieczeństwie. Regularne publikowanie raportów mających na celu dotrzymywanie kroku rozwojowi w dziedzinie cyberbezpieczeństwa wzmacnia zdolność użytkowników i partnerów Acronis do stawiania czoła najnowszym cyberzagrożeniom.
Aby uzyskać więcej informacji, pobierz pełną wersję raportu Acronis End-of-Year Cyberthreats Report 2023 tutaj: https://go.acronis.com/cyberthreats-2023-h2.
Autor artykułu: Redakcja ZEBR.ai



