

EDR, zálohovanie a pravidelné školenia sú najefektívnejšou kombináciou kybernetickej ochrany
PRAHA, 6. marca 2024 – Acronis, globálny líder na trhu riešení kybernetickej ochrany, zverejnil výsledky Acronis Cyberthreats Report, pravidelnej polročnej správy o kybernetických hrozbách mapujúcej obdobie druhej polovice roka 2023. S využitím dát zhromaždených z viac ako 1 000 000 unikátnych koncových bodov v 15 krajinách report zistil, že phishing s využitím umelej inteligencie už zasiahol viac ako 90 % organizácií a prispel k 222 % nárastu e-mailových útokov v porovnaní s druhou polovicou roka 2022.
Správa odhaľuje nedostatok silných bezpečnostných riešení, ktoré by mali brániť zneužitiu zraniteľností Zero Day. Organizácie sa stávajú obeťami útokov aj kvôli oneskorenému záplatovaniu zraniteľného softvéru, čo hackerom umožňuje získať práva na správu domény, odinštalovať bezpečnostné nástroje a preniknúť k citlivým informáciám. Väčšine týchto útokov môže zabrániť technológia na ochranu koncových bodov (EDR) v kombinácii s pravidelným zálohovaním dát podľa pravidla 3-2-1, ktoré vytvára poslednú líniu obrany.
„V celosvetovom meradle sa prejavuje znepokojujúci trend, keď útočníci čoraz viac využívajú ChatGPT a ďalšie systémy generatívnej umelej inteligencie na zvýšenie efektivity kybernetických útokov, vytváranie škodlivého kódu a automatizáciu útokov,“ povedal Candid Wüest, viceprezident spoločnosti Acronis pre produktový manažment. „Teraz, viac než kedykoľvek predtým, musia spoločnosti uprednostňovať komplexné riešenia kybernetickej ochrany, aby zabezpečili kontinuitu podnikania.“
Správa predpovedá nástup pokročilejších taktík, ako sú supply chain útoky, útoky riadené umelou inteligenciou a štátom sponzorované narušenia systémov. Poskytovatelia MSP by sa mali pripraviť na hrozby, ktoré sú šité na mieru ich podnikaniu, vrátane „island hopping“, keď útočníci využívajú infraštruktúru MSP na útoky na klientov, ako aj na „credential stuffing“, ktorý zneužíva široký prístup MSP k mnohým systémom. Na riešenie týchto problémov ponúka spoločnosť Acronis prostredníctvom MSP Academy školenia a certifikačné programy pre tých, ktorí majú záujem zlepšiť svoje zručnosti a znalosti v oblasti kybernetickej bezpečnosti.
Medzi hlavné zistenia a trendy patria:
- Ako spam bolo identifikovaných 33,4 % prijatých e-mailov, pričom 1,5 % obsahovalo malvér alebo phishingové odkazy.
- Priemerná životnosť vzorky malvéru je 2,1 dňa.
- V 4. štvrťroku 2023 bolo potvrdených 1 353 prípadov napadnutia ransomvérom, k čomu významne prispeli kmene LockBit, Play, ALPHV a skupina Toufan.
- Ransomvér zostáva hlavnou hrozbou pre veľké a stredné podniky a ovplyvňuje kritické odvetvia, ako sú štátna správa a zdravotníctvo.
- Na vzostupe je využívanie generatívnych systémov umelej inteligencie vrátane ChatGPT na spúšťanie kybernetických útokov a vytváranie škodlivého obsahu.
- Pokračujú útoky na poskytovateľov riadených služieb (MSP), pričom nedávne významné incidenty zasiahli niekoľko organizácií v USA.
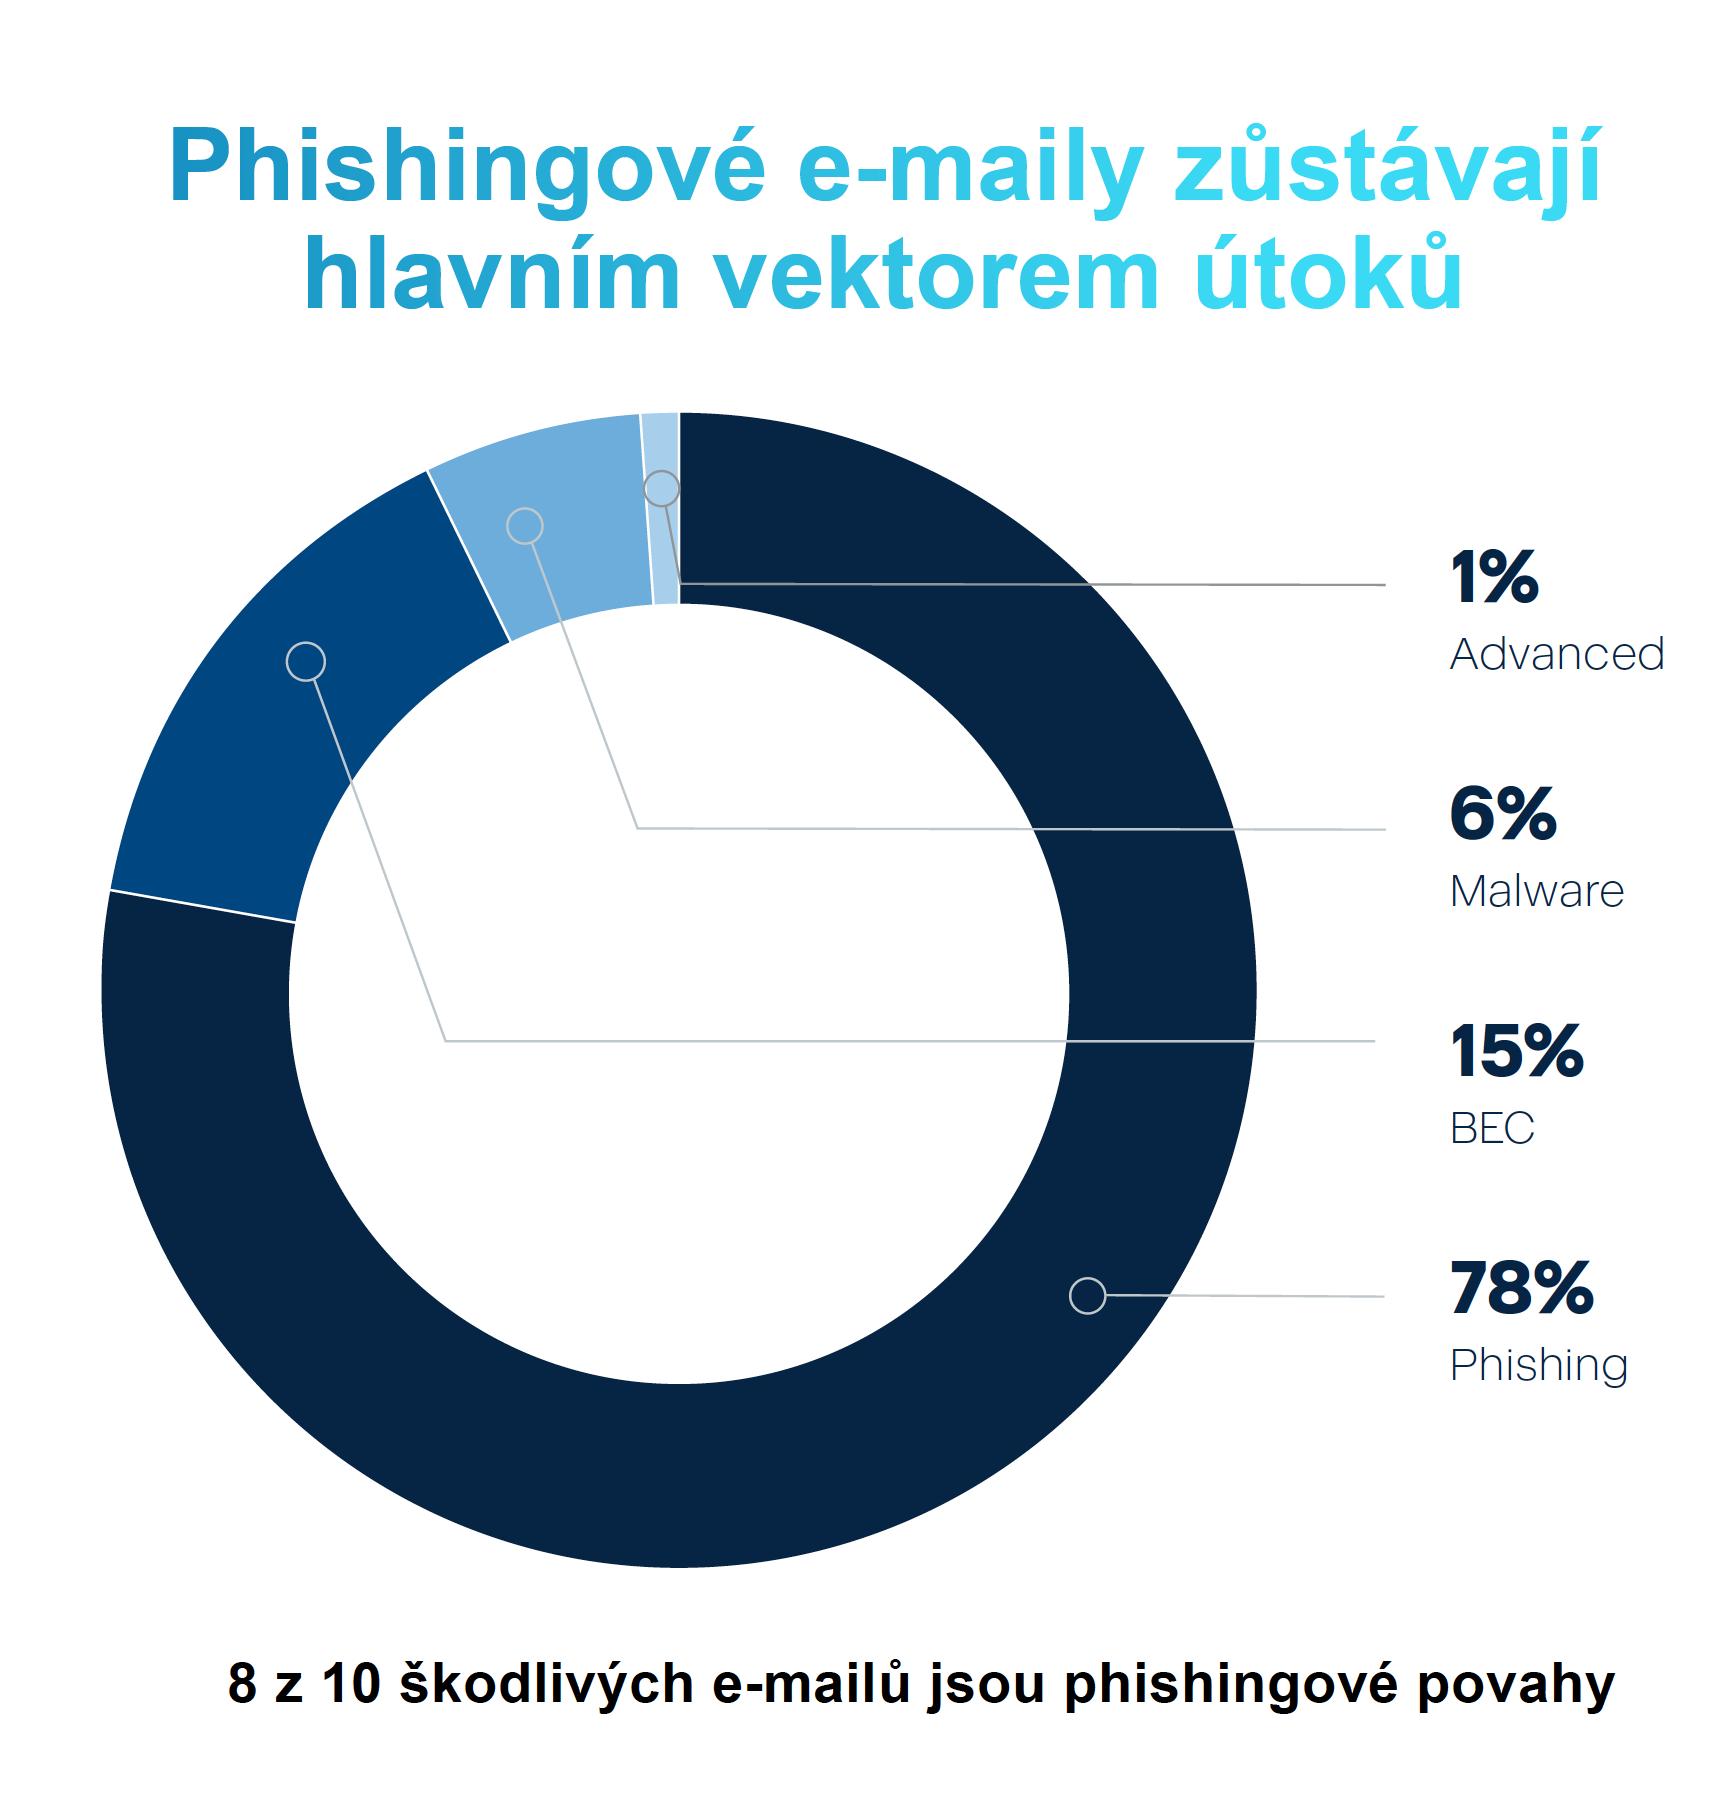
- Hlavnými vektormi infekcie zostávajú phishingové a e-mailové útoky, celkový počet e-mailových útokov zistených v roku 2023 vzrástol o 222 %.
- Phishingovým útokom s využitím umelej inteligencie čelilo 91,1 % organizácií.
- Zverejnenie nástroja ChatGPT významne zvýšilo využívanie generatívnej umelej inteligencie na kybernetické útoky.
Správa je založená na dátach z operačného centra kybernetickej ochrany (CPOC) spoločnosti Acronis a obsahuje údaje o hrozbách ransomvéru, phishingu, škodlivých webových stránkach, softvérových zraniteľnostiach a prognózach na rok 2024. Správa Acronis Cyberthreats Report, ktorá vychádza dvakrát ročne, sa etablovala ako etalón informácií o kybernetickej bezpečnosti. Pravidelným vydávaním správ, ktorých cieľom je držať krok s vývojom v oblasti kybernetickej bezpečnosti, posilňuje spoločnosť Acronis schopnosť svojich používateľov a partnerov čeliť najnovším kybernetickým hrozbám.
Pre viac informácií si stiahnite kópiu celej správy Acronis End-of-Year Cyberthreats Report 2023 tu: https://go.acronis.com/cyberthreats-2023-h2.
Autor článku: Redakcia ZEBR.ai






