

Növekszik az együttműködési platformokat célzó támadások száma is, amelyek másodlagos támadási vektorként szolgálnak
PRÁGA, 2026. március 12. – Acronis, a kiberbiztonság és adatvédelem globális vezetője közzétette féléves jelentését, „Acronis Cyberthreats Report H2 2025: From exploits to malicious AI” címmel, amely az Acronis technológiáival védett végpontokról gyűjtött telemetriai adatok alapján elemzi a globális fenyegetéseket. A jelentés feltárja a 2025 második felében megfigyelt főbb trendeket.
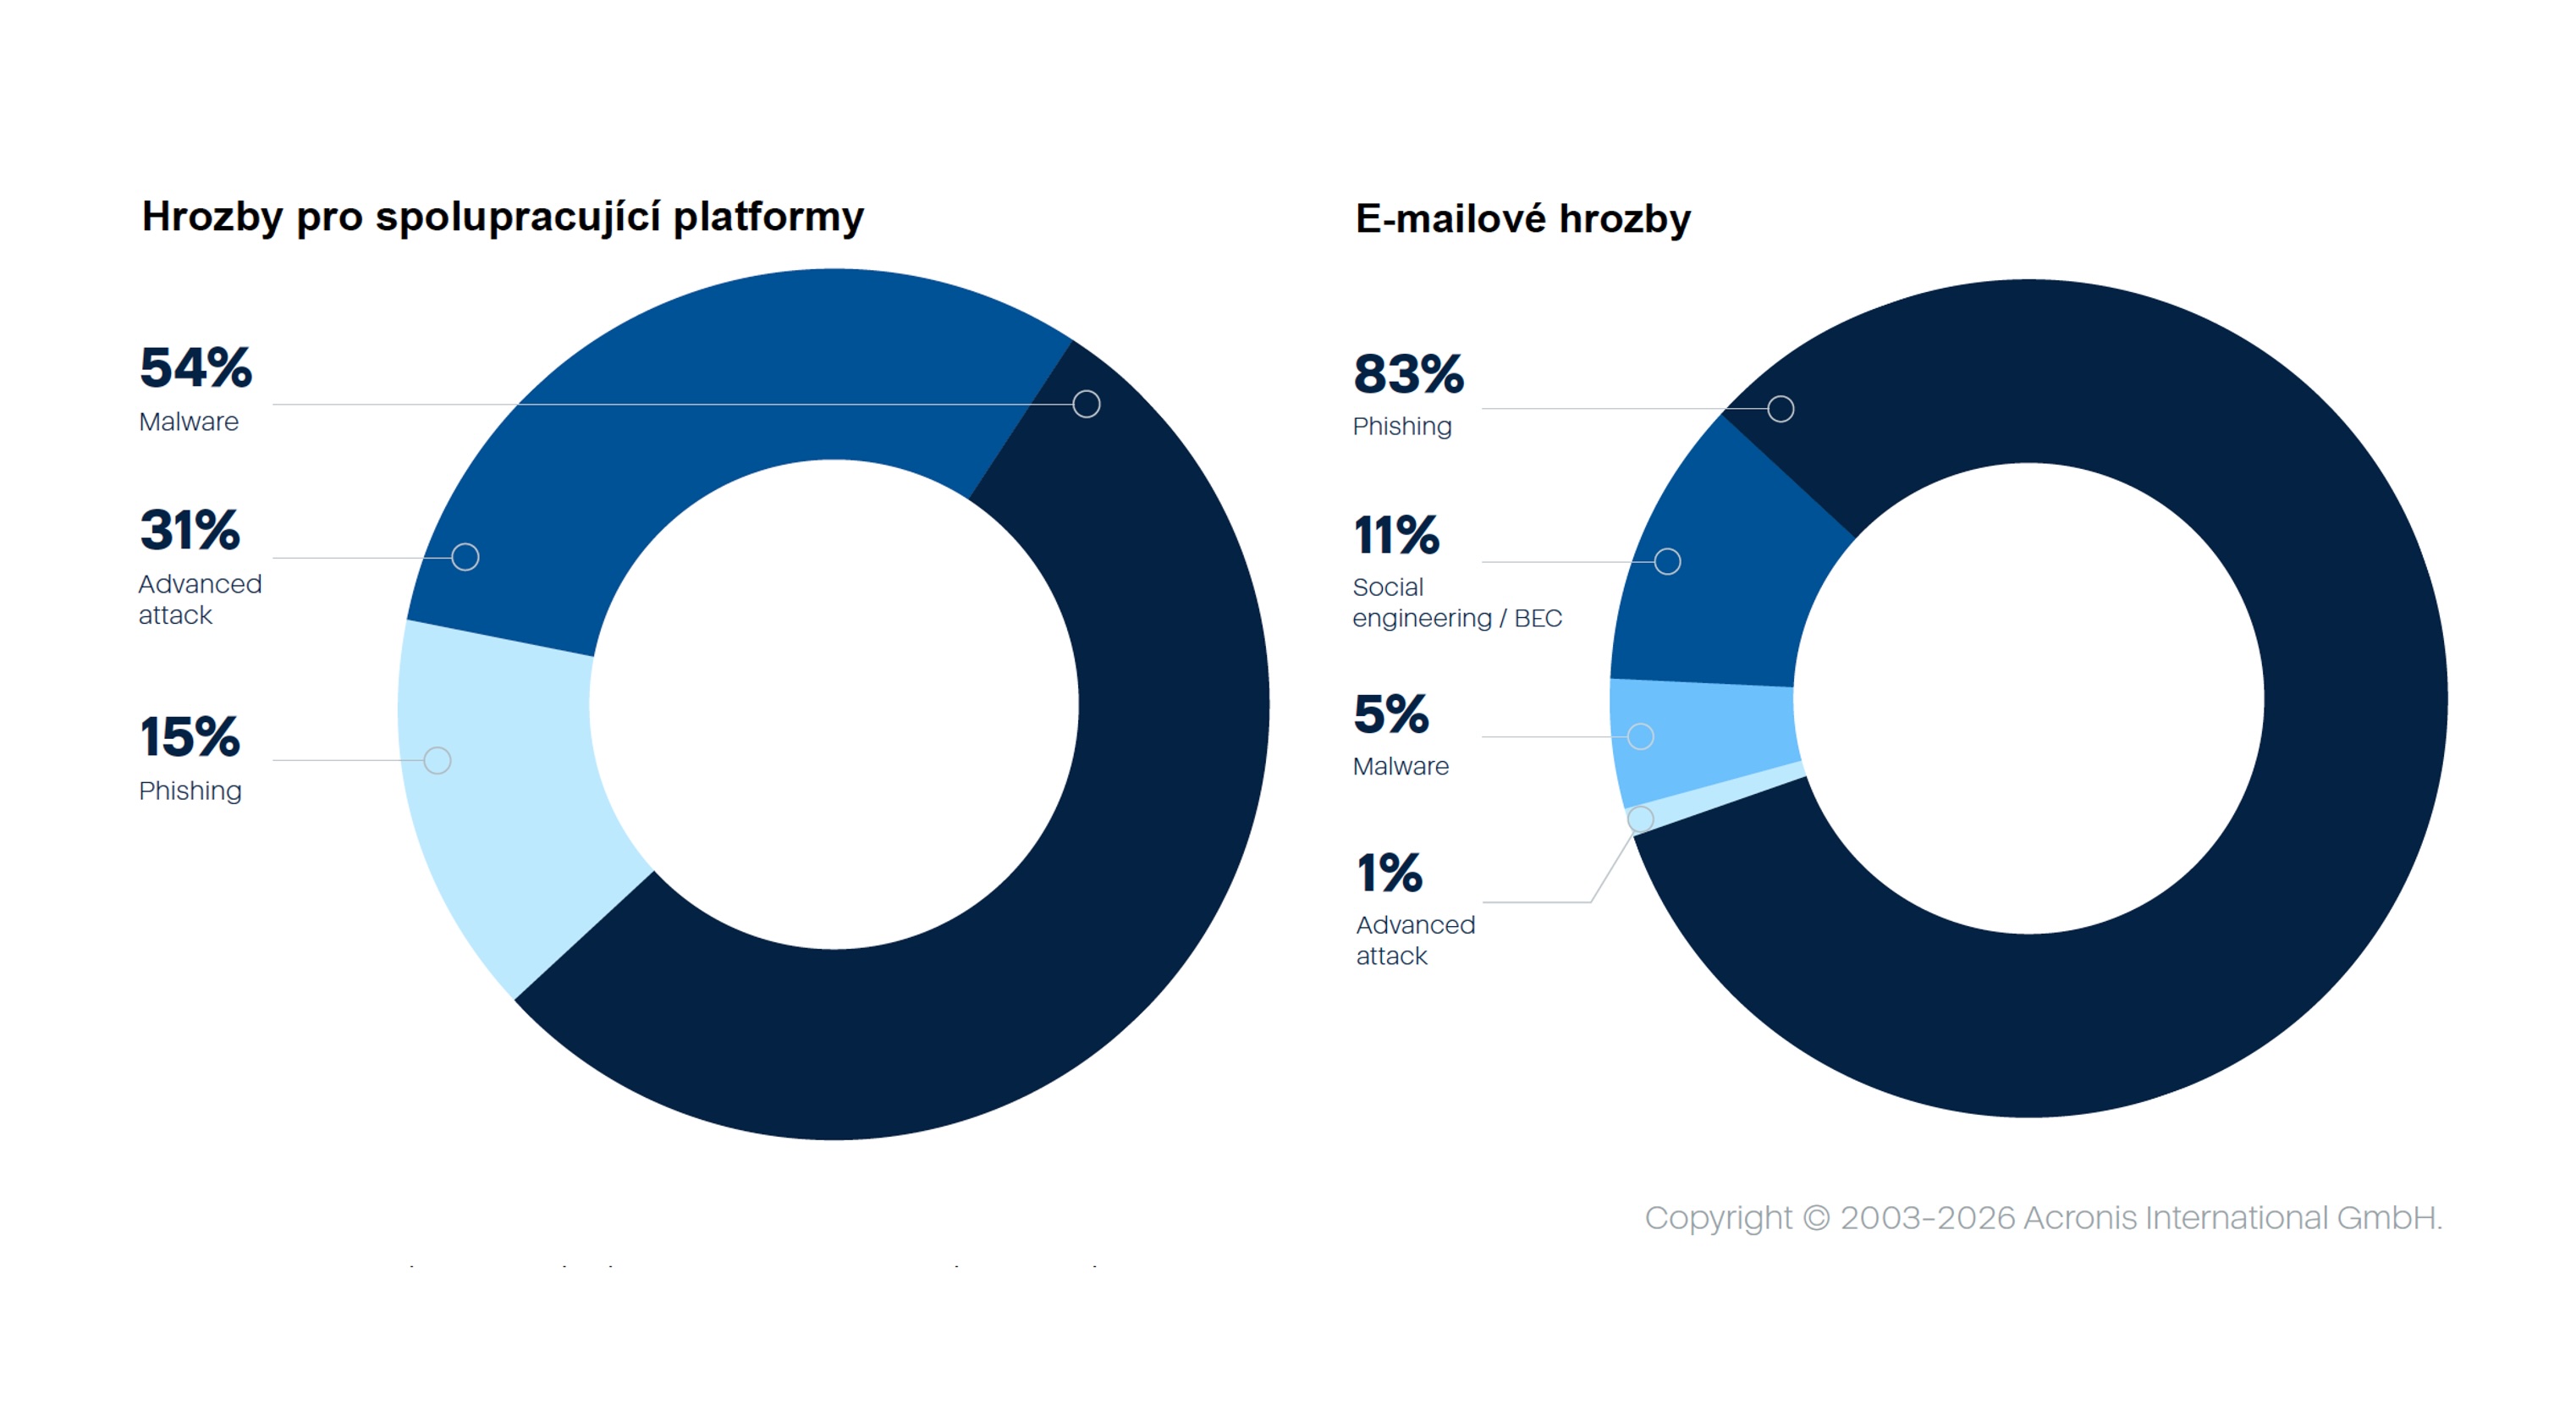
Az eredmények megerősítik a kiberbiztonsági incidensek folyamatos növekedését. A szervezeteket célzó e-mailes támadások száma éves szinten 16%-kal, a felhasználókat célzó támadásoké pedig 20%-kal nőtt. A felügyelt szolgáltatók (MSP-k) elleni támadások 52%-áért az adathalászat volt felelős, amely továbbra is valamennyi támadás fő vektora maradt. Az együttműködési platformok elleni fejlett támadások aránya a 2024-es 12%-ról 2025-ben 31%-ra emelkedett, ami elmozdulást jelez a nagy hatású másodlagos támadási vektorok felé.
2025-ben drámaian megnőtt az AI-t használó kiberbűnözés is. A támadók mesterséges intelligenciát használnak a támadások kiterjesztésére, a felderítés automatizálására és a zsarolási stratégiák optimalizálására. Még a social engineering támadások is úgy fejlődtek, hogy fokozzák a pszichológiai nyomást. Ezek az újítások a kiberbűnözés új korszakát tárják fel, ahol a támadások sebessége, kifinomultsága és léptéke komoly kihívást jelent a hagyományos védelem számára.
A kiberbiztonság 2025-ös főbb trendjei a következők:
- Az adathalászat továbbra is növekszik: 2025 második felében az adathalászat az összes e-mailes fenyegetés 83%-át tette ki, míg a fejlett támadások aránya mindössze 1% volt.
- Fejlett támadások az együttműködési platformok ellen: Továbbra is a rosszindulatú programok vezetnek (a támadások 54%-a), amelyek többnyire megosztott fájlokon vagy csevegőcsatornákon, illetve közvetlen üzenetekben közzétett hivatkozásokon keresztül terjednek. Az együttműködési platformok elleni fejlett támadások aránya azonban, amelyek gyakran a hitelesítési funkciók kihasználásában nyilvánulnak meg, 31%-ra nőtt.
- Magas kockázatú MSP-sebezhetőségek: A 2025-ben közzétett valamennyi MSP-platformsebezhetőséget magas vagy kritikus kockázatúnak minősítették, annak ellenére, hogy összességében kevés ilyen eset volt.
- Az AI-t egyre inkább támadásokhoz használják: A kiberbűnözők egyre inkább beépítik az AI-t mindennapi támadási folyamataikba, beleértve a felderítést, a váltságdíjról folytatott tárgyalásokat és a social engineeringet.
- Ágazati kockázatok: A zsarolóvírusok fő célpontjai a gyártás, a technológia és az egészségügy, a rendszerek magas rendelkezésre állásának igénye és az összetett, elosztott környezetek miatt.
„2025 megmutatta, hogy a támadók nemcsak a hagyományos módszereket, például az adathalászatot és a zsarolóvírusokat terjesztik ki, hanem egyre inkább AI-t is használnak, hogy gyorsabban, hatékonyabban és nagyobb léptékben cselekedhessenek” – mondta Gerald Beuchelt, az Acronis CISO-ja. „A támadók egyre inkább integrálják az AI-t a műveleteikbe, és ez a változás megköveteli, hogy a szervezetek előre jelezzék a fenyegetéseket, automatizálják a védelmet, valamint ellenálló rendszereket építsenek, amelyek képesek ellenállni mind a hagyományos, mind az AI-támadásoknak.”
A fenyegetések terén továbbra is a zsarolóvírusok domináltak: globálisan több mint 7 600 megtámadott szervezetet azonosítottak. Különösen a gyártás, a technológia és az egészségügy ágazatai voltak érintettek. Jelentős problémát jelentenek továbbra is az ellátási lánc és az MSP-k elleni támadások: körülbelül 150 MSP-szolgáltatót és távközlési szervezetet támadtak meg közvetlenül. A támadók olyan RMM-eszközöket használtak ki, mint az AnyDesk és a TeamViewer, ami több mint 1 200 harmadik félhez tartozó és az ellátási láncban érintett áldozatot érintett.
A teljes jelentés itt tölthető le.
Az Acronis vállalatról
Az Acronis globális kiberbiztonsági vállalat, amely natívan integrált kiberbiztonságot, adatvédelmet és végpontkezelést biztosít felügyelt szolgáltatók (MSP-k), kis- és középvállalkozások (SMB-k), valamint vállalati IT-részlegek számára. Az Acronis megoldásai rendkívül hatékonyak, és úgy tervezték őket, hogy azonosítsák, megelőzzék, észleljék, elhárítsák és orvosolják a modern kiberfenyegetéseket, valamint minimális leállással helyreállítsák a rendszereket, ezáltal biztosítva az adatok integritását és az üzletmenet folytonosságát. Az Acronis a piac legátfogóbb biztonsági megoldását kínálja MSP-k számára, egyedülálló képességgel a változatos és elosztott IT-környezetek igényeinek kielégítésére.
Az Acronis egy 2003-ban Szingapúrban alapított svájci vállalat, amely világszerte 15 irodával és több mint 50 országban dolgozó munkatársakkal rendelkezik. Az Acronis Cyber Protect megoldás 26 nyelven, 150 országban érhető el, és több mint 21 000 szolgáltató használja több mint 750 000 vállalkozás védelmére. További információkért látogasson el a www.acronis.com oldalra.
A cikk szerzője: ZEBR.ai szerkesztőség



