

È in aumento anche il numero di attacchi alle piattaforme di collaborazione, che fungono da vettore di attacco secondario
PRAGA, 12 marzo 2026 – Acronis, leader globale nella sicurezza informatica e nella protezione dei dati, ha pubblicato il suo report semestrale “Acronis Cyberthreats Report H2 2025: From exploits to malicious AI”, che analizza le minacce globali sulla base dei dati telemetrici raccolti dagli endpoint protetti dalle tecnologie Acronis. Il report rivela le principali tendenze osservate nella seconda metà del 2025.
I risultati confermano il continuo aumento degli incidenti informatici. Il numero di attacchi e-mail rivolti alle organizzazioni è aumentato del 16% su base annua e quello degli attacchi rivolti agli utenti del 20%. Il phishing, che rimane il principale vettore di tutti gli attacchi, è stato responsabile del 52% degli attacchi contro i fornitori di servizi gestiti (MSP). La quota di attacchi avanzati alle piattaforme di collaborazione è passata dal 12% nel 2024 al 31% nel 2025, segnalando uno spostamento verso vettori di attacco secondari ad alto impatto.
Nel 2025 si è registrato anche un aumento drastico della criminalità informatica basata sull'IA. Gli attaccanti utilizzano l'intelligenza artificiale per ampliare gli attacchi, automatizzare le attività di ricognizione e ottimizzare le strategie di estorsione. Anche gli attacchi di ingegneria sociale si sono evoluti per aumentare la pressione psicologica. Queste innovazioni rivelano una nuova era della criminalità informatica, in cui velocità, sofisticazione e portata degli attacchi rappresentano una grande sfida per le difese tradizionali.
Tra le principali tendenze della sicurezza informatica nel 2025 figurano:
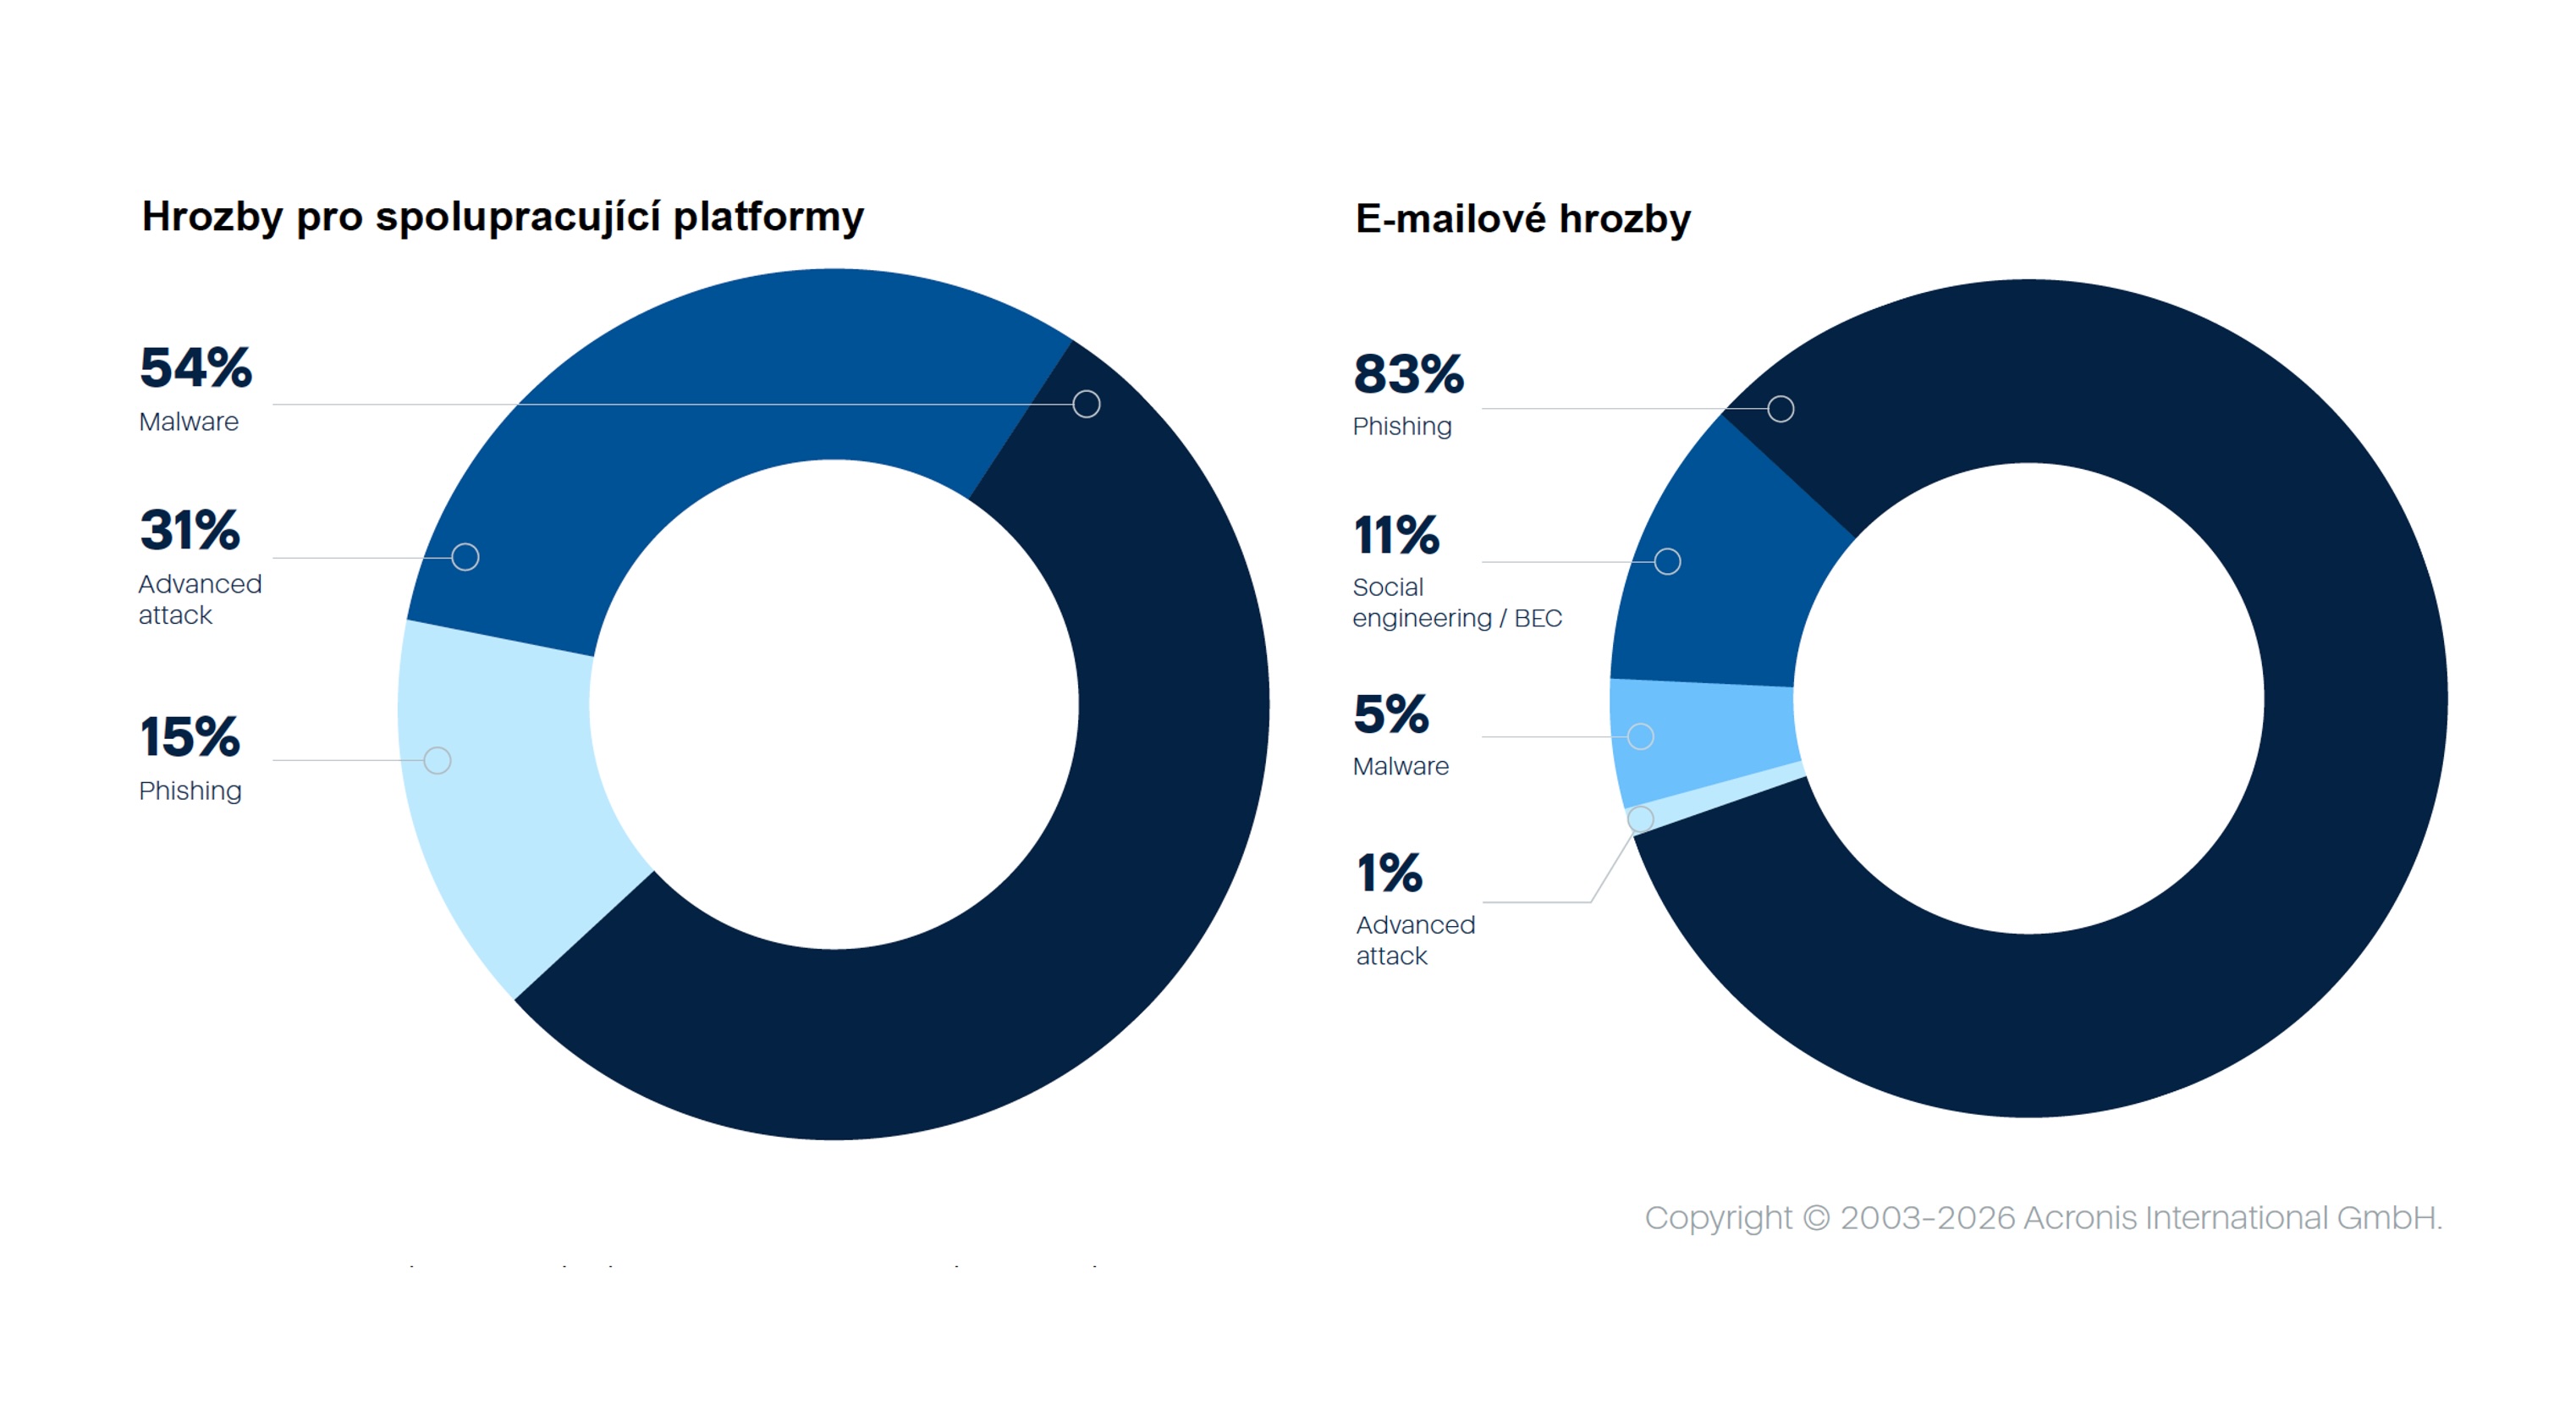
- Il phishing continua a crescere: nella seconda metà del 2025, il phishing ha rappresentato l'83% di tutte le minacce e-mail, mentre la quota di attacchi avanzati era pari solo all'1%.
- Attacchi avanzati alle piattaforme di collaborazione: qui continua a predominare il malware (54% degli attacchi), che si diffonde per lo più tramite file condivisi o link pubblicati nei canali di chat o nei messaggi diretti. Tuttavia, la quota di attacchi avanzati alle piattaforme di collaborazione, spesso manifestati attraverso l'abuso delle funzionalità di autorizzazione, è salita al 31%.
- Vulnerabilità MSP ad alto rischio: tutte le vulnerabilità delle piattaforme MSP pubblicate nel 2025 sono state classificate come ad alto rischio o critiche, nonostante il loro numero complessivamente basso.
- L'IA è sempre più utilizzata per gli attacchi: i criminali informatici integrano sempre più l'IA nelle procedure di attacco quotidiane, comprese la ricognizione, la negoziazione del riscatto e l'ingegneria sociale.
- Rischi nei singoli settori: i principali bersagli del ransomware sono i settori manifatturiero, tecnologico e sanitario, a causa della necessità di un'elevata disponibilità dei sistemi e di ambienti distribuiti complessi.
“Il 2025 ha dimostrato che gli attaccanti non solo stanno ampliando i metodi tradizionali, come phishing e ransomware, ma utilizzano anche maggiormente l'IA per agire più rapidamente, in modo più efficace e su scala più ampia”, ha dichiarato Gerald Beuchelt, CISO di Acronis. “Gli attaccanti integrano sempre più l'IA nelle loro operazioni e questo cambiamento richiede alle organizzazioni di anticipare le minacce, automatizzare le difese e costruire sistemi resilienti in grado di resistere sia agli attacchi tradizionali sia a quelli basati sull'IA.”
Nell'ambito delle minacce, il ransomware ha continuato a dominare: a livello globale sono state rilevate oltre 7.600 organizzazioni compromesse. I settori manifatturiero, tecnologico e sanitario sono stati particolarmente colpiti. Gli attacchi alla catena di fornitura e agli MSP rimangono un problema significativo: sono state attaccate direttamente circa 150 organizzazioni tra fornitori MSP e aziende di telecomunicazioni. Gli attaccanti hanno sfruttato strumenti RMM quali AnyDesk e TeamViewer, con un impatto su oltre 1.200 vittime terze e nell'ambito della catena di fornitura.
Il report completo può essere scaricato qui.
Informazioni su Acronis
Acronis è un'azienda globale di protezione informatica che fornisce sicurezza informatica integrata nativamente, protezione dei dati e gestione degli endpoint per fornitori di servizi gestiti (MSP), piccole e medie imprese (SMB) e reparti IT aziendali. Le soluzioni Acronis sono altamente efficienti e progettate per identificare, prevenire, rilevare, rispondere, correggere le moderne minacce informatiche e ripristinare i sistemi con tempi di inattività minimi, garantendo così l'integrità dei dati e la continuità operativa. Acronis offre la soluzione di sicurezza più completa sul mercato per gli MSP, con una capacità unica di soddisfare le esigenze di ambienti IT diversificati e distribuiti.
Acronis è un'azienda svizzera fondata a Singapore nel 2003, con 15 sedi in tutto il mondo e dipendenti in oltre 50 Paesi. La soluzione Acronis Cyber Protect è disponibile in 26 lingue in 150 Paesi e viene utilizzata da oltre 21.000 fornitori di servizi per proteggere più di 750.000 aziende. Per ulteriori informazioni, visitare www.acronis.com.
Autore dell’articolo: Redazione ZEBR.ai



