

Le nombre d’attaques visant les plateformes de collaboration, qui servent de vecteur d’attaque secondaire
PRAGUE, le 12 mars 2026 – Acronis, leader mondial de la cybersécurité et de la protection des données, a publié son rapport semestriel « Acronis Cyberthreats Report H2 2025: From exploits to malicious AI », qui analyse les menaces mondiales sur la base de données de télémétrie collectées à partir de terminaux protégés par les technologies Acronis. Le rapport révèle les principales tendances observées au cours du second semestre 2025.
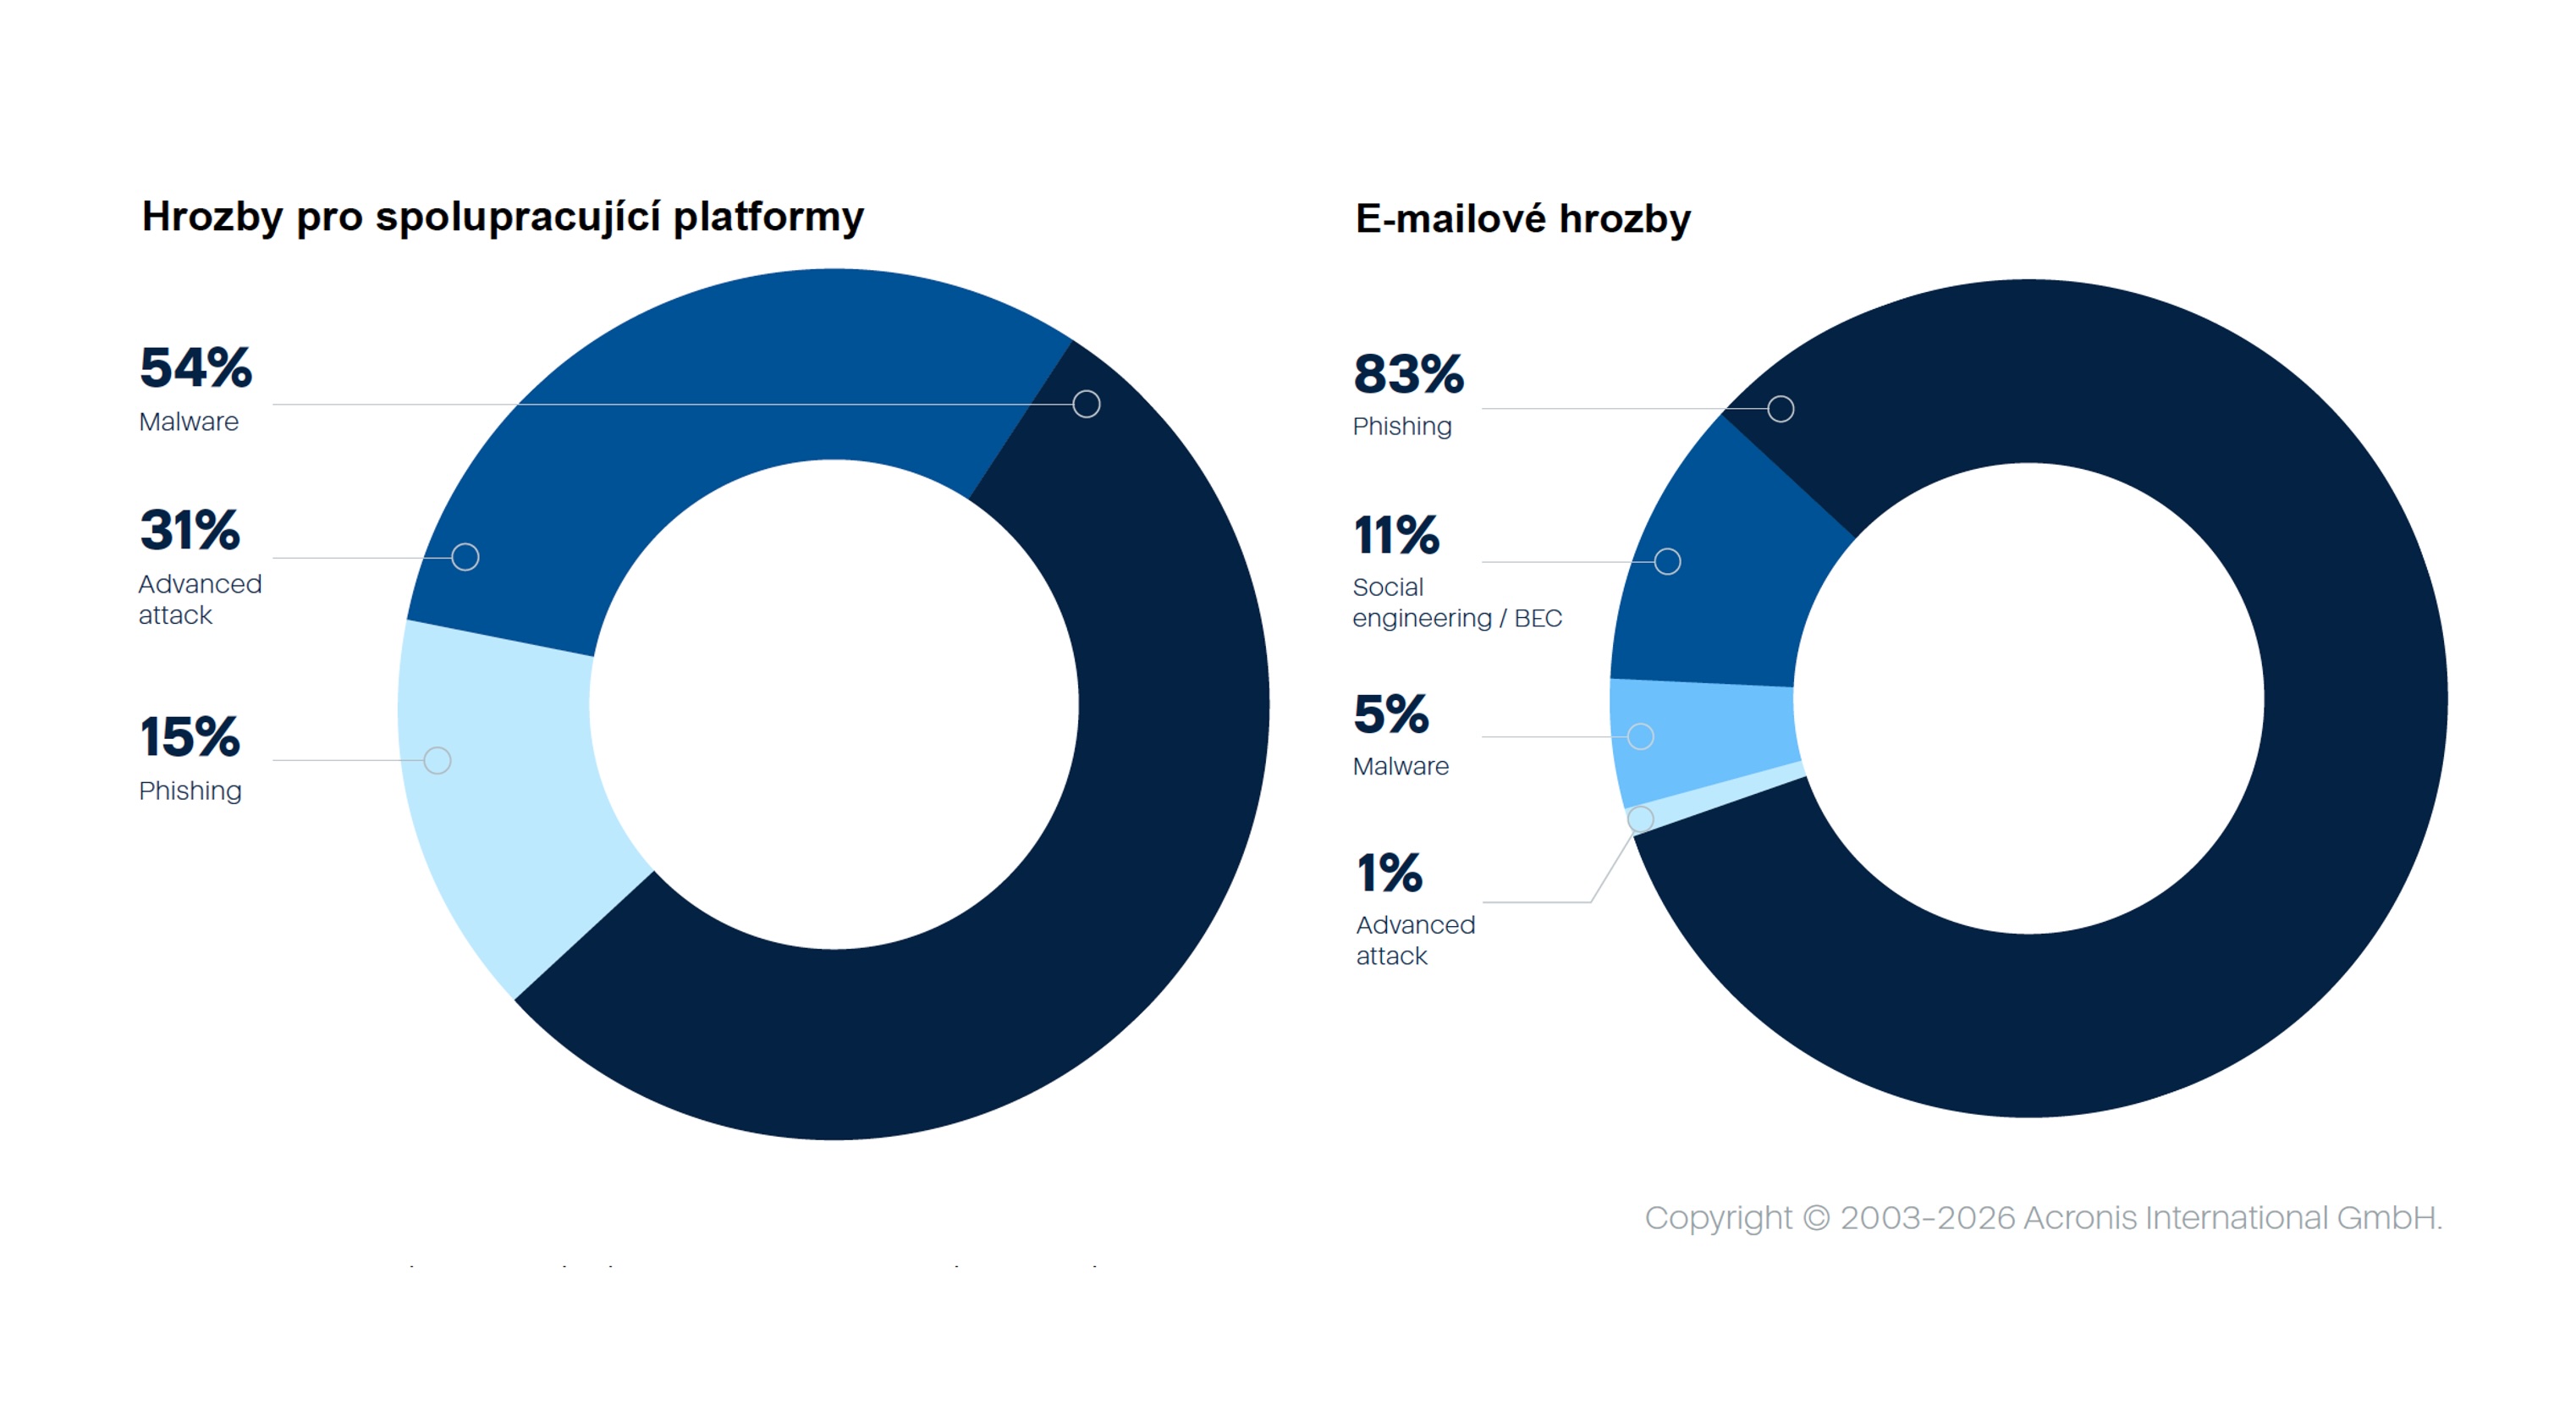
Les résultats confirment la hausse continue des incidents cyber. Le nombre d’attaques par e-mail ciblant les organisations a augmenté de 16 % sur un an, tandis que les attaques ciblant les utilisateurs ont progressé de 20 %. Le phishing, qui est resté le principal vecteur de toutes les attaques, était responsable de 52 % des attaques visant les fournisseurs de services managés (MSP). La part des attaques avancées contre les plateformes de collaboration est passée de 12 % en 2024 à 31 % en 2025, signalant une évolution vers des vecteurs d’attaque secondaires à fort impact.
L’année 2025 a également connu une augmentation spectaculaire de la cybercriminalité utilisant l’IA. Les attaquants exploitent l’intelligence artificielle pour étendre leurs attaques, automatiser la reconnaissance et optimiser les stratégies d’extorsion. Même les attaques d’ingénierie sociale ont évolué afin d’accentuer la pression psychologique. Ces innovations révèlent une nouvelle ère de la cybercriminalité, dans laquelle la vitesse, la sophistication et l’ampleur des attaques constituent un défi majeur pour les défenses traditionnelles.
Les principales tendances en matière de cybersécurité en 2025 comprennent :
- Le phishing continue de progresser : Au second semestre 2025, le phishing représentait 83 % de l’ensemble des menaces par e-mail, tandis que la part des attaques avancées n’était que de 1 %.
- Attaques avancées contre les plateformes de collaboration : Les malwares restent majoritaires (54 % des attaques), se propageant le plus souvent par le biais de fichiers partagés ou de liens publiés dans des canaux de discussion ou des messages directs. Toutefois, la part des attaques avancées contre les plateformes de collaboration, qui se manifestent souvent par l’exploitation de fonctions d’autorisation, a atteint 31 %.
- Vulnérabilités MSP à haut risque : Toutes les vulnérabilités des plateformes MSP publiées en 2025 ont été évaluées comme présentant un risque élevé ou critique, malgré leur nombre total limité.
- L’IA est de plus en plus utilisée pour les attaques : Les cybercriminels intègrent de plus en plus l’IA dans leurs méthodes d’attaque quotidiennes, y compris la reconnaissance, la négociation de rançons et l’ingénierie sociale.
- Risques sectoriels : Les principales cibles des ransomwares sont les secteurs de la fabrication, de la technologie et de la santé, en raison de leur besoin de haute disponibilité des systèmes et de leurs environnements distribués complexes.
« L’année 2025 a montré que les attaquants ne se contentent pas d’étendre les méthodes traditionnelles telles que le phishing et les ransomwares, mais qu’ils utilisent également davantage l’IA afin d’agir plus rapidement, plus efficacement et à plus grande échelle », a déclaré Gerald Beuchelt, CISO chez Acronis. « Les attaquants intègrent de plus en plus l’IA dans leurs opérations, et ce changement exige des organisations qu’elles anticipent les menaces, automatisent leurs défenses et mettent en place des systèmes résilients capables de résister aux attaques traditionnelles comme à celles basées sur l’IA. »
Les ransomwares ont continué de dominer le paysage des menaces, avec plus de 7 600 organisations compromises détectées dans le monde. Les secteurs de la fabrication, de la technologie et de la santé ont été particulièrement touchés. Les attaques contre la chaîne d’approvisionnement et les MSP restent un problème majeur : environ 150 organisations de fournisseurs MSP et d’organisations de télécommunications ont été directement attaquées. Les attaquants ont exploité des outils RMM tels que AnyDesk et TeamViewer, affectant plus de 1 200 victimes tierces et au sein de la chaîne d’approvisionnement.
Le rapport complet peut être téléchargé ici.
À propos d’Acronis
Acronis est une entreprise mondiale spécialisée dans la cyberprotection, qui fournit une cybersécurité, une protection des données et une gestion des terminaux intégrées nativement aux fournisseurs de services managés (MSP), aux petites et moyennes entreprises (PME) et aux services informatiques des grandes entreprises. Les solutions Acronis sont très efficaces et conçues pour identifier, prévenir, détecter, répondre aux menaces cyber modernes, y remédier et restaurer les systèmes avec un temps d’arrêt minimal, garantissant ainsi l’intégrité des données et la continuité des activités. Acronis propose la solution de sécurité la plus complète du marché pour les MSP, avec une capacité unique à répondre aux besoins d’environnements informatiques diversifiés et distribués.
Acronis est une entreprise suisse fondée à Singapour en 2003, disposant de 15 bureaux dans le monde et de collaborateurs dans plus de 50 pays. La solution Acronis Cyber Protect est disponible dans 26 langues dans 150 pays et est utilisée par plus de 21 000 fournisseurs de services pour protéger plus de 750 000 entreprises. Pour plus d’informations, rendez-vous sur www.acronis.com.
Auteur de l’article: Rédaction ZEBR.ai



