

Narašča tudi število napadov na platforme za sodelovanje, ki služijo kot sekundarni vektor napadov
PRAHA, 12. marca 2026 – Acronis, globalni vodilni ponudnik na področju kibernetske varnosti in zaščite podatkov, je objavil svoje polletno poročilo „Acronis Cyberthreats Report H2 2025: From exploits to malicious AI“, ki analizira globalne grožnje na podlagi telemetričnih podatkov, zbranih s končnih točk, zaščitenih s tehnologijami Acronis. Poročilo razkriva ključne trende, opažene v drugi polovici leta 2025.
Rezultati potrjujejo nadaljnjo rast kibernetskih incidentov. Število e-poštnih napadov, usmerjenih v organizacije, se je medletno povečalo za 16 %, napadov, usmerjenih v uporabnike, pa za 20 %. Za 52 % napadov, usmerjenih v ponudnike upravljanih storitev (MSP), je bil odgovoren phishing, ki je ostal glavni vektor vseh napadov. Delež naprednih napadov na platforme za sodelovanje se je povečal z 12 % leta 2024 na 31 % leta 2025, kar nakazuje premik k sekundarnim vektorjem napadov z velikim vplivom.
Leta 2025 se je močno povečal tudi kibernetski kriminal z uporabo AI. Napadalci uporabljajo umetno inteligenco za razširjanje napadov, avtomatizacijo izvidovanja in optimizacijo strategij izsiljevanja. Tudi napadi s socialnim inženiringom so se razvili z namenom povečanja psihološkega pritiska. Te inovacije razkrivajo novo obdobje kibernetskega kriminala, v katerem hitrost, prefinjenost in obseg napadov predstavljajo velik izziv za tradicionalno obrambo.
Med ključnimi trendi na področju kibernetske varnosti v letu 2025 so:
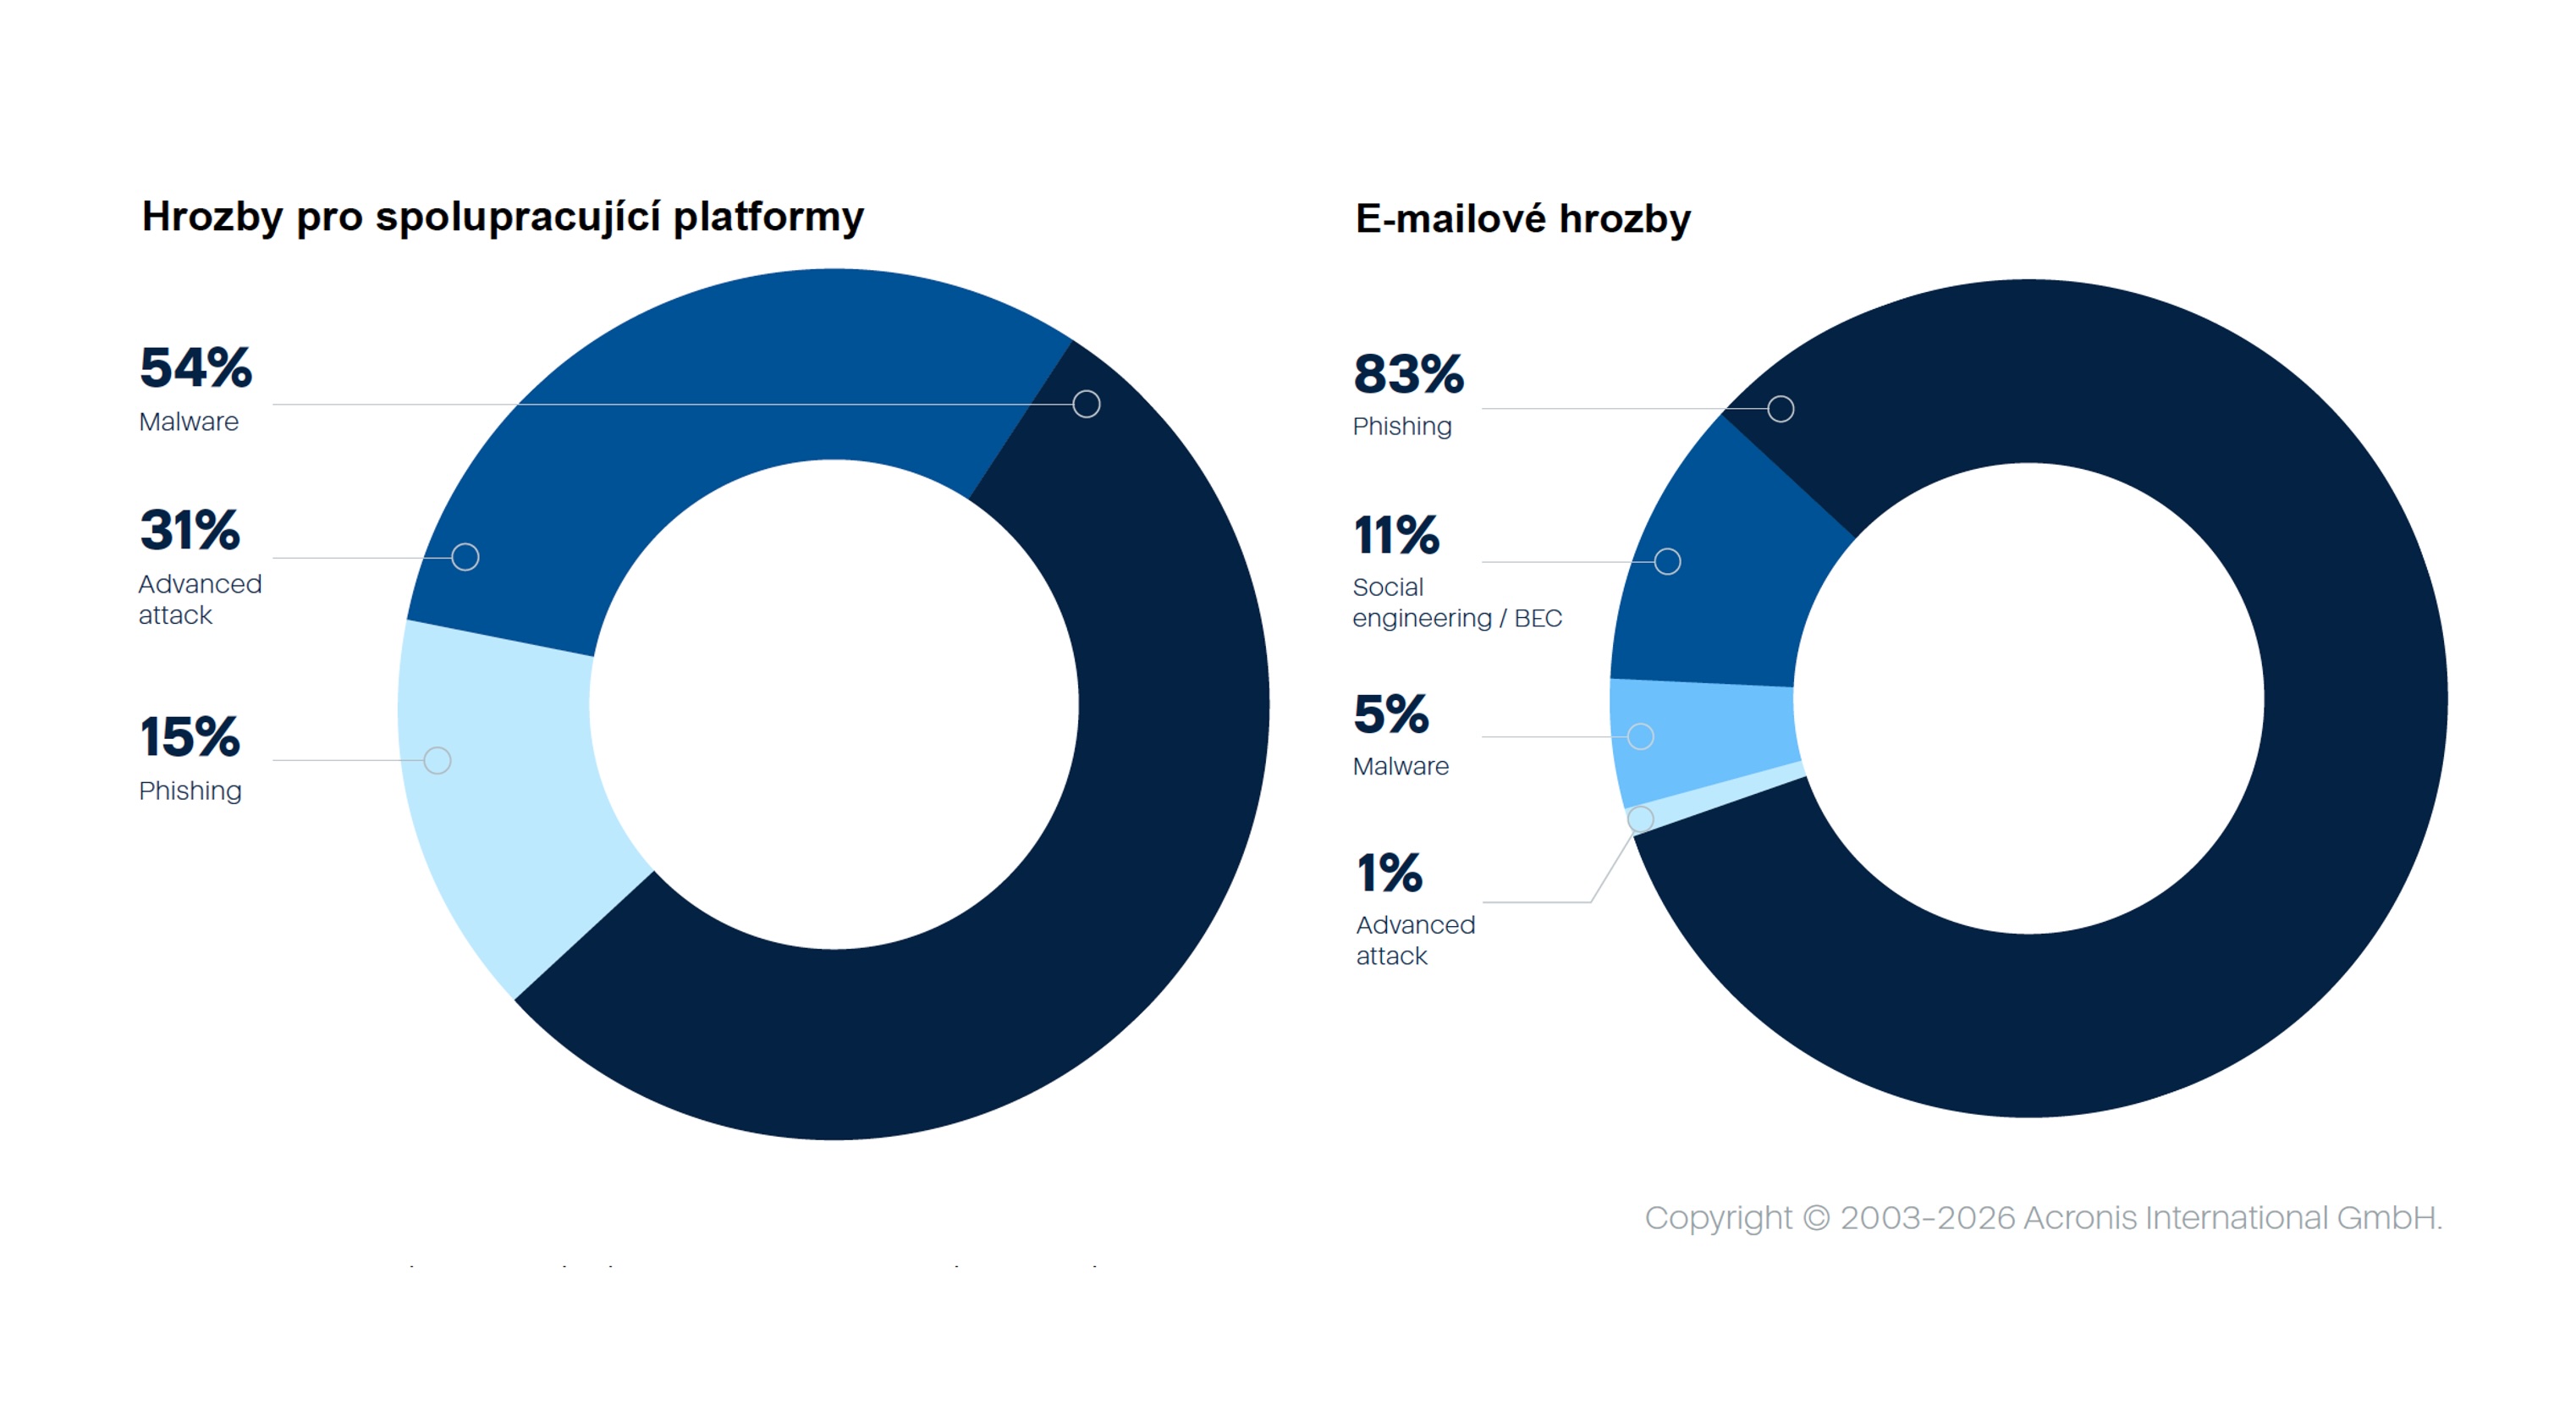
- Phishing ostaja v porastu: V drugi polovici leta 2025 je phishing predstavljal 83 % vseh e-poštnih groženj, medtem ko je delež naprednih napadov znašal le 1 %.
- Napredni napadi na platforme za sodelovanje: Tu še vedno prevladuje zlonamerna programska oprema (54 % napadov), ki se večinoma širi prek datotek v skupni rabi ali povezav, objavljenih v klepetalnih kanalih ali neposrednih sporočilih. Vendar se je delež naprednih napadov na platforme za sodelovanje, ki se pogosto kažejo z zlorabo funkcij za avtorizacijo, povečal na 31 %.
- Visoko tvegane ranljivosti MSP: Vse ranljivosti platform MSP, objavljene leta 2025, so bile kljub njihovemu skupno nizkemu številu ocenjene kot visoko ali kritično tvegane.
- AI se vse pogosteje uporablja za napade: Kibernetski kriminalci AI vse bolj vključujejo v vsakodnevne postopke napadov, vključno z izvidovanjem, pogajanji o odkupnini in socialnim inženiringom.
- Tveganja v posameznih panogah: Glavne tarče izsiljevalskega programja so proizvodnja, tehnologija in zdravstvo zaradi potrebe po visoki razpoložljivosti sistemov in kompleksnih porazdeljenih okoljih.
„Leto 2025 je pokazalo, da napadalci ne le širijo tradicionalne metode, kot sta phishing in izsiljevalsko programje, temveč tudi bolj izkoriščajo AI, da lahko delujejo hitreje, učinkoviteje in v večjem obsegu,“ je povedal Gerald Beuchelt, CISO v podjetju Acronis. „Napadalci AI vse bolj vključujejo v svoje operacije, ta sprememba pa od organizacij zahteva, da predvidevajo grožnje, avtomatizirajo obrambo in gradijo odporne sisteme, sposobne kljubovati tako tradicionalnim napadom kot napadom z AI.“
Na področju groženj je še naprej prevladovalo izsiljevalsko programje, globalno je bilo zaznanih več kot 7.600 napadenih organizacij. Prizadeti so bili zlasti sektorji proizvodnje, tehnologije in zdravstva. Pomembna težava ostajajo napadi na dobavno verigo in MSP, saj je bilo neposredno napadenih približno 150 organizacij ponudnikov MSP in telekomunikacijskih organizacij. Napadalci so zlorabili orodja RMM, kot sta AnyDesk in TeamViewer, kar je vplivalo na več kot 1.200 žrtev med tretjimi osebami in v dobavni verigi.
Celotno poročilo lahko prenesete tukaj.
O podjetju Acronis
Acronis je globalno podjetje za kibernetsko zaščito, ki zagotavlja nativno integrirano kibernetsko varnost, zaščito podatkov in upravljanje končnih točk za ponudnike upravljanih storitev (MSP), mala in srednja podjetja (SMB) ter poslovne IT-oddelke. Rešitve Acronis so zelo učinkovite in zasnovane za prepoznavanje, preprečevanje, zaznavanje, odzivanje na sodobne kibernetske grožnje, njihovo odpravljanje ter obnovo sistemov z minimalnimi izpadi, s čimer zagotavljajo celovitost podatkov in neprekinjenost poslovanja. Acronis ponuja najcelovitejšo varnostno rešitev na trgu za MSP z edinstveno sposobnostjo izpolnjevanja potreb raznolikih in porazdeljenih IT-okolij.
Acronis je švicarsko podjetje, ustanovljeno v Singapurju leta 2003, ki ima 15 podružnic po svetu in zaposlene v več kot 50 državah. Rešitev Acronis Cyber Protect je na voljo v 26 jezikih v 150 državah in jo uporablja več kot 21.000 ponudnikov storitev za zaščito več kot 750.000 podjetij. Več informacij najdete na www.acronis.com.
Avtor članka: Uredništvo ZEBR.ai






