

Po rritet gjithashtu numri i sulmeve ndaj platformave të bashkëpunimit, të cilat shërbejnë si vektor dytësor sulmi
PRAGË, 12 mars 2026 – Acronis, lider global në sigurinë kibernetike dhe mbrojtjen e të dhënave, publikoi raportin e saj gjashtëmujor „Acronis Cyberthreats Report H2 2025: From exploits to malicious AI“, i cili analizon kërcënimet globale bazuar në të dhënat telemetrike të mbledhura nga pikat fundore të mbrojtura me teknologjitë Acronis. Raporti zbulon tendencat kryesore të vëzhguara në gjysmën e dytë të vitit 2025.
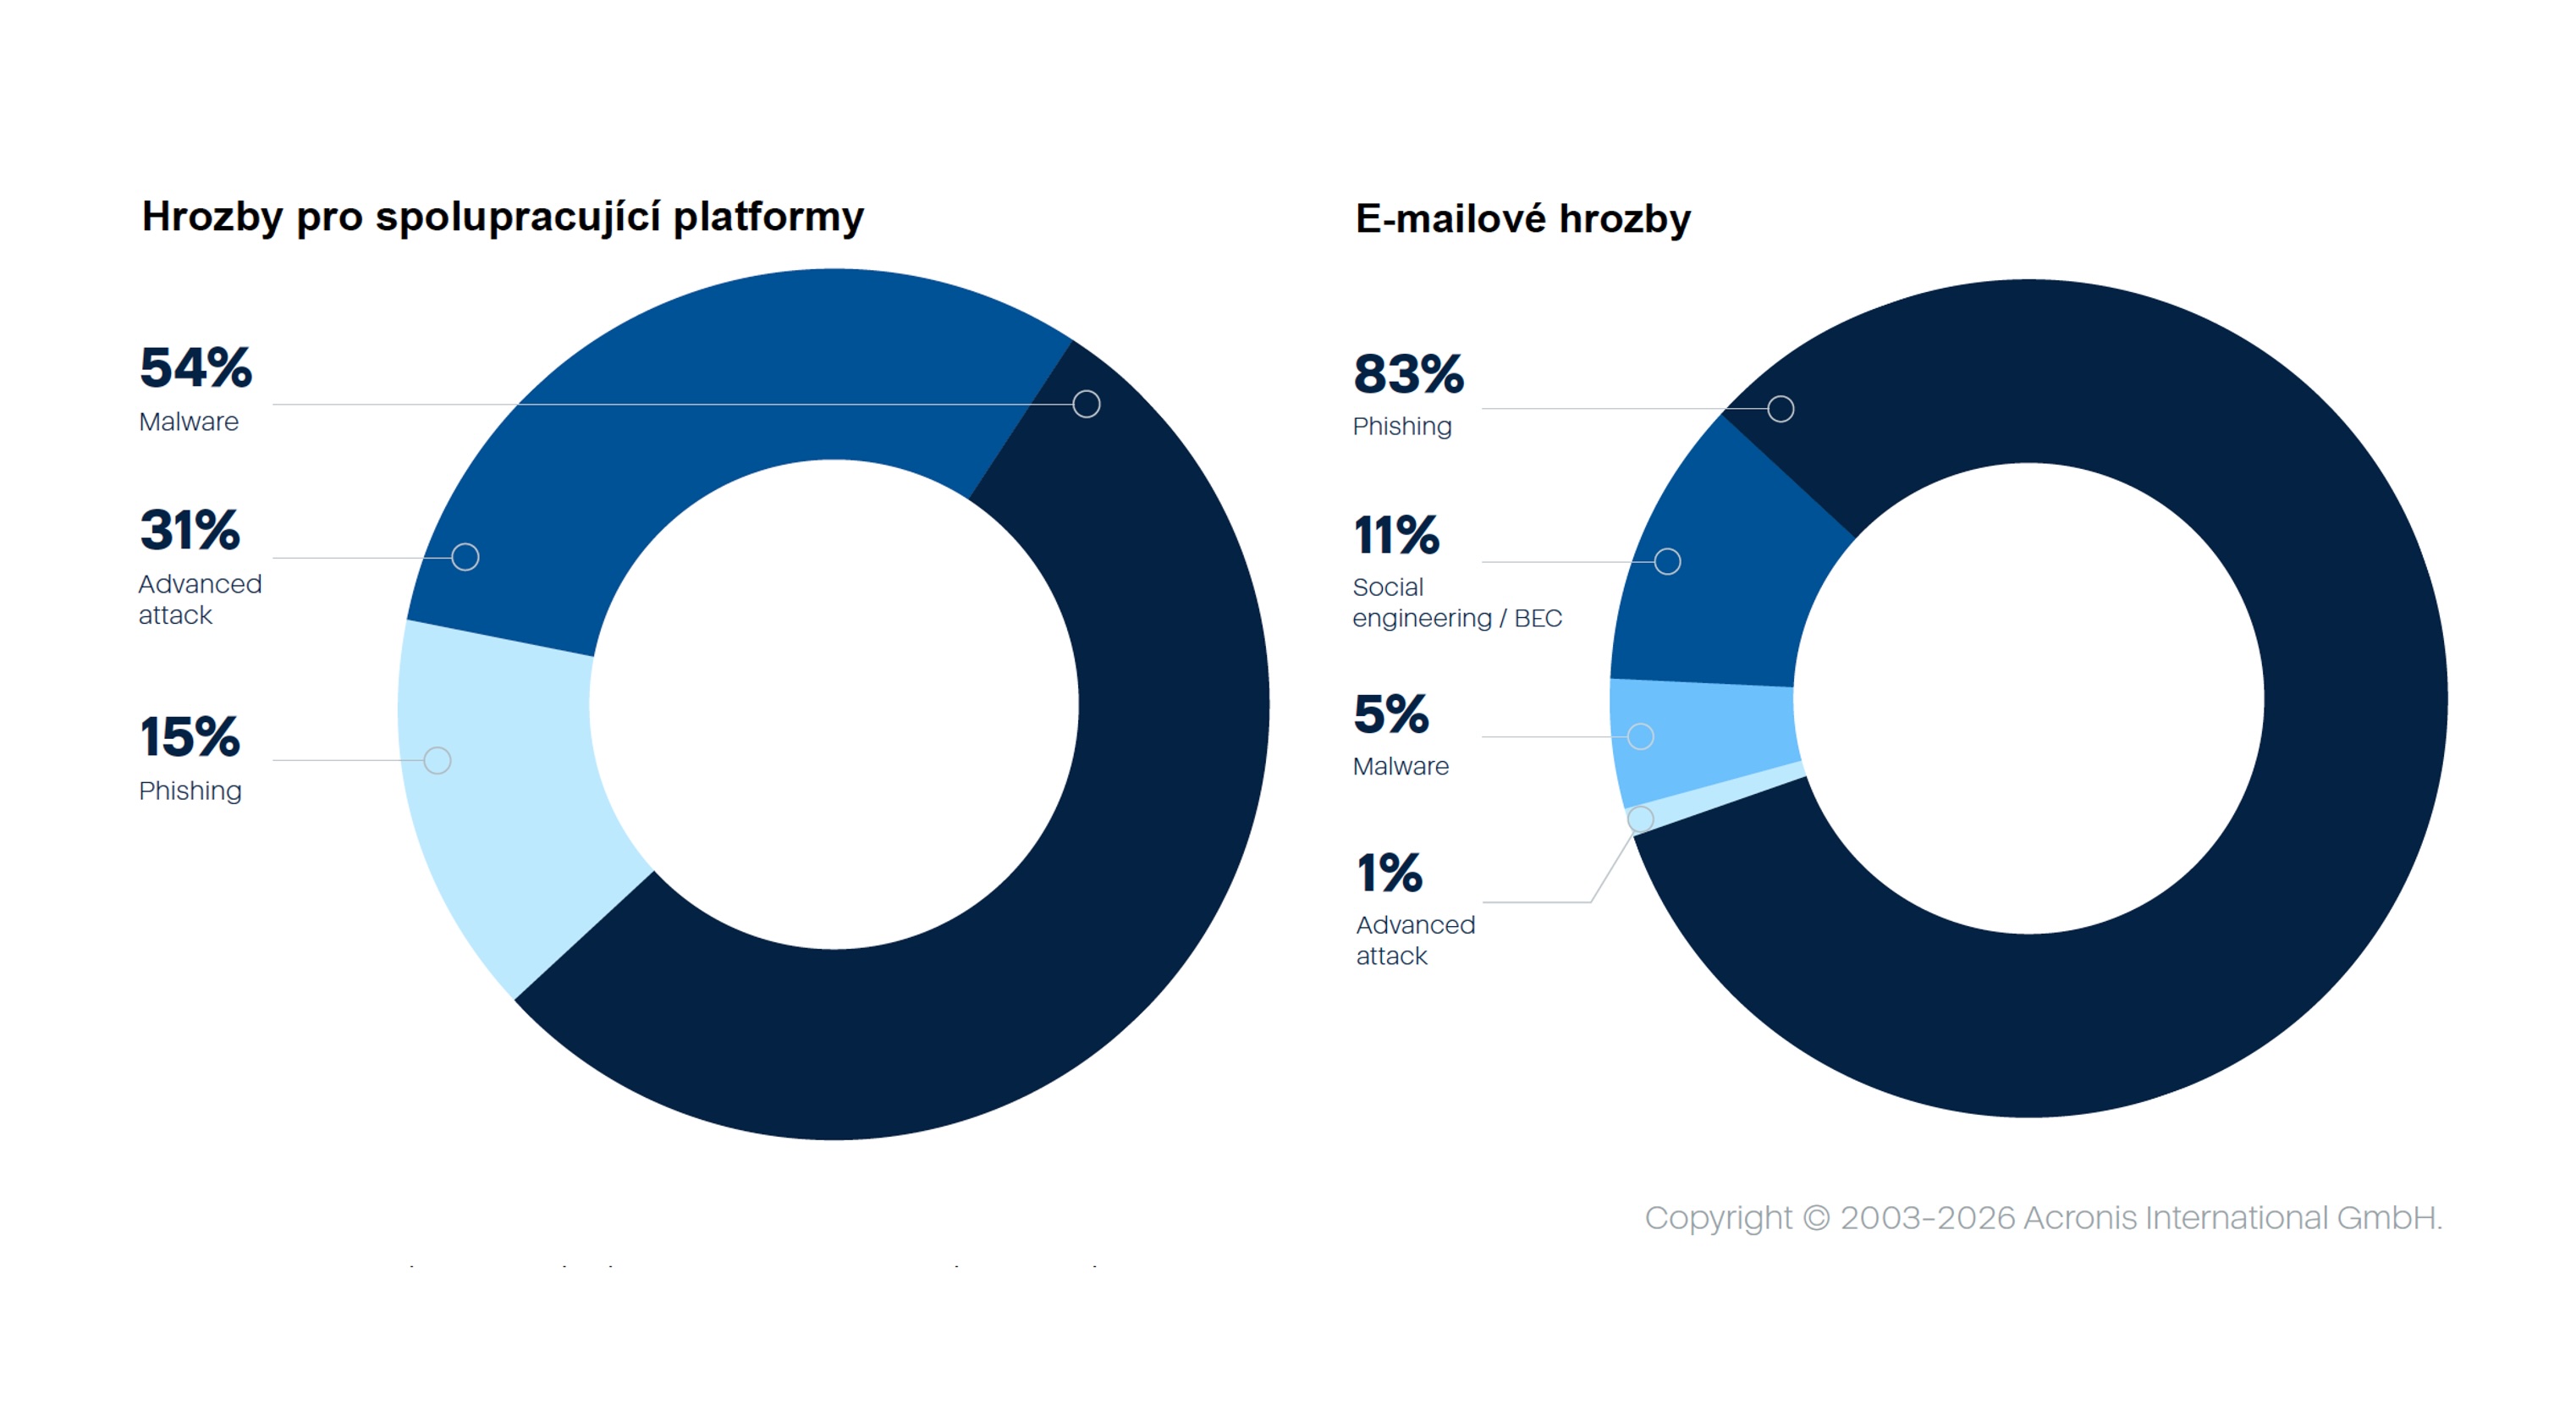
Rezultatet konfirmojnë rritjen e vazhdueshme të incidenteve kibernetike. Numri i sulmeve me email që synojnë organizatat u rrit me 16% nga viti në vit, ndërsa sulmet që synojnë përdoruesit u rritën me 20%. Phishing-u, i cili mbeti vektori kryesor i të gjitha sulmeve, ishte përgjegjës për 52% të sulmeve që synonin ofruesit e shërbimeve të menaxhuara (MSP). Pjesa e sulmeve të avancuara ndaj platformave të bashkëpunimit u rrit nga 12% në vitin 2024 në 31% në vitin 2025, duke sinjalizuar një zhvendosje drejt vektorëve dytësorë të sulmit me ndikim të lartë.
Në vitin 2025 pati gjithashtu një rritje dramatike të krimit kibernetik me përdorimin e AI. Sulmuesit përdorin inteligjencën artificiale për të zgjeruar sulmet, për të automatizuar zbulimin paraprak dhe për të optimizuar strategjitë e zhvatjes. Edhe sulmet e inxhinierisë sociale kanë evoluar për të rritur presionin psikologjik. Këto inovacione zbulojnë një epokë të re të krimit kibernetik, ku shpejtësia, sofistikimi dhe shkalla e sulmeve përbëjnë një sfidë të madhe për mbrojtjet tradicionale.
Ndër tendencat kryesore në sigurinë kibernetike në vitin 2025 përfshihen:
- Phishing-u mbetet në rritje: Në gjysmën e dytë të vitit 2025, phishing-u përbënte 83% të të gjitha kërcënimeve me email, ndërsa pjesa e sulmeve të avancuara ishte vetëm 1%.
- Sulme të avancuara ndaj platformave të bashkëpunimit: Këtu malware vazhdon të kryesojë (54% e sulmeve), duke u përhapur kryesisht përmes skedarëve të ndarë ose lidhjeve të publikuara në kanalet e bisedës ose në mesazhe të drejtpërdrejta. Megjithatë, pjesa e sulmeve të avancuara ndaj platformave të bashkëpunimit, që shpesh shfaqen përmes abuzimit të funksioneve të autorizimit, u rrit këtu në 31%.
- Cenueshmëri me rrezik të lartë te MSP-të: Të gjitha cenueshmëritë e platformave MSP të publikuara në vitin 2025 u vlerësuan si me rrezik të lartë ose kritik, pavarësisht numrit të tyre të përgjithshëm të ulët.
- AI përdoret gjithnjë e më shumë për sulme: Kriminelët kibernetikë po integrojnë gjithnjë e më shumë AI në procedurat e përditshme të sulmeve, duke përfshirë zbulimin paraprak, negociatat për shpërblim dhe inxhinierinë sociale.
- Rreziqet në sektorë të ndryshëm: Objektivat kryesore të ransomware-it janë prodhimi, teknologjia dhe shëndetësia, për shkak të nevojës për disponueshmëri të lartë të sistemeve dhe mjediseve komplekse të shpërndara.
„Viti 2025 tregoi se sulmuesit jo vetëm po zgjerojnë metodat tradicionale, si phishing-u dhe ransomware-i, por po përdorin gjithashtu më shumë AI për të vepruar më shpejt, në mënyrë më efikase dhe në një shkallë më të madhe,“ tha Gerald Beuchelt, CISO në Acronis. „Sulmuesit po integrojnë gjithnjë e më shumë AI në operacionet e tyre dhe ky ndryshim kërkon që organizatat të parashikojnë kërcënimet, të automatizojnë mbrojtjen dhe të ndërtojnë sisteme rezistente, të afta t'u rezistojnë si sulmeve tradicionale, ashtu edhe atyre me AI.“
Ransomware-i vazhdoi të dominonte në peizazhin e kërcënimeve; globalisht u identifikuan më shumë se 7 600 organizata të komprometuara. Veçanërisht të prekura ishin sektorët e prodhimit, teknologjisë dhe shëndetësisë. Sulmet ndaj zinxhirit të furnizimit dhe MSP-ve mbeten një problem i rëndësishëm, me afërsisht 150 organizata ofruese MSP dhe organizata telekomunikacioni të sulmuara drejtpërdrejt. Sulmuesit keqpërdorën mjetet RMM, si AnyDesk dhe TeamViewer, duke prekur më shumë se 1 200 viktima të palëve të treta dhe brenda zinxhirit të furnizimit.
Raporti i plotë mund të shkarkohet këtu.
Rreth Acronis
Acronis është një kompani globale e mbrojtjes kibernetike që ofron siguri kibernetike të integruar në mënyrë native, mbrojtje të të dhënave dhe menaxhim të pikave fundore për ofruesit e shërbimeve të menaxhuara (MSP), bizneset e vogla dhe të mesme (SMB) dhe departamentet e IT-së të ndërmarrjeve. Zgjidhjet Acronis janë shumë efikase dhe janë krijuar për të identifikuar, parandaluar, zbuluar, reaguar ndaj, korrigjuar kërcënimet moderne kibernetike dhe për të rikuperuar sistemet me kohë minimale ndërprerjeje, duke siguruar kështu integritetin e të dhënave dhe vazhdimësinë e biznesit. Acronis ofron zgjidhjen më gjithëpërfshirëse të sigurisë në treg për MSP-të, me aftësinë unike për të përmbushur nevojat e mjediseve të ndryshme dhe të shpërndara të IT-së.
Acronis është një kompani zvicerane e themeluar në Singapor në vitin 2003, me 15 zyra në mbarë botën dhe punonjës në më shumë se 50 vende. Zgjidhja Acronis Cyber Protect është e disponueshme në 26 gjuhë në 150 vende dhe përdoret nga mbi 21 000 ofrues shërbimesh për të mbrojtur më shumë se 750 000 biznese. Për më shumë informacion, vizitoni www.acronis.com.
Autori i artikullit: Redaksia ZEBR.ai



