

Tavaly az Android, Linux és Windows operációs rendszerek voltak a legveszélyeztetettebb szoftverek
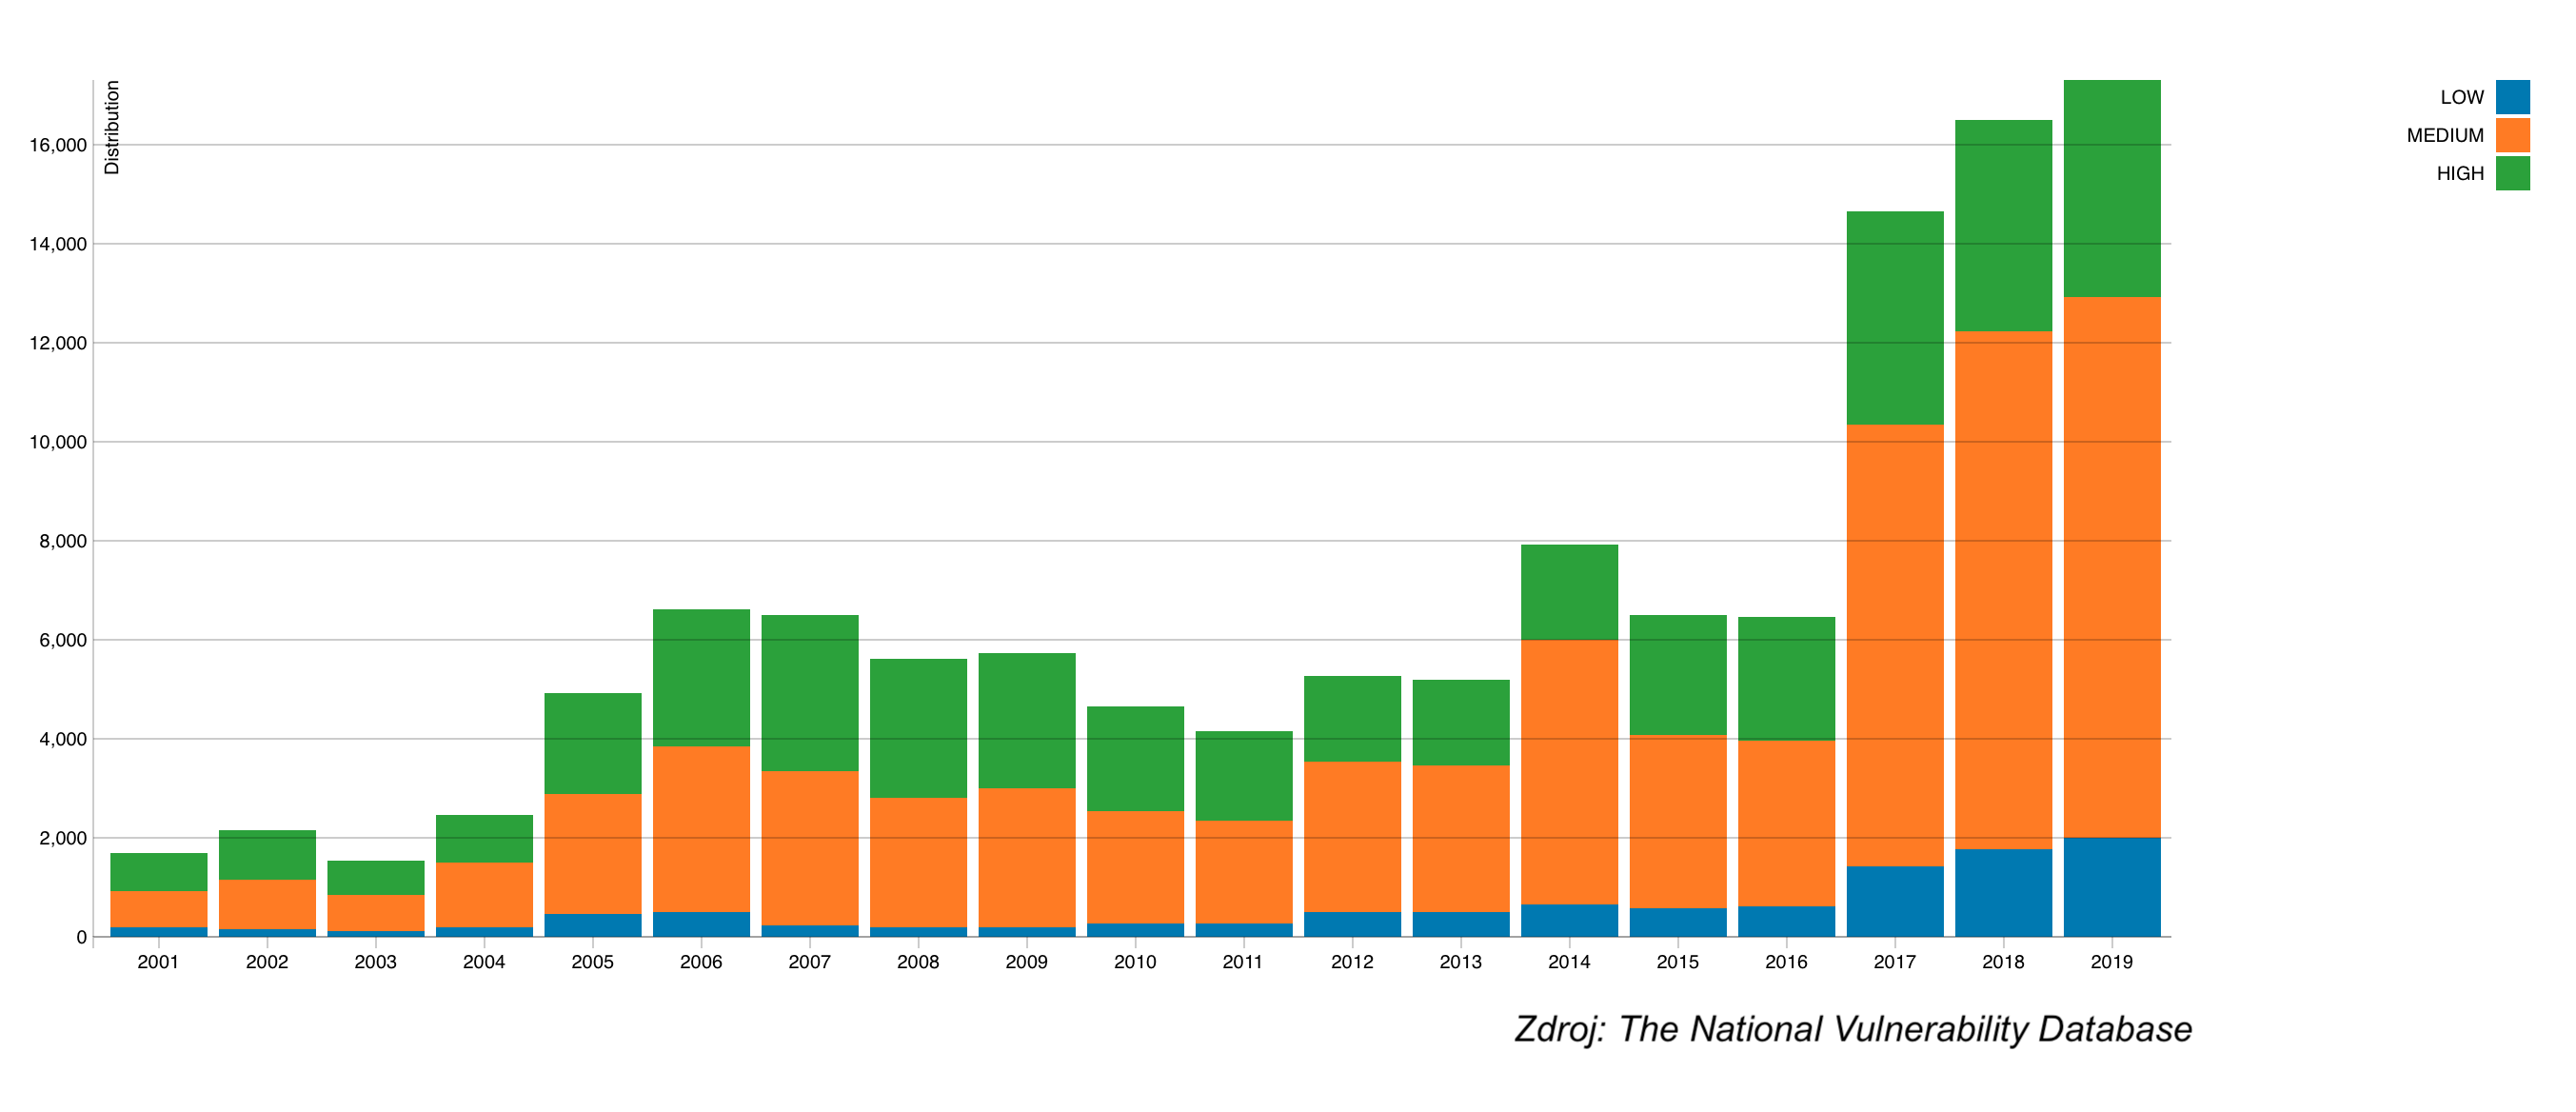
PRÁGA, 2020. március 16. – A GFI Software, vállalati hálózatok biztonsági és felügyeleti megoldásainak szállítója közölte, hogy 2019-ben tovább nőtt a szoftversérülékenységek teljes száma. Tavaly összesen 17 310 sérülékenységet regisztráltak, ami 5%-kal több, mint 2018-ban.
A The National Vulnerability Database (NVD) szervezet adataira épülő információk szerint a sérülékenységek száma immár harmadik egymást követő évben nőtt.
A legtöbb új sérülékenységet a Google Android, Debian Linux, Windows Server 2016 ésWindows 10 operációs rendszerekben, az alkalmazások közül pedig az Adobe Acrobat, cPanel és Google Chrome esetében regisztrálták. A teljes kitettséghez tavaly elsősorban az operációs rendszerek sérülékenységei járultak hozzá, amelyek a 10 legveszélyeztetettebb szoftvertermék közül az első 7 helyet foglalták el, miközben a tíz legsebezhetőbb között rögtön öt Windows rendszer szerepel. A legveszélyeztetettebb gyártók között az első helyet a Microsoft foglalja el, amely a 2018-ban legsebezhetőbb Debiant váltotta fel.
A 2019-es év legfontosabb adatai:
- 2019-ben a legveszélyeztetettebb asztali operációs rendszer a Debian Linux volt (360), ezt a Windows Server 2016 és a Windows 10 követte egyaránt 357 sérülékenységgel. Az idén támogatás nélkül maradt Windows 7 esetében tavaly 250, az Apple Mac OS X esetében pedig 117 sérülékenységet regisztráltak.
- A mobil operációs rendszerek közül a Google Android esetében 414, az Apple iOS esetében pedig 156 sérülékenységet azonosítottak.
- Az alkalmazások közül hagyományosan az Adobe Acrobat volt a legsebezhetőbb (342), ezt követte a cPanel webtárhely-alkalmazás (321), a webböngészők közül pedig a Google Chrome (177), a Mozilla Firefox (105) és a Microsoft Edge (90).
- A legtöbb sérülékenységgel rendelkező szoftvergyártók top 5 listáján a Microsoft, Google, Oracle, Adobe és Cisco szerepel.
„2019-ben számos olyan eseménynek lehettünk tanúi, nemcsak a világban, hanem nálunk is, amikor a szervezetek hálózataiban nem megfelelően védett rendszerek segítségével terjedt a fertőzés, amit most az aktuális NVD-statisztika is megerősít” – mondta Zdeněk Bínek, a GFI Software megoldások értékesítéséért felelős személy a Cseh Köztársaságban és Szlovákiában. „A szoftvermegoldások naprakész állapotban tartása a modern kiberbiztonság néhány kulcsfontosságú ajánlásának egyike. Különösen az idei évben, amikor a viszonylag széles körben használt Windows 7 rendszer támogatása megszűnt, érdemes sérülékenységvizsgáló eszközökbe és automatizált javításkezelésbe beruházni.”
A cikk szerzője: ZEBR.ai szerkesztőség



