

Najbolj ogrožena programska oprema so bili lani operacijski sistemi Android, Linux in Windows
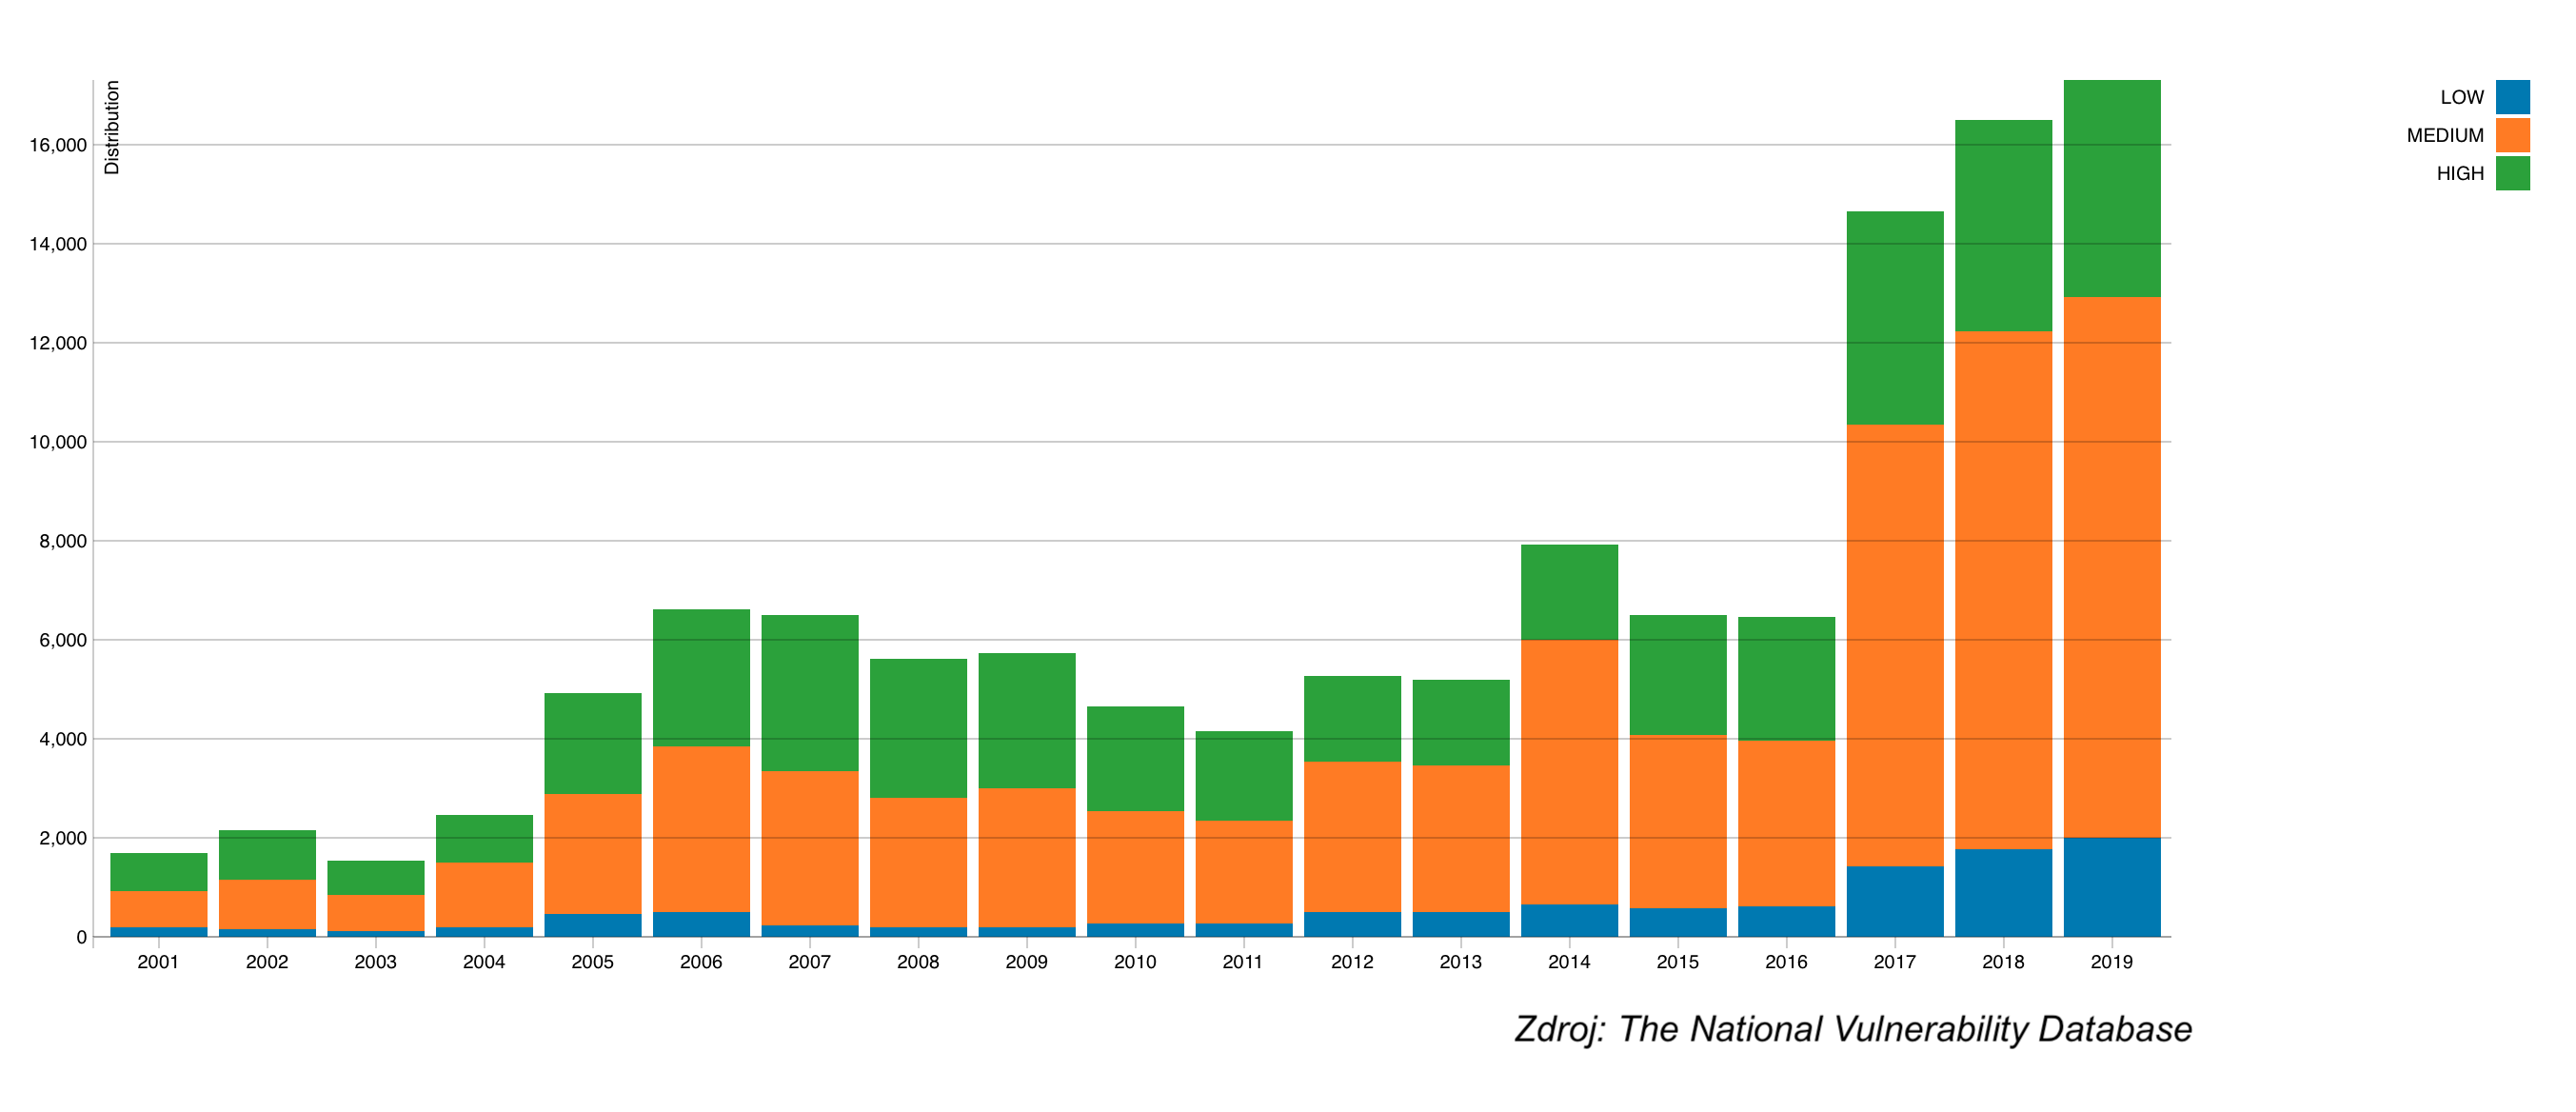
PRAHA, 16. marca 2020 – Podjetje GFI Software, ponudnik rešitev za varnost in upravljanje v poslovnih omrežjih, je navedlo, da je leta 2019 prišlo do nadaljnjega skupnega povečanja števila programskih ranljivosti. Lani je bilo skupaj zabeleženih 17 310 ranljivosti, kar je 5 % več kot leta 2018.
Iz informacij, ki temeljijo na podatkih organizacije The National Vulnerability Database (NVD), izhaja, da se je število ranljivosti povečalo že tretje leto zapored.
Največ novih ranljivosti je bilo zabeleženih v operacijskih sistemih Google Android, Debian Linux, Windows Server 2016 inWindows 10, med aplikacijami pa v Adobe Acrobat, cPanel in Google Chrome. K skupni ogroženosti so lani največ prispevale ranljivosti operacijskih sistemov, ki so zasedli prvih 7 od 10 najbolj ogroženih programskih izdelkov, pri čemer je med desetimi najbolj ranljivimi kar pet sistemov Windows. Prvo mesto med najbolj ogroženimi proizvajalci pripada Microsoftu, ki je zamenjal Debian, najbolj ranljiv leta 2018.
Ključni podatki za leto 2019:
- Najbolj ogrožen namizni operacijski sistem je bil leta 2019 Debian Linux (360), sledita Windows Server 2016 in Windows 10, oba s po 357 ranljivostmi. Windows 7, za katerega je letos prenehala podpora, je lani zabeležil 250, Apple Mac OS X pa 117 ranljivosti.
- Pri mobilnih operacijskih sistemih je bilo ugotovljenih 414 ranljivosti pri Google Android, Apple iOS pa jih je imel 156.
- Med aplikacijami je bil tradicionalno najbolj ranljiv Adobe Acrobat (342), sledila je spletno gostujoča aplikacija cPanel (321), med spletnimi brskalniki pa Google Chrome (177), Mozilla Firefox (105) in Microsoft Edge (90).
- Med pet proizvajalcev programske opreme z največjim skupnim številom ranljivosti sodijo Microsoft, Google, Oracle, Adobe in Cisco.
»Leta 2019 smo bili priča številnim dogodkom ne le po svetu, temveč tudi pri nas, ko se je okužba v omrežjih organizacij razširila s pomočjo nezadostno zavarovanih sistemov, kar zdaj potrjuje tudi aktualna statistika NVD,« je povedal Zdeněk Bínek, odgovoren za prodajo rešitev GFI Software v Češki republiki in na Slovaškem. »Vzdrževanje programskih rešitev v posodobljenem stanju sodi med nekaj ključnih priporočil sodobne kibernetske zaščite. Zlasti letos, ko je prenehala podpora za razmeroma široko uporabljani sistem Windows 7, se splača vlagati v orodja za pregledovanje ranljivosti in avtomatizirano upravljanje popravkov.«
Avtor članka: Uredništvo ZEBR.ai






