

Najugroženiji softver prošle godine bili su operativni sistemi Android, Linux i Windows
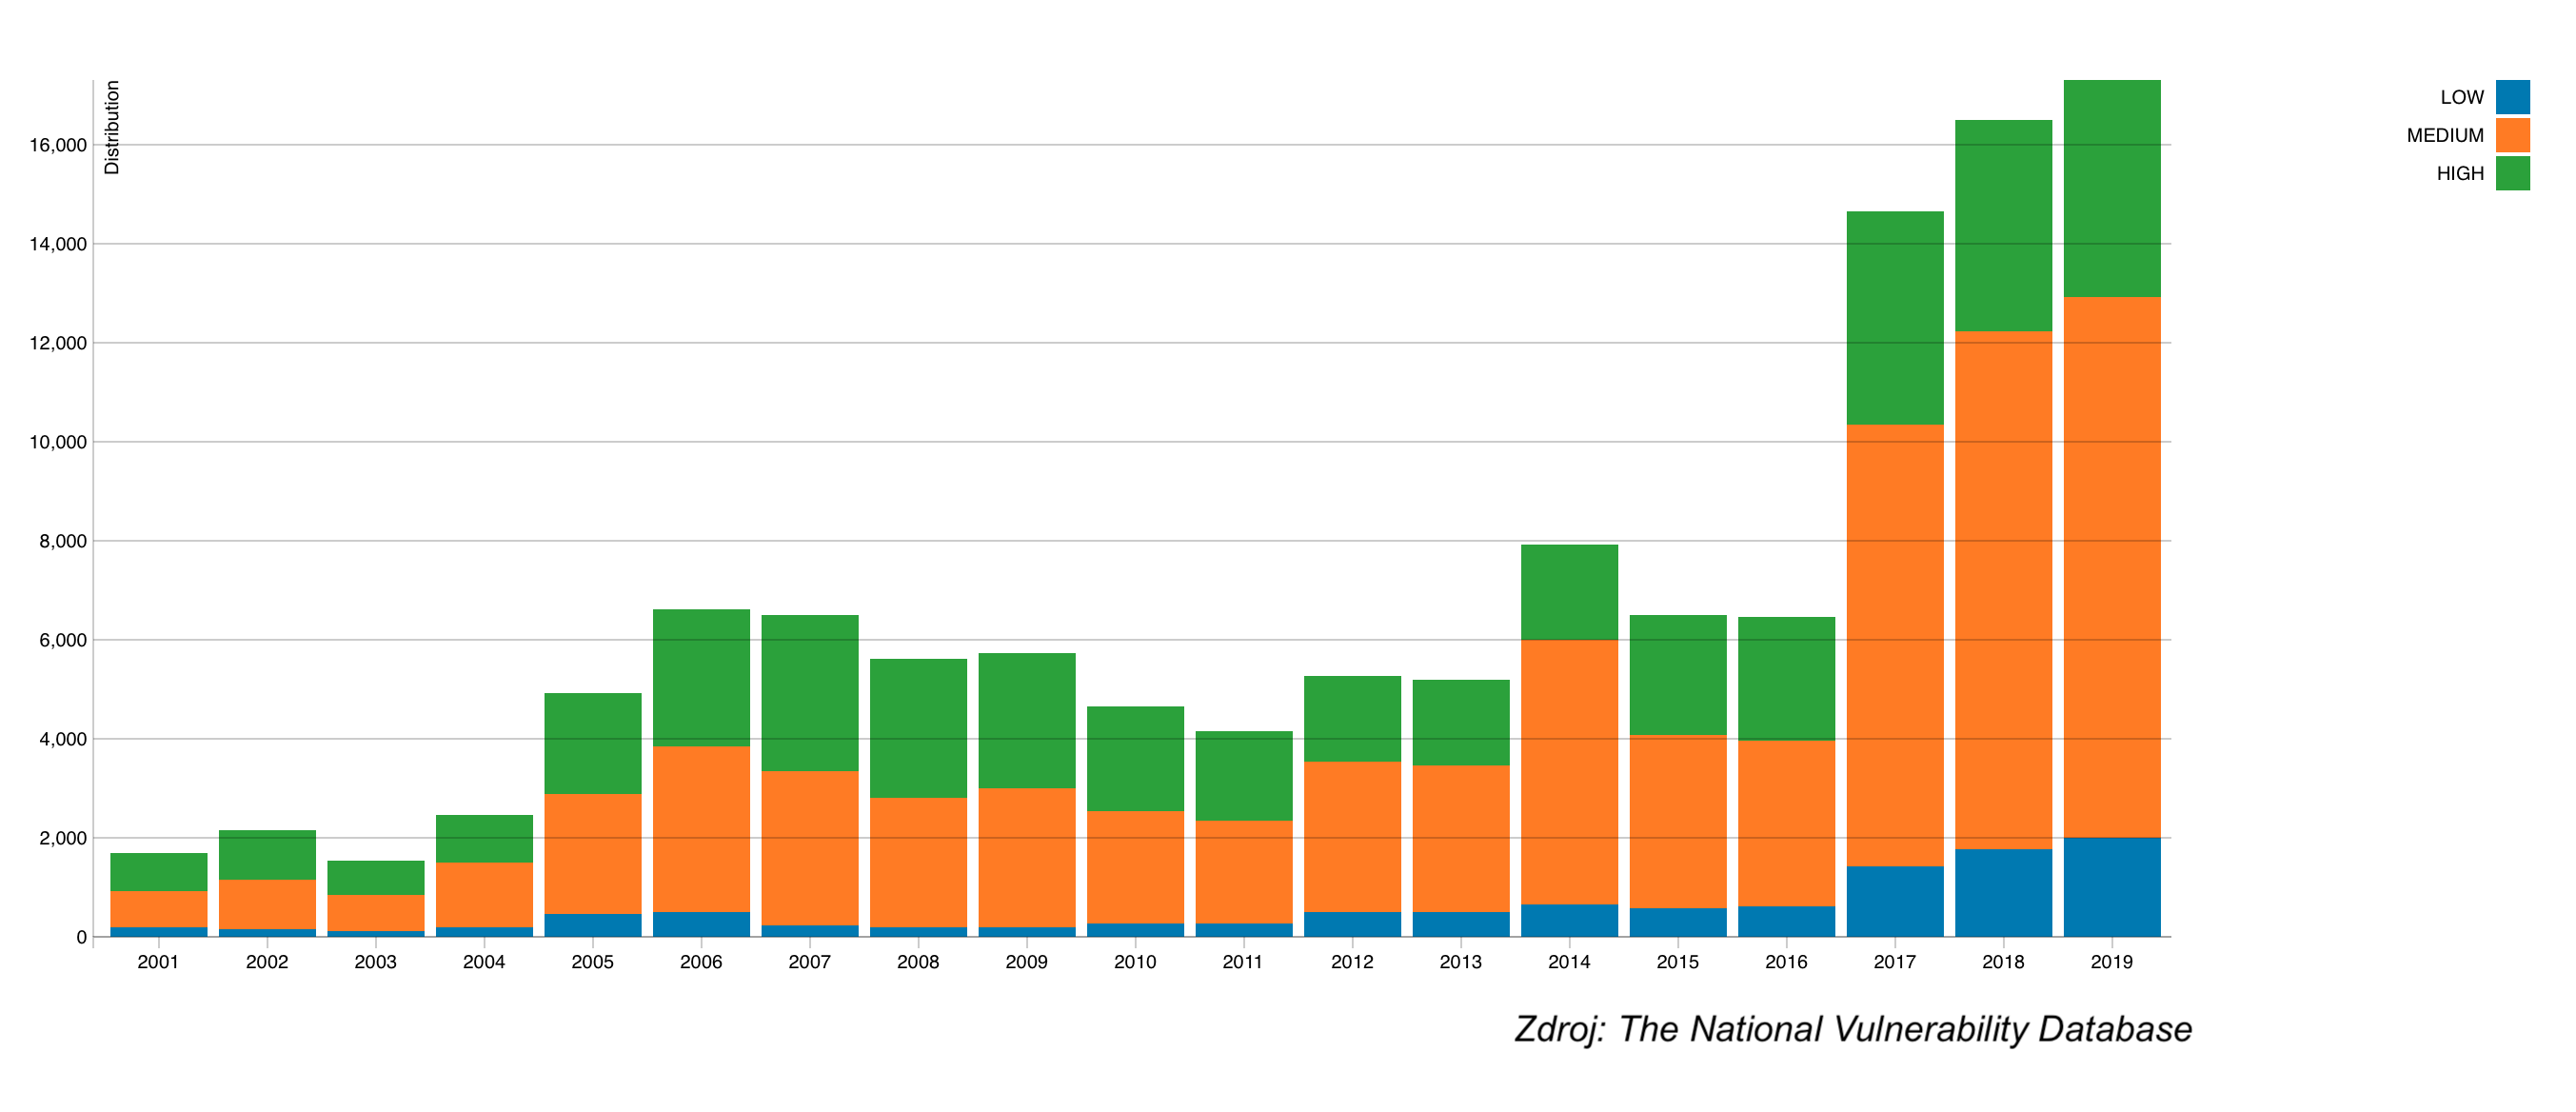
PRAHA, 16. marta 2020. – Kompanija GFI Software, dobavljač rješenja za sigurnost i upravljanje u poslovnim mrežama, navela je da je u 2019. godini došlo do daljnjeg ukupnog porasta softverskih ranjivosti. Prošle godine ukupno je zabilježeno 17 310 ranjivosti, što je 5 % više nego u 2018. godini.
Iz informacija zasnovanih na podacima organizacije The National Vulnerability Database (NVD) proizlazi da je do povećanja broja ranjivosti došlo već treću godinu zaredom.
Najviše novih ranjivosti registrirano je u operativnim sistemima Google Android, Debian Linux, Windows Server 2016 iWindows 10, a među aplikacijama u Adobe Acrobat, cPanel i Google Chrome. Ukupnoj ugroženosti prošle godine prvenstveno su doprinosile ranjivosti operativnih sistema, koji su zauzeli prvih 7 od 10 najugroženijih softverskih proizvoda, pri čemu se među prvih deset najranjivijih nalazi čak pet Windows sistema. Prvo mjesto među najugroženijim proizvođačima pripada Microsoftu, koji je zamijenio Debian, najranjivijeg u 2018. godini.
Ključni podaci za 2019. godinu:
- Najugroženiji desktop operativni sistem u 2019. godini bio je Debian Linux (360), a slijede Windows Server 2016 i Windows 10, oba sa 357 ranjivosti. Windows 7, koji je ove godine prestao biti podržavan, prošle godine je registrirao 250, a Apple Mac OS X 117 ranjivosti.
- Kod mobilnih operativnih sistema utvrđeno je 414 ranjivosti u Google Androidu, dok je Apple iOS imao 156.
- Među aplikacijama je tradicionalno najranjiviji bio Adobe Acrobat (342), zatim web-hosting aplikacija cPanel (321), a među web-preglednicima Google Chrome (177), Mozilla Firefox (105) i Microsoft Edge (90).
- Top 5 proizvođača softvera s najvećim ukupnim brojem ranjivosti uključuje Microsoft, Google, Oracle, Adobe i Cisco.
„U 2019. godini svjedočili smo nizu događaja, ne samo u svijetu nego i kod nas, u kojima je došlo do širenja zaraze u mrežama organizacija uz pomoć nedovoljno zaštićenih sistema, što sada potvrđuje i aktuelna statistika NVD-a“, rekao je Zdeněk Bínek, odgovoran za prodaju rješenja GFI Software u Češkoj Republici i Slovačkoj. „Održavanje softverskih rješenja ažuriranim spada među nekoliko ključnih preporuka moderne kibernetičke zaštite. Posebno se ove godine, kada je prestao biti podržavan prilično široko korišten sistem Windows 7, isplati ulagati u alate za skeniranje ranjivosti i automatizirano upravljanje zakrpama.“
Autor članka: Redakcija ZEBR.ai






