

A legtöbb sebezhetőséggel rendelkező gyártók között tavaly a Linux, a Microsoft és az Adobe szerepelt
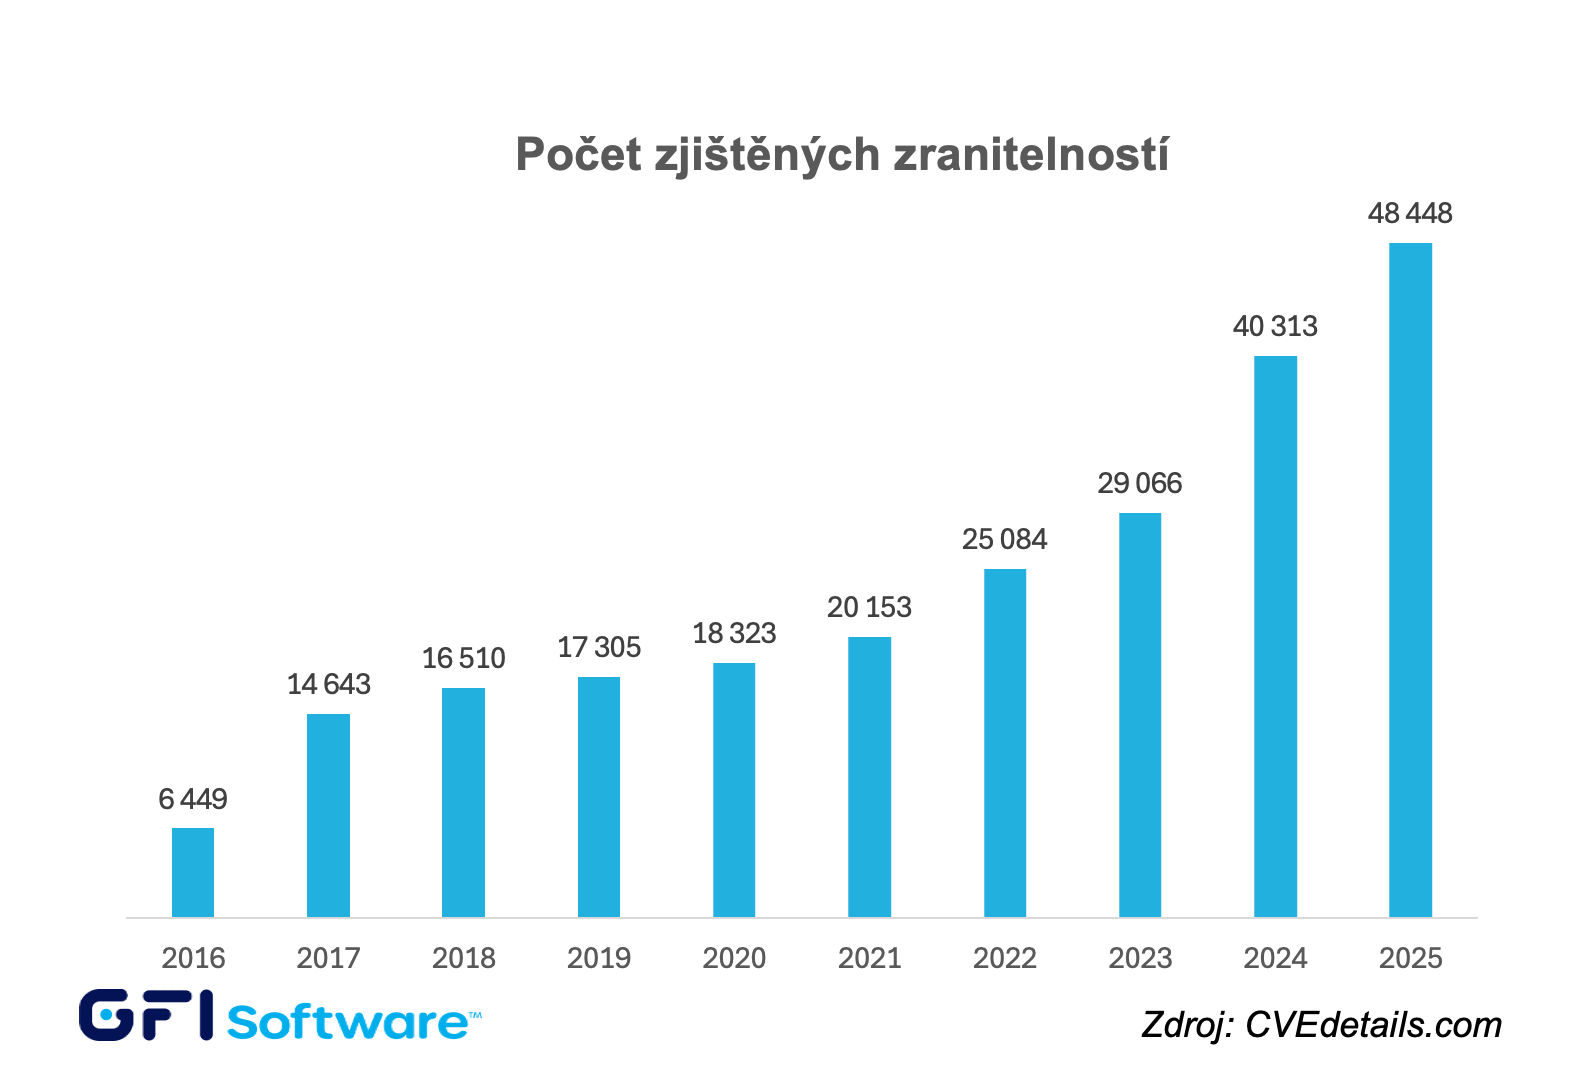
PRÁGA, 2026. április 27. – A GFI Software, a vállalati hálózatok biztonsági és felügyeleti megoldásainak szállítója közölte, hogy a feltárt sebezhetőségeket tartalmazó CVE katalógus aktuális adatai szerint tavaly rekordszámú, 48 448 sebezhetőséget azonosítottak, ami 20%-kal több, mint 2024-ben. A legtöbb sebezhetőséggel rendelkező gyártók között tavaly a Linux, a Microsoft, az Adobe, az Apple és a Google szerepelt, a leginkább veszélyeztetett szoftverek között pedig az operációs rendszerek domináltak.
Míg 2024-ben összesen 40 313 sebezhetőség jelent meg, tavaly ismét növekedés történt, ami gyakorlatilag azt jelenti, hogy naponta átlagosan mintegy 130 sebezhetőség került napvilágra. Az elmúlt 10 évben összesen több mint negyedmillió sebezhetőséget tártak fel, de nemcsak az abszolút számok fontosak, hanem azok súlyossága is: a sebezhetőségek 55%-ának súlyosságát a 10 pontos skálán 7 vagy annál több pontra értékelték.
A CVE-katalógus tavalyi statisztikáiból az alábbiak derülnek ki:
- Tavaly a Linux lett a legtöbb sebezhetőséggel rendelkező szoftvergyártó, 5 736 azonosított sebezhetőséggel, őt a Microsoft (1 247), az Adobe (830), az Apple (733) és a Google (680) követte.
- Az operációs rendszerek közül a Linux Kernel mellett a Windows, a Debian Linux, a MacOS és az Android rendszerekben azonosították a legtöbb sebezhetőséget.
- Az alkalmazások közül – csakúgy, mint tavaly – az Adobe Experience Managerben, a Google Chrome-ban és a Mozilla Firefoxban tártak fel legtöbb sebezhetőséget.
„Tekintettel arra, hogy idén is naponta átlagosan legalább 130 sebezhetőség keletkezik majd, egyértelmű, hogy a szoftverjavítások manuális elvégzése egyre inkább megvalósíthatatlan feladat” – mondta Jozef Kačala, a GFI Software globális értékesítési mérnöki részlegének alelnöke. „A sebezhetőségek manuális javítása csak speciális esetekben ésszerű, de a mindennapi biztonság garantálásához elengedhetetlen valamennyi hálózati eszköz és szoftver rendszeres vizsgálatának, valamint az azt követő patch menedzsmentjének automatizálása.”
Portfóliójában a GFI Software a GFI LanGuard AI megoldást kínálja, amely mesterséges intelligencia képességeinek felhasználásával hatékony, automatizált frissítéskezelést biztosít Windows, MacOS és Linux rendszerekhez, sebezhetőségek vizsgálatát számítógépeken és mobileszközökön, valamint hálózati és szoftverauditot. A GFI LanGuard MSP verzióban lehetőséget nyújt az MSP vállalatok számára, hogy ügyfeleiknek „Pay-Per-Scan” modellben vállalati hálózati vizsgálati szolgáltatásokat nyújtsanak, amit különösen az SMB szegmens szervezetei értékelnek. A GFI LanGuard a GFI AppManager felhőplatform része is.
A cikk szerzője: ZEBR.ai szerkesztőség



