

Geçen yıl en fazla güvenlik açığı bulunan üreticiler arasında Linux, Microsoft ve Adobe yer aldı
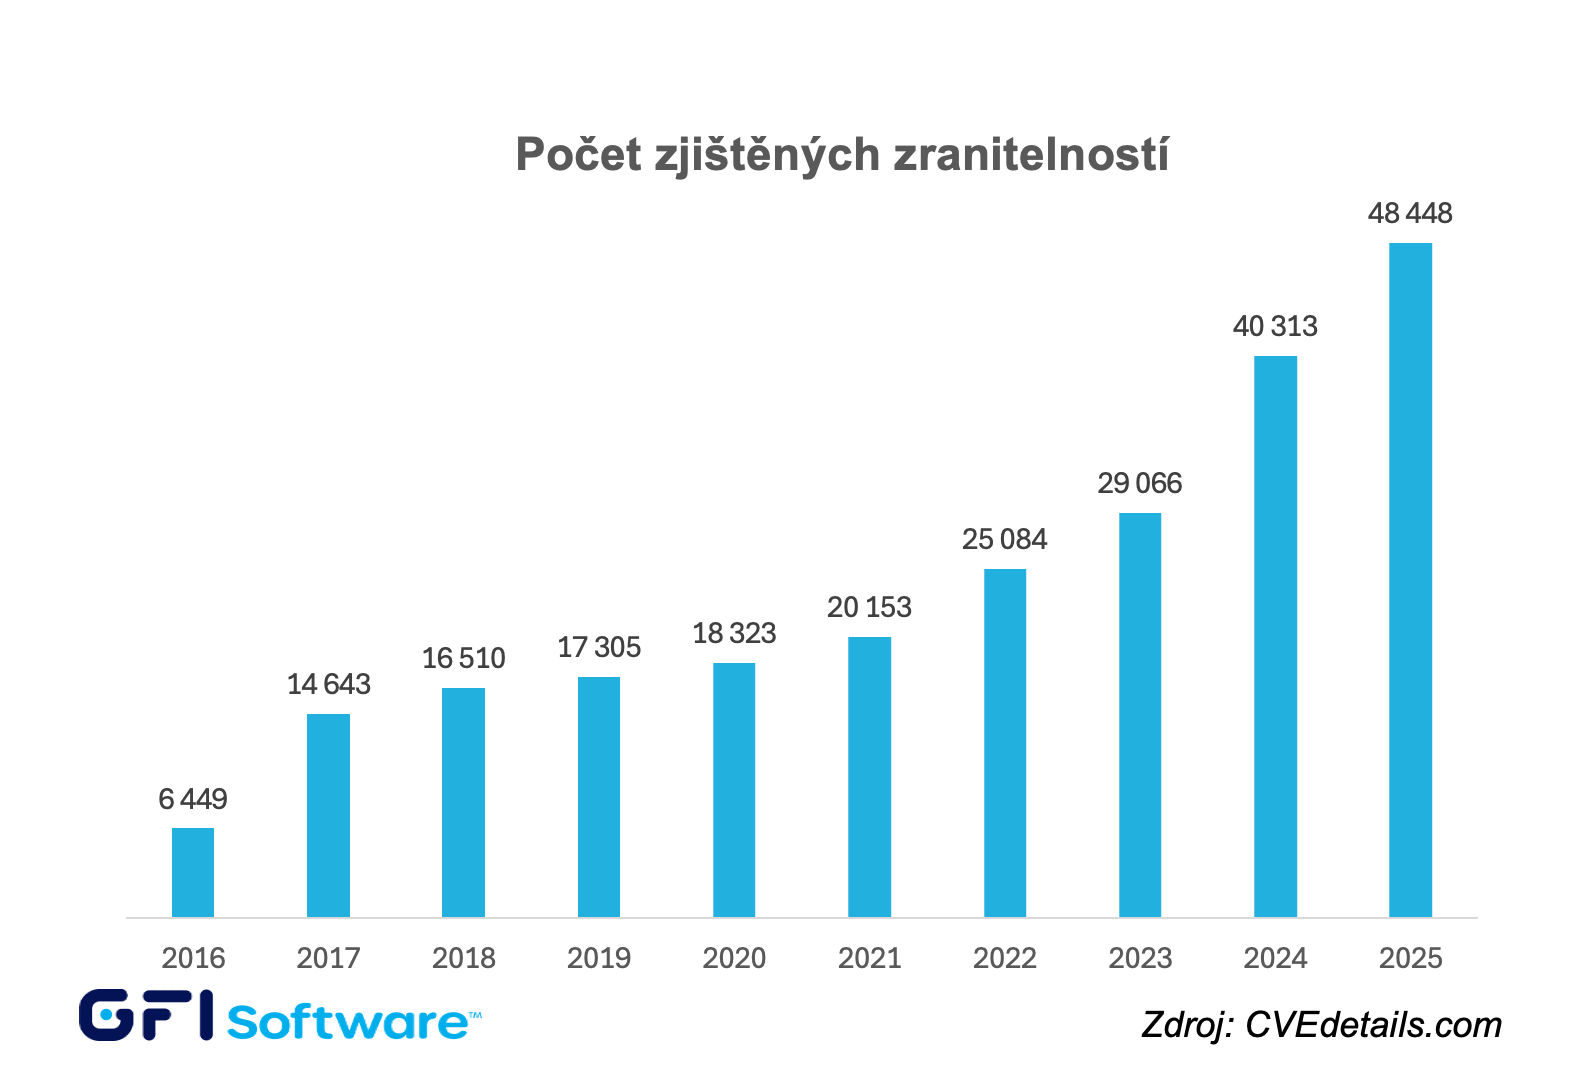
PRAG, 27 Nisan 2026 – Kurumsal ağlarda güvenlik ve yönetim çözümleri sağlayıcısı GFI Software, tespit edilen güvenlik açıkları kataloğu CVE'den alınan güncel verilere göre, geçen yıl rekor düzeyde 48.448 güvenlik açığının tespit edildiğini; bunun 2024 yılına kıyasla %20 daha fazla olduğunu açıkladı. Geçen yıl en fazla güvenlik açığı bulunan üreticiler arasında Linux, Microsoft, Adobe, Apple ve Google yer alırken, en yüksek risk altındaki yazılımlar arasında işletim sistemleri öne çıktı.
2024 yılında toplam 40.313 güvenlik açığı ortaya çıkarken, geçen yıl yeniden bir artış yaşandı; bu da pratikte her gün ortalama yaklaşık 130 güvenlik açığının eklendiği anlamına geliyor. Son 10 yılda toplamda çeyrek milyondan fazla güvenlik açığı ortaya çıkarıldı, ancak yalnızca mutlak sayılar değil, bunların ciddiyeti de önem taşıyor: güvenlik açıklarının %55'inin ciddiyet derecesi 10 puanlık ölçekte 7 ve üzeri olarak değerlendirildi.
CVE kataloğunun geçen yılki istatistikleri şunları gösteriyor:
- Geçen yıl en fazla güvenlik açığına sahip yazılım üreticisi, tespit edilen 5.736 güvenlik açığıyla Linux oldu; onu Microsoft (1.247), Adobe (830), Apple (733) ve Google (680) izledi.
- İşletim sistemleri arasında Linux Kernel'in yanı sıra en fazla güvenlik açığı Windows, Debian Linux, MacOS ve Android'de tespit edildi.
- Uygulamalar arasında, önceki yıl olduğu gibi, en fazla güvenlik açığı Adobe Experience Manager, Google Chrome ve Mozilla Firefox'ta ortaya çıkarıldı.
“Bu yıl da günde ortalama en az 130 güvenlik açığının ortaya çıkacağı göz önüne alındığında, yazılım yamalarını manuel olarak uygulamanın giderek daha ulaşılmaz bir görev olduğu açıktır,” dedi GFI Software'de Global Sales Engineering Başkan Yardımcısı Jozef Kačala. “Güvenlik açıklarının manuel olarak giderilmesi yalnızca belirli durumlarda anlamlıdır; ancak günlük güvenliğin sağlanması için ağdaki tüm cihazlar ve yazılımlar için düzenli taramaların ve ardından gelen patch management süreçlerinin otomatikleştirilmesi gereklidir.”
GFI Software, portföyü kapsamında yapay zekâ yeteneklerinden yararlanarak Windows, MacOS ve Linux için etkili otomatik güncelleme yönetimi, bilgisayarlar ve mobil cihazlarda güvenlik açığı taraması, ayrıca ağ ve yazılım denetimi sağlayan GFI LanGuard AI çözümünü sunmaktadır. GFI LanGuard MSP sürümünde, MSP şirketlerine müşterilerine “Pay-Per-Scan” modeliyle kurumsal ağ tarama hizmetleri sunma imkânı sağlar; bu özellikle SMB segmentindeki kuruluşlar tarafından takdir edilmektedir. GFI LanGuard ayrıca bulut platformu GFI AppManager'ın da bir parçasıdır.
Makale yazarı: ZEBR.ai editör ekibi



