

Medzi výrobcov s najväčším počtom zraniteľností sa vlani zaradili Linux, Microsoft a Adobe
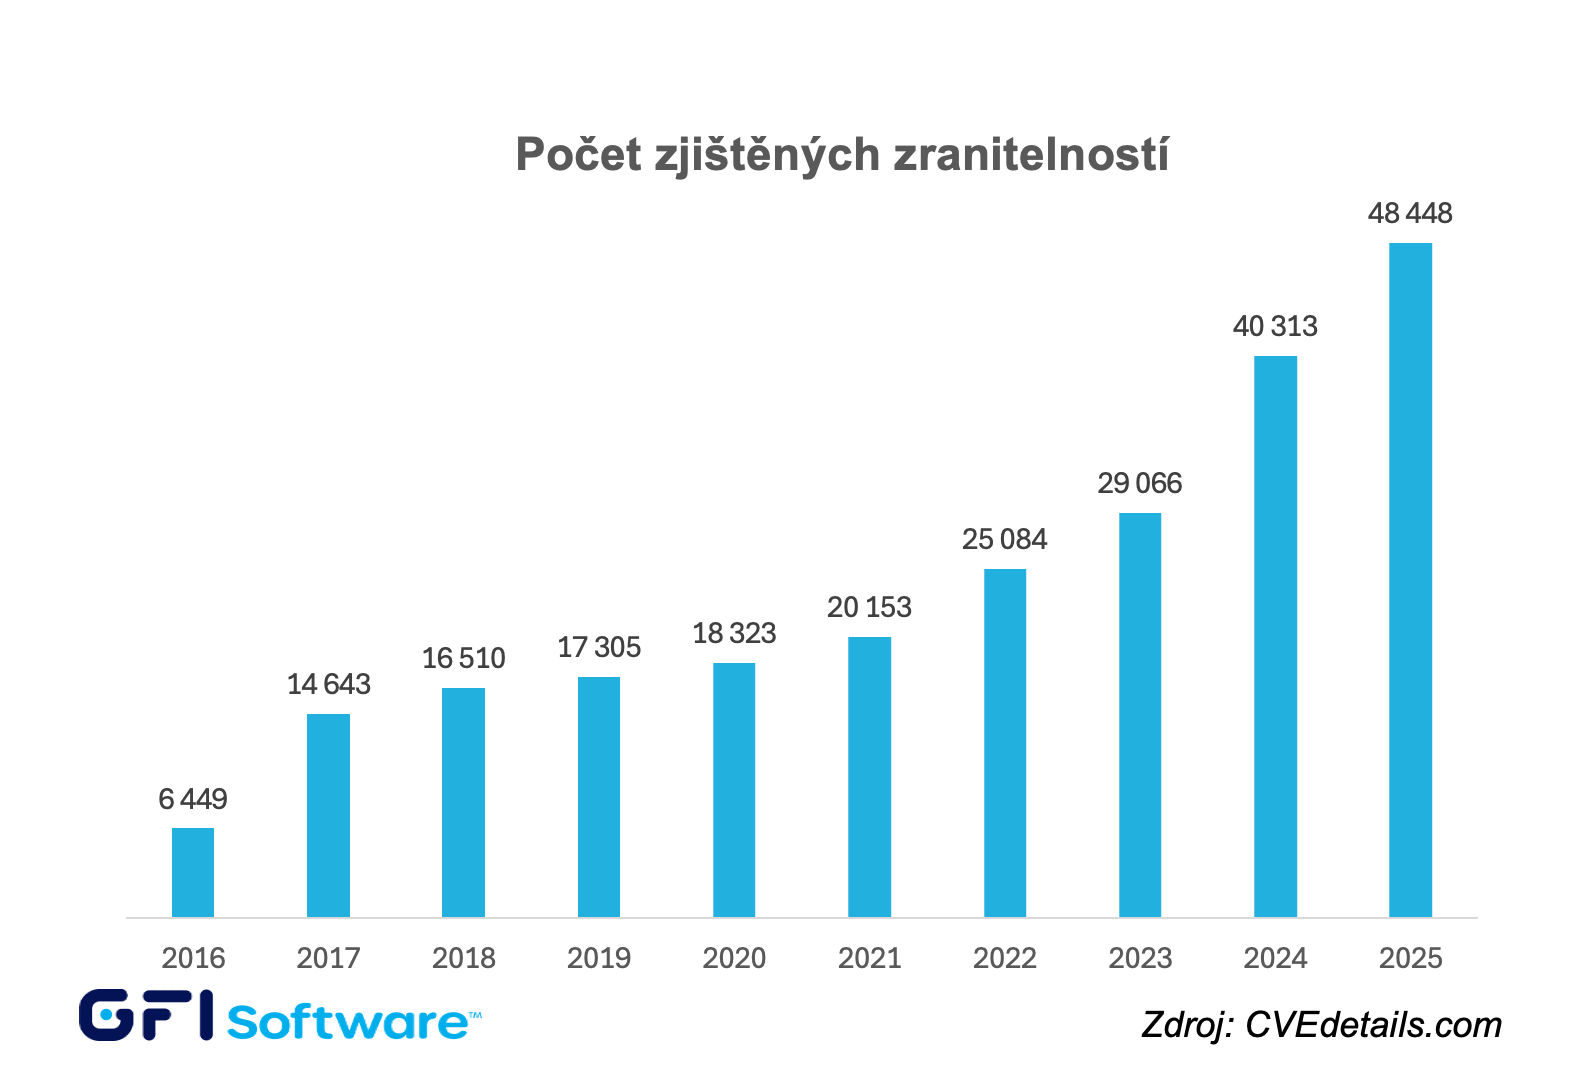
PRAHA, 27. apríla 2026 – Spoločnosť GFI Software, dodávateľ riešení pre bezpečnosť a správu v podnikových sieťach, uviedla, že podľa aktuálnych údajov z katalógu zistených zraniteľností CVE bolo vlani zistených rekordných 48 448 zraniteľností, teda o 20 % viac než v roku 2024. Medzi výrobcov s najväčším počtom zraniteľností sa vlani zaradili Linux, Microsoft, Adobe, Apple a Google, pričom medzi najohrozenejším softvérom prevládali operačné systémy.
Kým v roku 2024 sa objavilo celkovo 40 313 zraniteľností, vlani došlo k opätovnému nárastu, ktorý prakticky znamená, že každý deň v priemere pribudlo približne 130 zraniteľností. Za posledných 10 rokov bolo kumulatívne odhalených viac než štvrť milióna zraniteľností, no dôležité nie sú len absolútne počty, ale aj ich závažnosť: pri 55 % zraniteľností bola ich závažnosť hodnotená 7 bodmi a viac na 10-bodovej stupnici.
Z vlaňajších štatistík katalógu CVE vyplýva:
- Softvérovým výrobcom s najväčším počtom zraniteľností sa vlani stal Linux s 5 736 zistenými zraniteľnosťami, ďalšie miesta obsadili Microsoft (1 247), Adobe (830), Apple (733) a Google (680).
- Z operačných systémov bolo popri systéme Linux Kernel najviac zraniteľností zistených vo Windows, Debian Linux, MacOS a Android.
- Z aplikácií bolo rovnako ako vlani najviac zraniteľností odhalených v Adobe Experience Manager, Google Chrome a Mozilla Firefox.
„Vzhľadom na to, že aj tento rok bude v priemere vznikať minimálne 130 zraniteľností denne, je jasné, že vykonávať softvérové opravy ručne je čoraz nedosiahnuteľnejšia úloha,“ povedal Jozef Kačala, Vicepresident of Global Sales Engineering v spoločnosti GFI Software. „Manuálne opravy zraniteľností dávajú zmysel len v špecifických prípadoch, ale pre každodenné zaisťovanie bezpečnosti je nevyhnutné automatizovať pravidelné skenovanie a následný patch management všetkých zariadení a softvéru v sieti.“
V rámci svojho portfólia GFI Software ponúka riešenie GFI LanGuard AI, ktoré s využitím schopností umelej inteligencie poskytuje efektívnu automatizovanú správu aktualizácií pre Windows, MacOS a Linux, skenovanie zraniteľností na počítačoch aj mobilných zariadeniach a auditovanie siete a softvéru. Vo verzii GFI LanGuard MSP poskytuje MSP spoločnostiam možnosť dodávať zákazníkom služby skenovania firemných sietí v modeli „Pay-Per-Scan“, čo ocenia najmä organizácie zo segmentu SMB. GFI LanGuard je tiež súčasťou cloudovej platformy GFI AppManager.
Autor článku: Redakcia ZEBR.ai






