

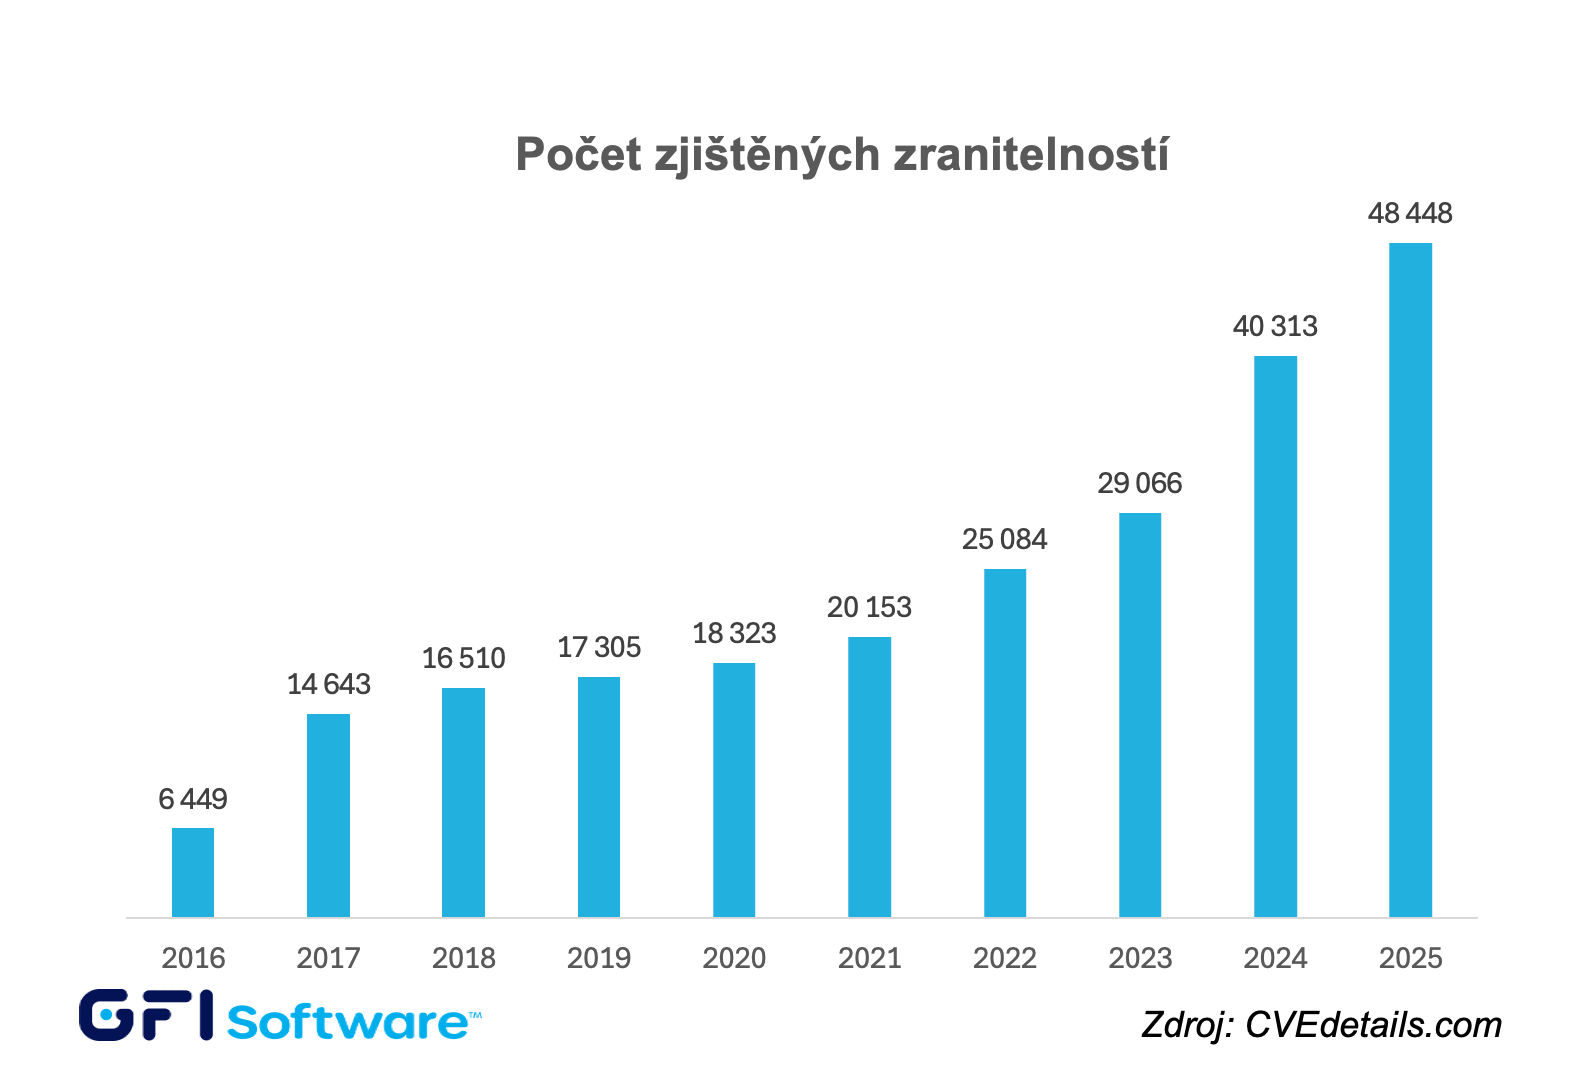
Parmi les éditeurs comptant le plus de vulnérabilités l’an dernier figuraient Linux, Microsoft et Adobe
PRAGUE, le 27 avril 2026 – La société GFI Software, fournisseur de solutions de sécurité et de gestion pour les réseaux d’entreprise, a indiqué que, selon les données actuelles du catalogue des vulnérabilités identifiées CVE, un nombre record de 48 448 vulnérabilités a été identifié l’année dernière, soit 20 % de plus qu’en 2024. Parmi les éditeurs ayant enregistré le plus grand nombre de vulnérabilités l’an dernier figuraient Linux, Microsoft, Adobe, Apple et Google, tandis que les systèmes d’exploitation prédominaient parmi les logiciels les plus exposés.
Alors qu’un total de 40 313 vulnérabilités avait été recensé en 2024, l’année dernière a connu une nouvelle hausse, ce qui signifie en pratique qu’environ 130 vulnérabilités supplémentaires sont apparues chaque jour en moyenne. Au cours des 10 dernières années, plus d’un quart de million de vulnérabilités ont été découvertes au total, mais les chiffres absolus ne sont pas les seuls éléments importants : leur gravité l’est également. Pour 55 % des vulnérabilités, la gravité a été évaluée à 7 points ou plus sur une échelle de 10.
Les statistiques du catalogue CVE de l’année dernière montrent que :
- L’éditeur de logiciels ayant enregistré le plus grand nombre de vulnérabilités l’an dernier était Linux, avec 5 736 vulnérabilités identifiées, suivi de Microsoft (1 247), Adobe (830), Apple (733) et Google (680).
- Parmi les systèmes d’exploitation, outre Linux Kernel, le plus grand nombre de vulnérabilités a été identifié dans Windows, Debian Linux, MacOS et Android.
- Parmi les applications, comme l’année précédente, le plus grand nombre de vulnérabilités a été découvert dans Adobe Experience Manager, Google Chrome et Mozilla Firefox.
« Étant donné que cette année encore, au moins 130 vulnérabilités apparaîtront en moyenne chaque jour, il est clair que l’application manuelle des correctifs logiciels devient une tâche de plus en plus hors de portée », a déclaré Jozef Kačala, Vicepresident of Global Sales Engineering chez GFI Software. « La correction manuelle des vulnérabilités n’a de sens que dans des cas spécifiques, mais pour assurer la sécurité au quotidien, il est indispensable d’automatiser les analyses régulières et la gestion ultérieure des correctifs sur tous les appareils et logiciels du réseau. »
Dans le cadre de son portefeuille, GFI Software propose la solution GFI LanGuard AI, qui, grâce aux capacités de l’intelligence artificielle, assure une gestion automatisée et efficace des mises à jour pour Windows, MacOS et Linux, l’analyse des vulnérabilités sur les ordinateurs et les appareils mobiles, ainsi que l’audit du réseau et des logiciels. Dans sa version GFI LanGuard MSP, elle permet aux sociétés MSP de fournir à leurs clients des services d’analyse des réseaux d’entreprise selon le modèle « Pay-Per-Scan », particulièrement apprécié par les organisations du segment SMB. GFI LanGuard fait également partie de la plateforme cloud GFI AppManager.
Auteur de l’article: Rédaction ZEBR.ai



