

Printre producătorii cu cele mai multe vulnerabilități s-au numărat anul trecut Linux, Microsoft și Adobe
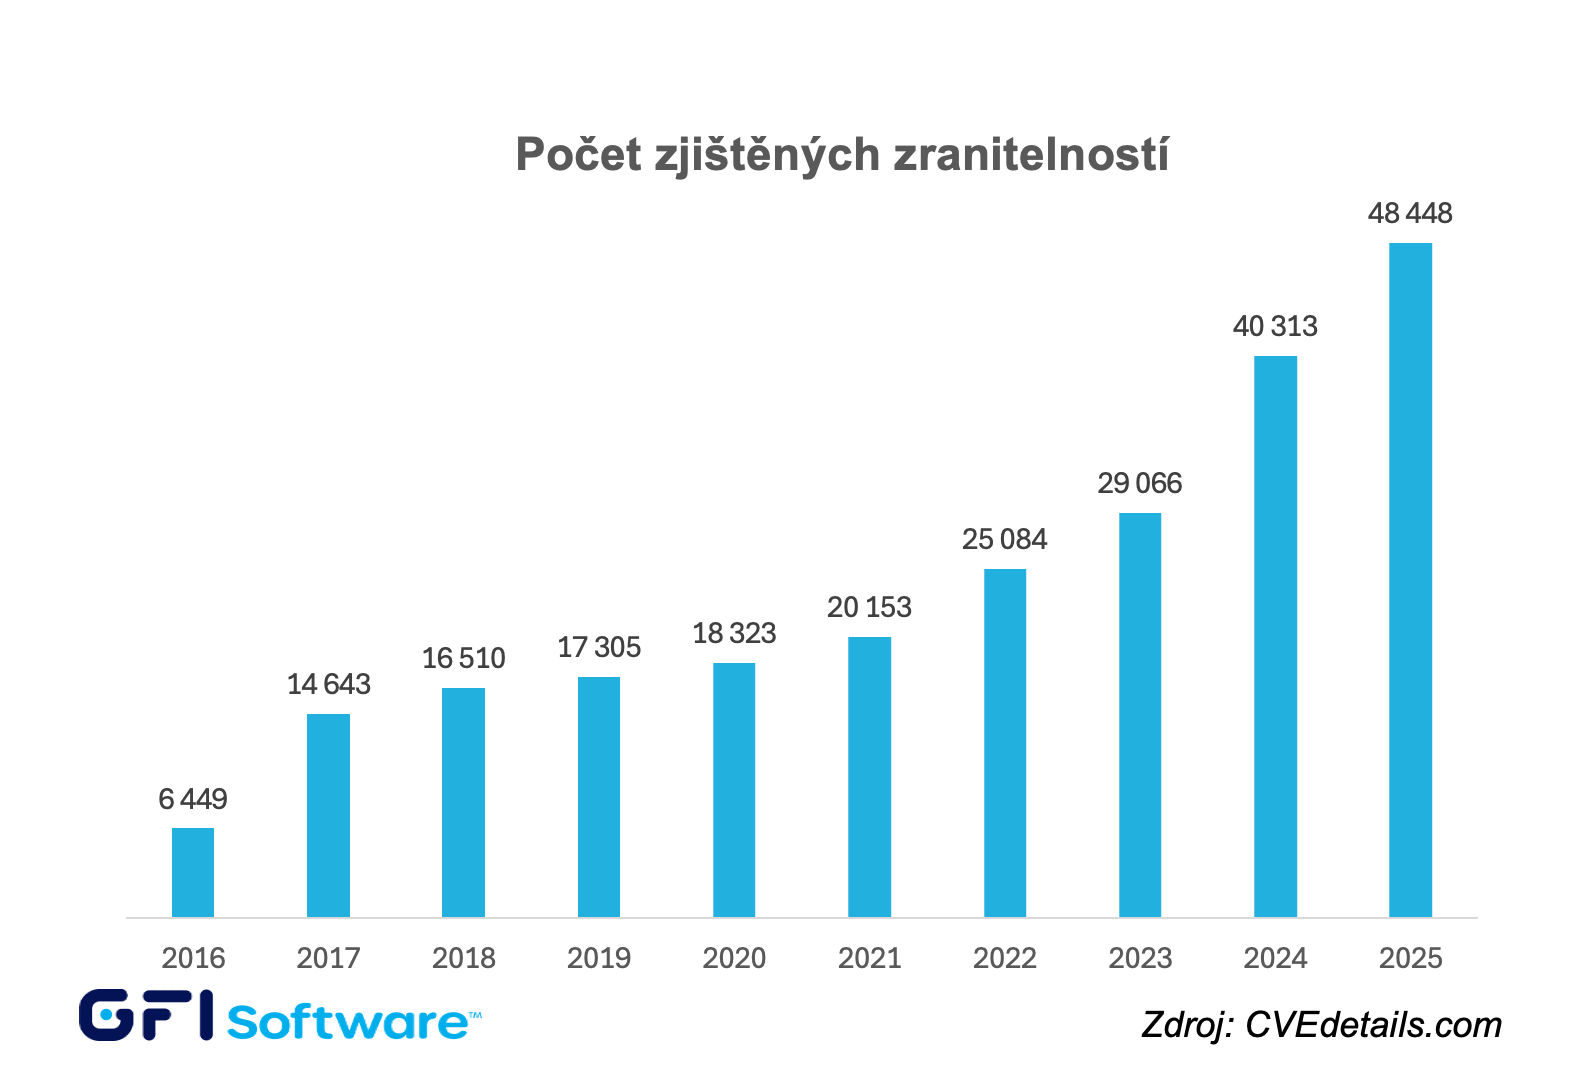
PRAGA, 27 aprilie 2026 – Compania GFI Software, furnizor de soluții pentru securitate și administrare în rețelele de întreprindere, a declarat că, potrivit datelor actuale din catalogul vulnerabilităților identificate CVE, anul trecut au fost identificate un număr record de 48 448 de vulnerabilități, adică cu 20 % mai mult decât în 2024. Printre producătorii cu cel mai mare număr de vulnerabilități s-au numărat anul trecut Linux, Microsoft, Adobe, Apple și Google, iar printre cele mai expuse programe software au predominat sistemele de operare.
În timp ce în 2024 au apărut în total 40 313 vulnerabilități, anul trecut s-a înregistrat din nou o creștere, ceea ce înseamnă practic că, în medie, au fost adăugate aproximativ 130 de vulnerabilități în fiecare zi. În ultimii 10 ani au fost descoperite cumulativ peste un sfert de milion de vulnerabilități, însă nu sunt importante doar cifrele absolute, ci și gravitatea acestora: 55 % dintre vulnerabilități au primit un scor de severitate de 7 puncte sau mai mult pe o scară de 10 puncte.
Statisticile de anul trecut din catalogul CVE arată următoarele:
- Producătorul de software cu cel mai mare număr de vulnerabilități a fost anul trecut Linux, cu 5 736 de vulnerabilități identificate, urmat de Microsoft (1 247), Adobe (830), Apple (733) și Google (680).
- Dintre sistemele de operare, pe lângă Linux Kernel, cele mai multe vulnerabilități au fost identificate în Windows, Debian Linux, MacOS și Android.
- Dintre aplicații, la fel ca anul trecut, cele mai multe vulnerabilități au fost descoperite în Adobe Experience Manager, Google Chrome și Mozilla Firefox.
„Având în vedere că și anul acesta vor apărea, în medie, cel puțin 130 de vulnerabilități pe zi, este clar că efectuarea manuală a corecțiilor software devine o sarcină tot mai imposibilă”, a declarat Jozef Kačala, Vicepresident of Global Sales Engineering la GFI Software. „Corectarea manuală a vulnerabilităților are sens doar în cazuri specifice, însă pentru asigurarea zilnică a securității este esențială automatizarea scanării regulate și a managementului ulterior al patch-urilor pentru toate dispozitivele și programele software din rețea.”
În cadrul portofoliului său, GFI Software oferă soluția GFI LanGuard AI, care, utilizând capabilități de inteligență artificială, oferă administrare automatizată eficientă a actualizărilor pentru Windows, MacOS și Linux, scanarea vulnerabilităților pe computere și dispozitive mobile, precum și auditarea rețelei și a software-ului. În versiunea GFI LanGuard MSP, oferă companiilor MSP posibilitatea de a furniza clienților servicii de scanare a rețelelor corporative în modelul „Pay-Per-Scan”, lucru apreciat în special de organizațiile din segmentul SMB. GFI LanGuard face parte și din platforma cloud GFI AppManager.
Autorul articolului: Redacția ZEBR.ai



