

Az IT-biztonság idén a menedzselt szolgáltatások iránti kereslet kulcsfontosságú szegmense lesz
PRÁGA, 2021. április 22. – ZEBRA SYSTEMS, az N-able (korábban SolarWinds MSP) megoldások cseh és szlovák piaci forgalmazója bejelentette, hogy az MSP-szolgáltatások iránti keresletet alapvetően befolyásolják a kibertámadások legújabb trendjei, beleértve a továbbfejlesztett zsarolási taktikákat, a rosszindulatú szoftveres technikákat és a vállalati rendszerek megtámadásának új módjait. Ez megköveteli az IT- és menedzselt szolgáltatók jelenlegi szolgáltatáskínálatának megerősítését, hogy megfeleljenek az ügyfelek IT-biztonsági igényeinek.
N-able, amely csúcskategóriás infrastruktúrát szállít az MSP-szolgáltatóknak, megállapításai szerint az említett fő kiberbiztonsági kockázatok közé a következők tartoznak:
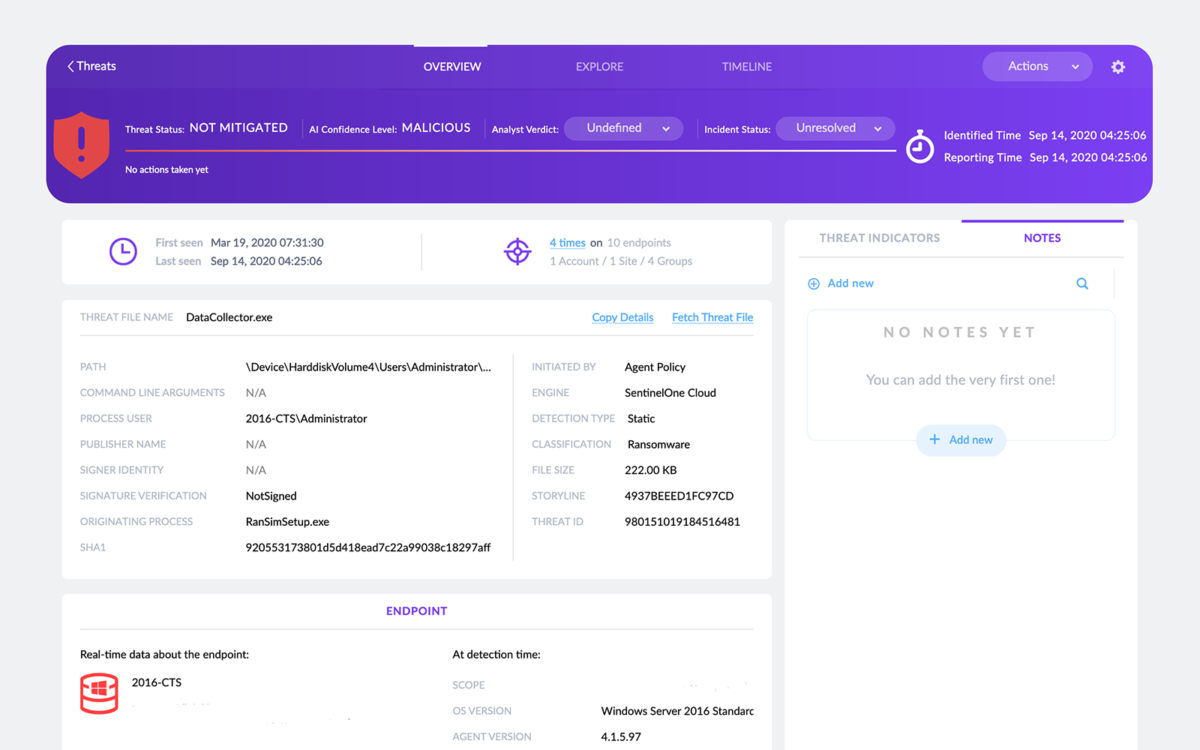
- Zsarolóvírusok – A megtámadott szervezetek adatainak már hagyományosnak számító titkosítása mellett a támadók zsarolási módszereiket a bizalmas adatok nyilvánosságra hozatalának fenyegetésével is fejlesztették, ami károsíthatja a hírnevet, illetve a GDPR megsértése miatt magas bírság tárgyát képezheti.
- Új támadási vektorok – Az e-mailes kommunikáció továbbra is a rosszindulatú szoftverek fő terjesztési csatornája, a támadók azonban egyre gyakrabban használják a nyitott internetes portokat és az RDP protokollt, különösen a távoli munkavállalók elleni támadások során.
- Fájl nélküli támadások (Fileless attacks) – Mivel a vírusvédelmi programok többsége csak a fájlokat vizsgálja, a támadók olyan technikákkal kerülik meg őket, amelyek nem használnak fájlokat, hanem olyan adminisztrációs eszközökkel élnek vissza, mint a PsExec vagy a PowerShell.
- MSP-k elleni támadások – Egyre több támadás irányul MSP-k, IT-szolgáltatók és IT-biztonsági szolgáltatók ellen, azzal a céllal, hogy egyszerre több ügyfél rendszerébe hatoljanak be. Ügyfeleik védelme érdekében ezeknek a szolgáltatóknak saját IT-biztonságuk szintjét kell növelniük, vagy külső MSSP (Managed Security Services Provider) szolgáltatásait kell igénybe venniük.
A kibertámadók folyamatosan fejlesztik stratégiáikat és technikáikat, hogy megtévesszék a vállalatok és szervezetek meglévő védelmét, és hozzáférést szerezzenek olyan adatokhoz, amelyeket pénzzé tehetnek. Nemcsak az egyes támadási módszereket fejlesztik, hanem komplex, többfázisú támadásokba is kombinálják azokat. Az ilyen támadások elleni sikeres védekezés feltétele a többrétegű biztonság megléte.
„A menedzselt szolgáltatások nyújtása ma már nem csupán a távoli felügyelet biztosításáról szól, hanem további IT-biztonsági rétegeket is igényel” – mondta Ondřej Šabata, a ZEBRA SYSTEMS N-able megoldásokért felelős értékesítési mérnöke. „Az MSP-szolgáltatók ügyfeleik védelmére való képességének egyre fontosabb része az integrált kiberbiztonsági funkciókkal rendelkező átfogó MSP-eszközök használata, amelyek a kibertámadások minden módjával képesek megbirkózni.”
Az N-able IT-biztonsági eszközeiről további információ a https://www.zebra.cz/produkty-n-able/ oldalon található.
A cikk szerzője: ZEBR.ai szerkesztőség



