

Siguria IT do të jetë këtë vit një segment kyç i kërkesës për shërbime të menaxhuara
PRAGË, 22 prill 2021 – ZEBRA SYSTEMS, distributor i zgjidhjeve N-able (më parë SolarWinds MSP) në tregun çek dhe sllovak, njoftoi se kërkesa për shërbimet MSP do të ndikohet thelbësisht nga tendencat më të fundit të sulmeve kibernetike, përfshirë taktikat e përmirësuara të zhvatjes, teknikat e malware dhe rrugët e reja për sulmimin e sistemeve të kompanive. Kjo do të kërkojë që ofruesit e IT-së dhe të shërbimeve të menaxhuara të forcojnë ofertën aktuale të shërbimeve, në mënyrë që të përmbushin kërkesën e klientëve në fushën e sigurisë IT.
Sipas gjetjeve të N-able, e cila u ofron infrastrukturë të nivelit të lartë ofruesve MSP, rreziqet kryesore kibernetike të përmendura përfshijnë këto:
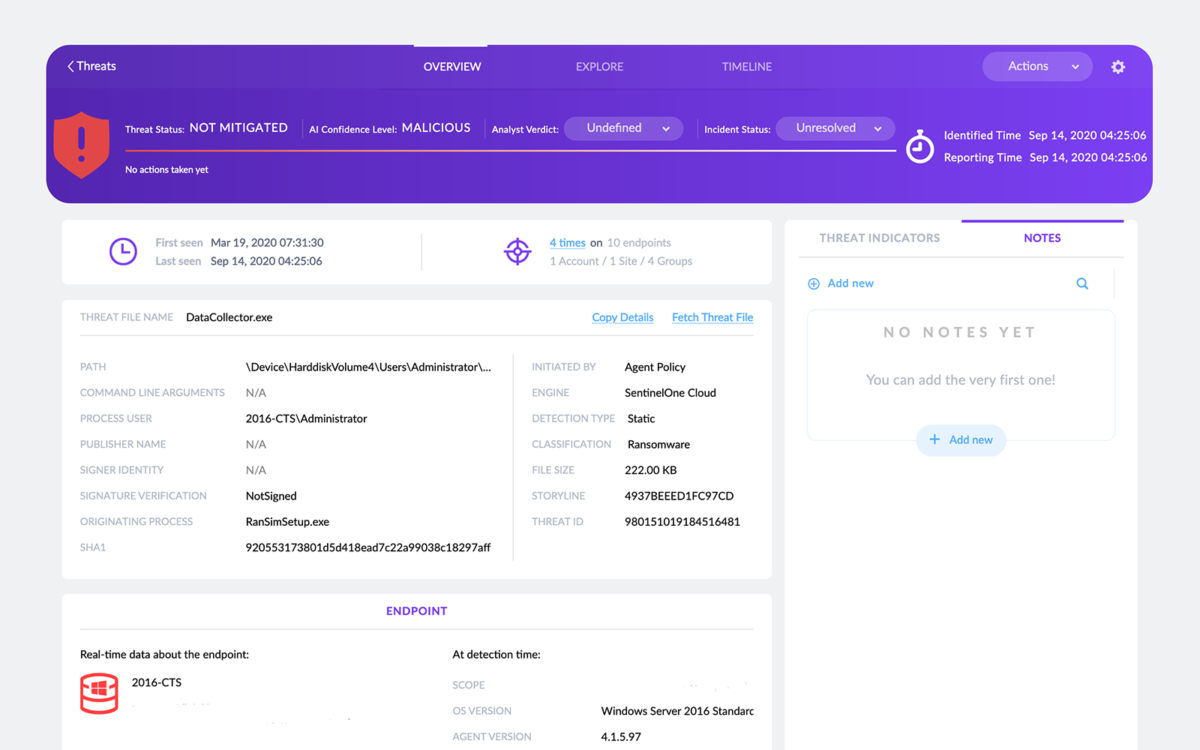
- Ransomware – Përveç enkriptimit tashmë tradicional të të dhënave të organizatave të sulmuara, sulmuesit e kanë përsosur zhvatjen e tyre me kërcënimin e publikimit të të dhënave të ndjeshme, gjë që do të dëmtonte reputacionin ose do të ishte objekt i një gjobe të lartë për mosrespektimin e GDPR-së.
- Vektorë të rinj sulmi – Komunikimi me email mbetet ende kanali kryesor i shpërndarjes së malware, por sulmuesit po përdorin gjithnjë e më shumë portat e hapura të internetit dhe protokollin RDP, veçanërisht në sulmet ndaj punonjësve në distancë.
- Sulme pa skedarë (Fileless attacks) – Meqenëse shumica e programeve antivirus skanojnë vetëm skedarët, sulmuesit i anashkalojnë ato duke përdorur teknika që nuk përdorin skedarë, por keqpërdorin mjete administrative si PsExec ose PowerShell.
- Sulme që synojnë MSP-të – Gjithnjë e më shumë sulme drejtohen ndaj MSP-ve, ofruesve të shërbimeve IT dhe ofruesve të sigurisë IT, me qëllim depërtimin në sistemet e më shumë klientëve njëkohësisht. Për të mbrojtur klientët e tyre, këta ofrues duhet të rrisin nivelin e sigurisë së tyre IT ose të përdorin shërbimet e një MSSP-je të jashtme (Managed Security Services Provider).
Sulmuesit kibernetikë përmirësojnë vazhdimisht strategjitë dhe teknikat për të mashtruar mbrojtjen ekzistuese të kompanive dhe organizatave dhe për të fituar akses në të dhëna që mund t'i monetizojnë. Ata jo vetëm që përmirësojnë metodat individuale të sulmit, por gjithashtu i kombinojnë ato në sulme komplekse, shumëfazore. Kushti për mbrojtje të suksesshme kundër sulmeve të tilla është ekzistenca e sigurisë me shumë shtresa.
“Ofrimi i shërbimeve të menaxhuara sot nuk ka të bëjë më vetëm me ofrimin e menaxhimit në distancë, por kërkon shtresa shtesë të sigurisë IT,” deklaroi Ondřej Šabata, Sales Engineer për zgjidhjet N-able në ZEBRA SYSTEMS. “Një pjesë gjithnjë e më e rëndësishme e aftësisë së ofruesve MSP për të mbrojtur klientët e tyre është përdorimi i mjeteve të integruara MSP me funksione të integruara të sigurisë kibernetike, të cilat mund të përballojnë të gjitha format e sulmeve kibernetike.”
Më shumë informacion mbi mjetet e sigurisë IT të N-able mund të gjendet në https://www.zebra.cz/produkty-n-able/.
Autori i artikullit: Redaksia ZEBR.ai



