

Quest'anno la sicurezza IT sarà un segmento chiave della domanda di servizi gestiti
PRAGA, 22 aprile 2021 – ZEBRA SYSTEMS, distributore delle soluzioni N-able (precedentemente SolarWinds MSP) sul mercato ceco e slovacco, ha annunciato che la domanda di servizi MSP sarà influenzata in modo significativo dalle più recenti tendenze negli attacchi informatici, incluse tattiche di estorsione, tecniche malware e nuove modalità di attacco ai sistemi aziendali. Ciò richiederà ai fornitori di servizi IT e gestiti di rafforzare l'attuale offerta di servizi per soddisfare la domanda dei clienti nell'ambito della sicurezza IT.
Secondo i risultati di N-able, che fornisce un'infrastruttura di alto livello ai fornitori MSP, i principali rischi informatici menzionati includono:
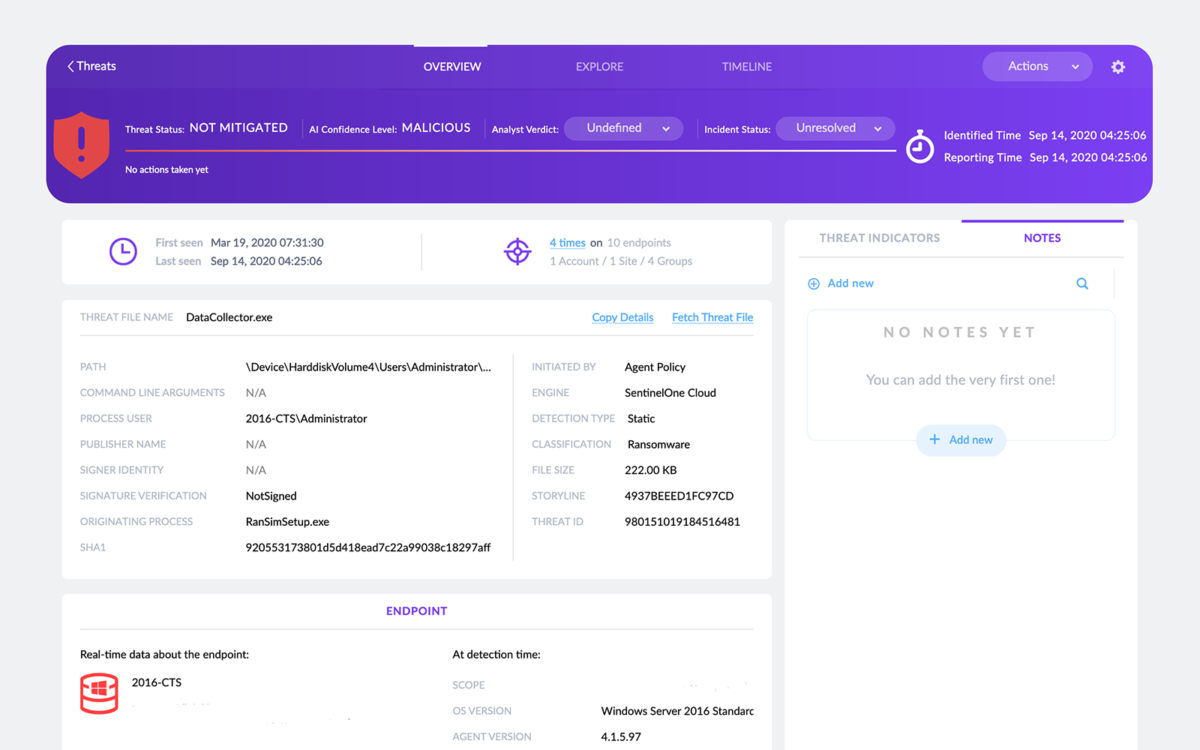
- Ransomware – Oltre alla ormai tradizionale crittografia dei dati delle organizzazioni colpite, gli aggressori hanno perfezionato la loro estorsione con la minaccia di pubblicare dati sensibili, danneggiando la reputazione o comportando una pesante sanzione per la mancata conformità al GDPR.
- Nuovi vettori di attacco – La comunicazione e-mail rimane il principale canale di distribuzione del malware, ma gli aggressori sfruttano sempre più spesso porte Internet aperte e il protocollo RDP, soprattutto negli attacchi ai lavoratori remoti.
- Attacchi senza file (Fileless attacks) – Poiché la maggior parte dei programmi antivirus esegue la scansione solo dei file, gli aggressori li aggirano utilizzando tecniche che non impiegano file, ma sfruttano strumenti amministrativi quali PsExec o PowerShell.
- Attacchi rivolti agli MSP – Un numero crescente di attacchi prende di mira gli MSP, i fornitori di servizi IT e i fornitori di sicurezza IT con l'obiettivo di penetrare contemporaneamente nei sistemi di più clienti. Per proteggere i propri clienti, questi fornitori devono aumentare il livello della propria sicurezza IT o utilizzare i servizi di un MSSP (Managed Security Services Provider) esterno.
Gli aggressori informatici perfezionano costantemente le strategie e le tecniche per ingannare le difese esistenti di aziende e organizzazioni e ottenere l'accesso a dati che possono monetizzare. Non solo migliorano i singoli metodi di attacco, ma li combinano anche in attacchi complessi e multifase. La condizione per una difesa efficace contro tali attacchi è l'esistenza di una sicurezza multilivello.
«La fornitura di servizi gestiti oggi non riguarda più solo la gestione remota, ma richiede ulteriori livelli di sicurezza IT», ha dichiarato Ondřej Šabata, Sales Engineer per le soluzioni N-able presso ZEBRA SYSTEMS. «Una componente sempre più importante della capacità dei fornitori MSP di proteggere i propri clienti è l'utilizzo di strumenti MSP completi con funzionalità di sicurezza informatica integrate, in grado di affrontare tutte le modalità di attacco informatico.»
Maggiori informazioni sugli strumenti di sicurezza IT N-able sono disponibili su https://www.zebra.cz/produkty-n-able/.
Autore dell’articolo: Redazione ZEBR.ai



