

Analiza Acronis Cyberthreats Report je zagotovila polletno posodobitev stanja kibernetskih tveganj
PRAHA, 24. februar 2025 – Podjetje Acronis, globalni vodja na področju kibernetske varnosti in zaščite podatkov, je objavilo svoje polletno poročilo Acronis Cyberthreats Report, H2 2024: Vzpon groženj, ki jih poganja umetna inteligenca. To razkriva znatno povečanje kibernetskih e-poštnih napadov – v drugi polovici leta 2024 je bilo ugotovljeno osupljivo skoraj 200-% povečanje v primerjavi z istim obdobjem leta 2023. Od julija do decembra 2024 je bilo skoraj 50 % anketiranih uporabnikov vsaj enkrat tarča e-poštnega napada.
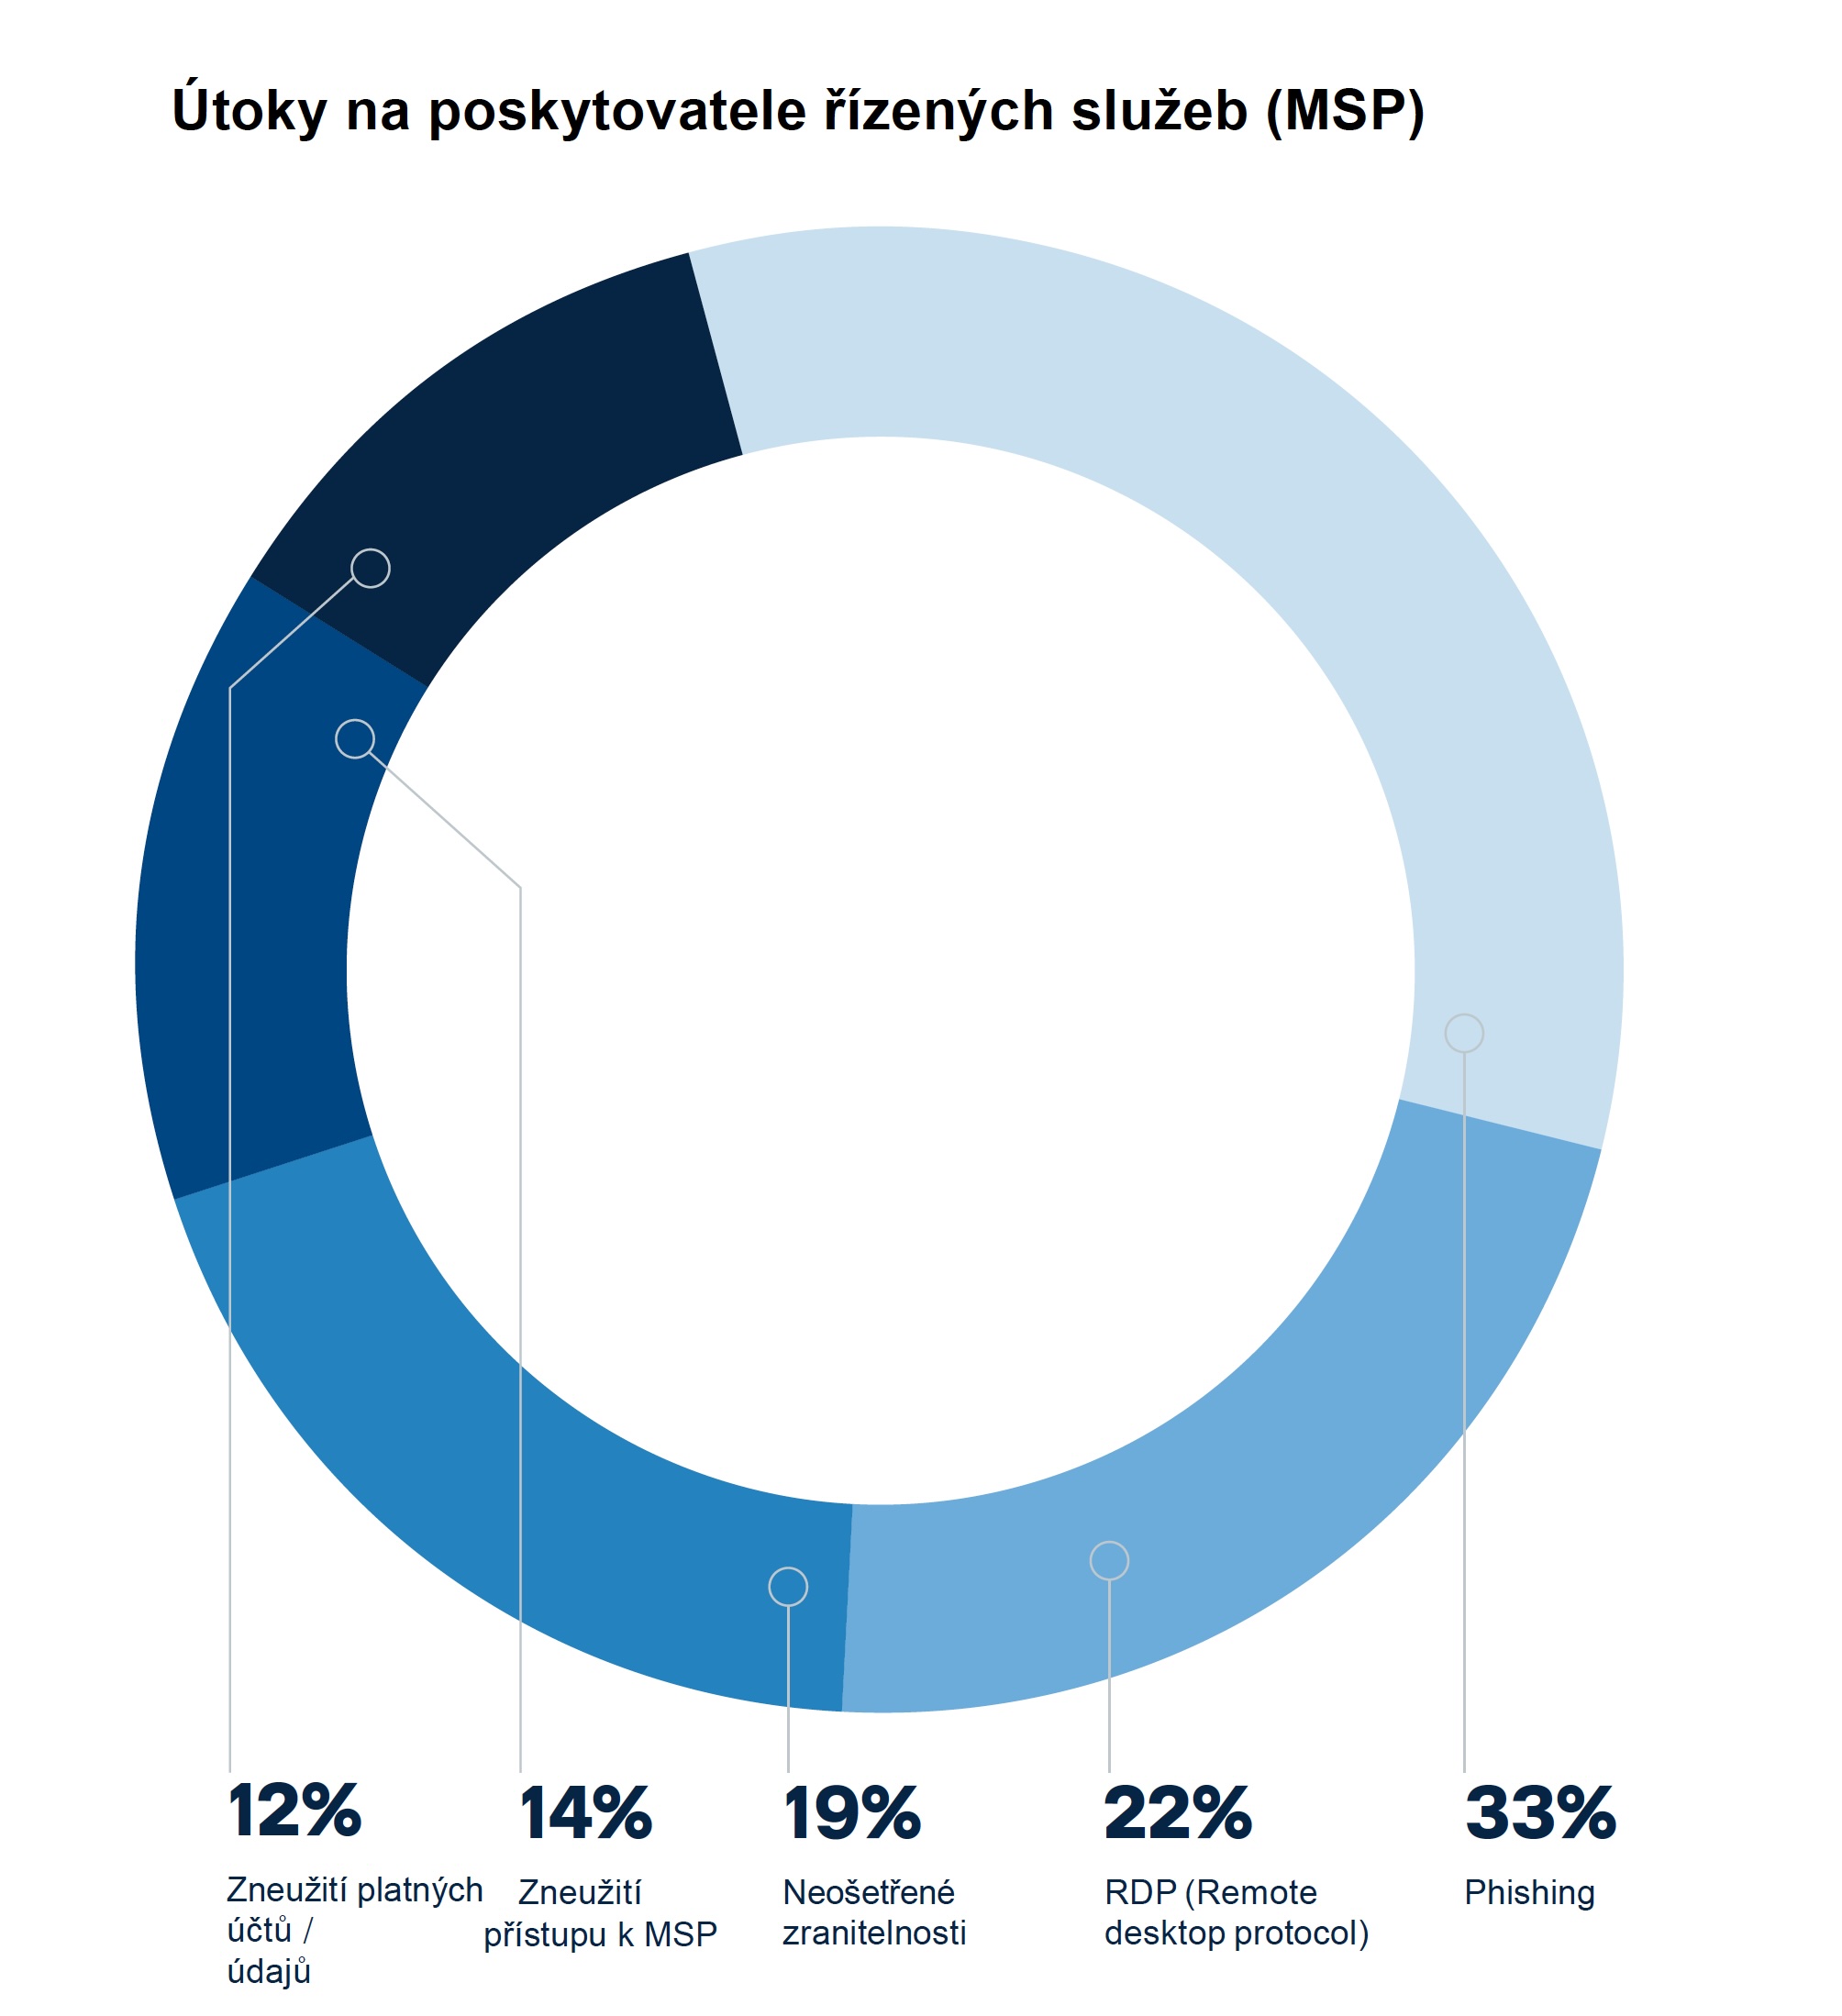
Povečalo se je tudi število e-poštnih napadov na ponudnike upravljanih storitev (MSP). Ni presenetljivo, da je bil prednostni vektor napada, s katerim so napadalci vdirali v omrežja MSP, phishing – kampanje e-poštnega phishinga je doživelo 33 % teh ponudnikov. Tesno za tem sta sledila zloraba protokola RDP (Remote Desktop Protocol) in drugih orodij za oddaljeni dostop. To kaže, kako kibernetski kriminalci uporabljajo običajna orodja MSP za pridobitev nepooblaščenega dostopa in namestitev zlonamerne programske opreme.
Poročilo opozarja na še en zanimiv trend: ker se uporaba orodij za oddaljeno spremljanje in upravljanje (RMM) vse bolj širi, ta poleg večje učinkovitosti žal prinašajo tudi pomembna tveganja za varnost organizacij. Telemetrični podatki Acronis razkrivajo, da številne organizacije hkrati uporabljajo več orodij RMM, kar ustvarja slepe pege, ki jih lahko napadalci izkoristijo. Brez ustreznih nadzornih mehanizmov lahko orodja RMM postanejo vstopne točke za napade z izsiljevalsko programsko opremo, ki jih kibernetski kriminalci pogosto uporabljajo za povzročanje še večje škode.
Posnetek zaslona
Med ključne ugotovitve trenutnega poročila Acronis Cyberthreats Report sodijo:
- Število e-poštnih napadov, odkritih v drugi polovici leta 2024, se je v primerjavi z drugo polovico leta 2023 povečalo za 197 %, medtem ko se je povprečno število napadov na organizacijo v istem časovnem obdobju povečalo za 21 %.
- 31,4 % vseh e-poštnih sporočil, prejetih v drugi polovici leta 2024, je bil spam, pri čemer je 1,4 % vsebovalo zlonamerno programsko opremo ali phishing povezave.
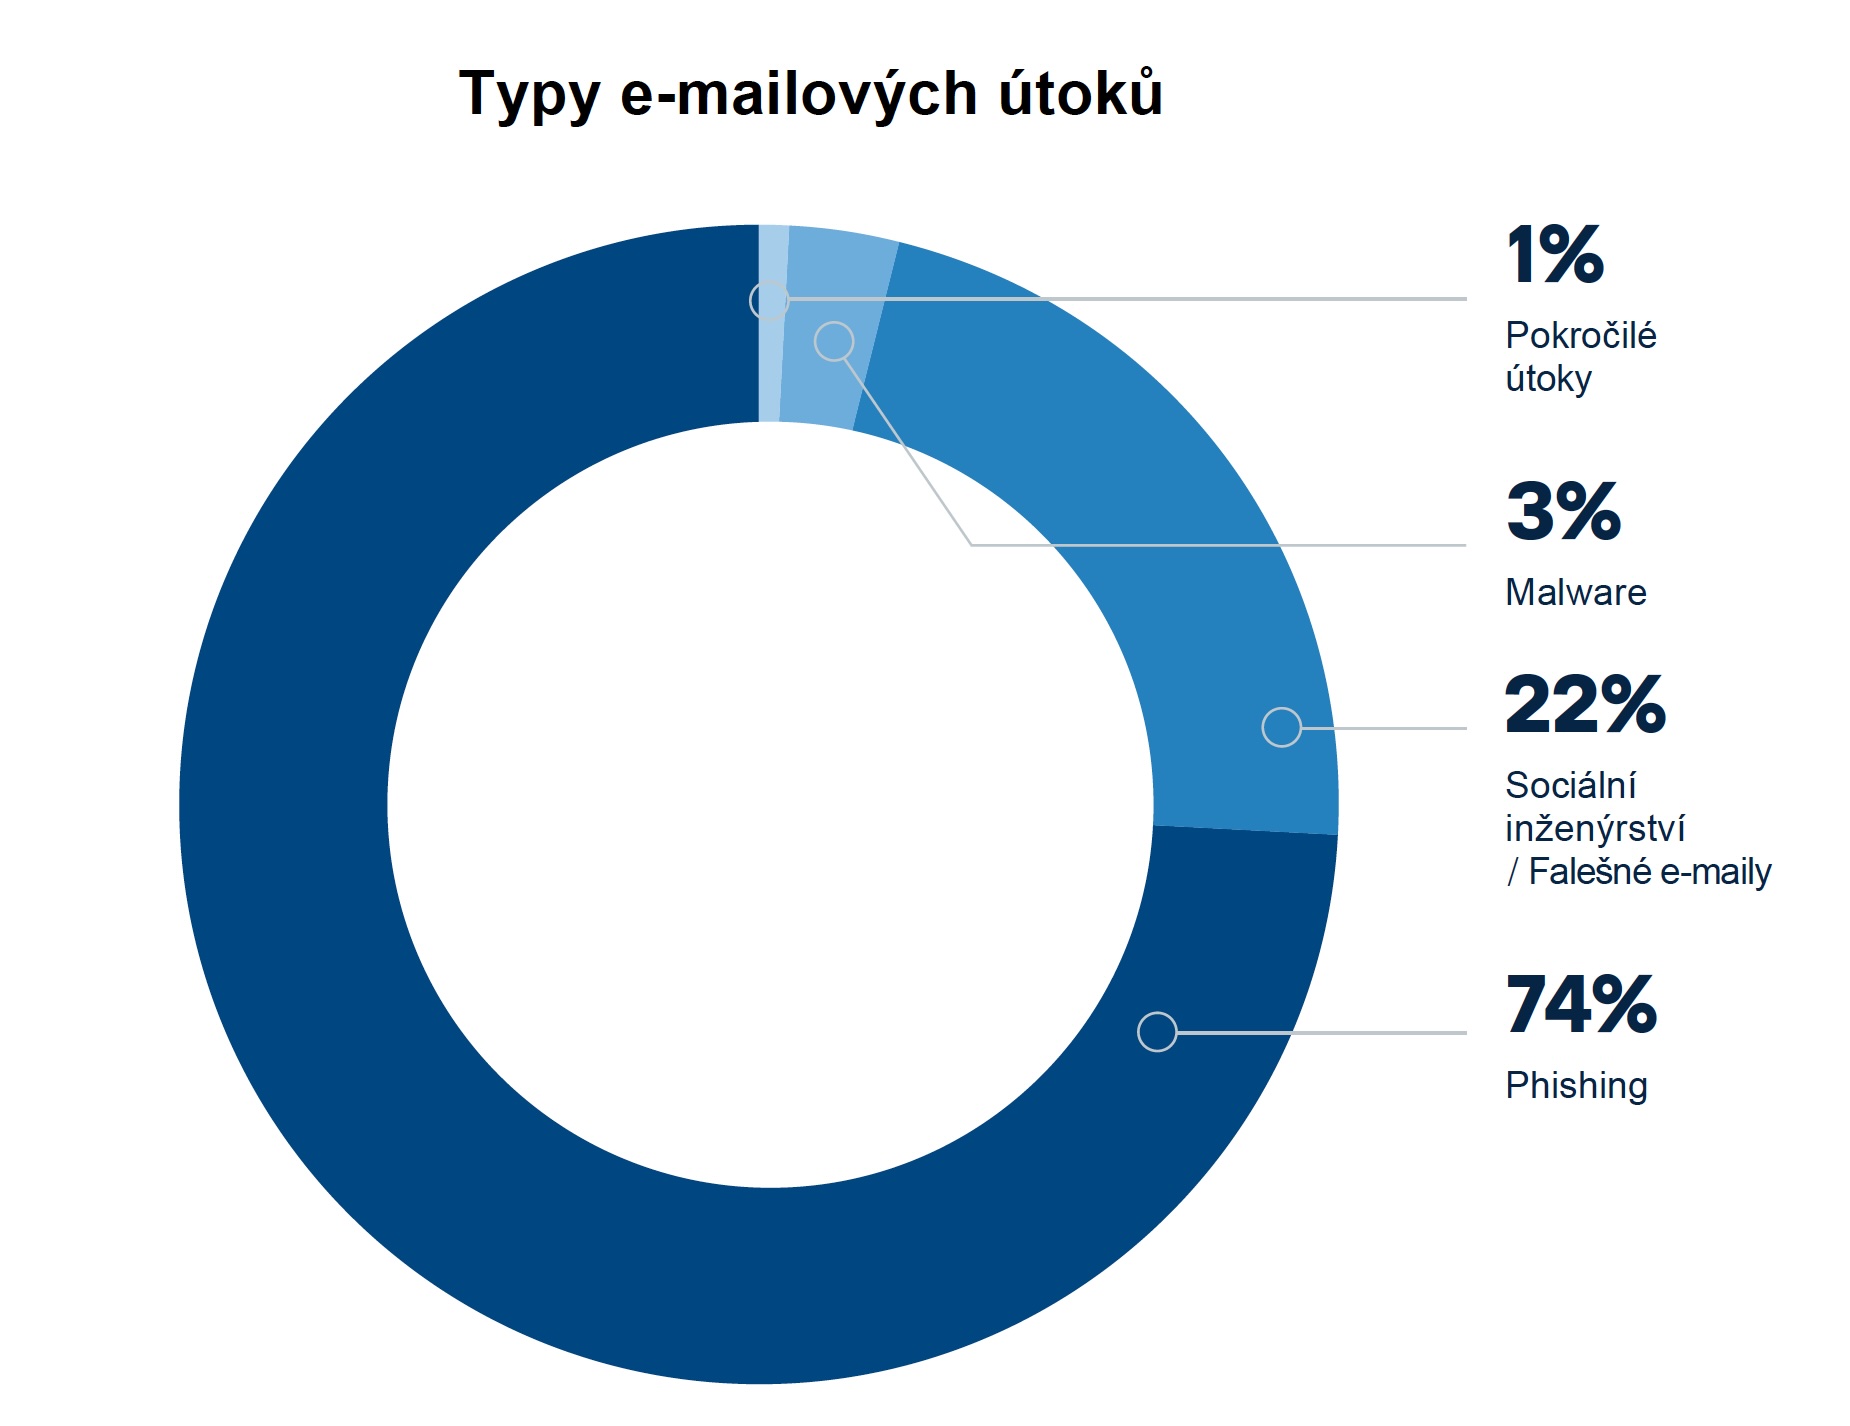
- Med vsemi vrstami e-poštnih napadov prevladuje phishing s 74-% deležem.
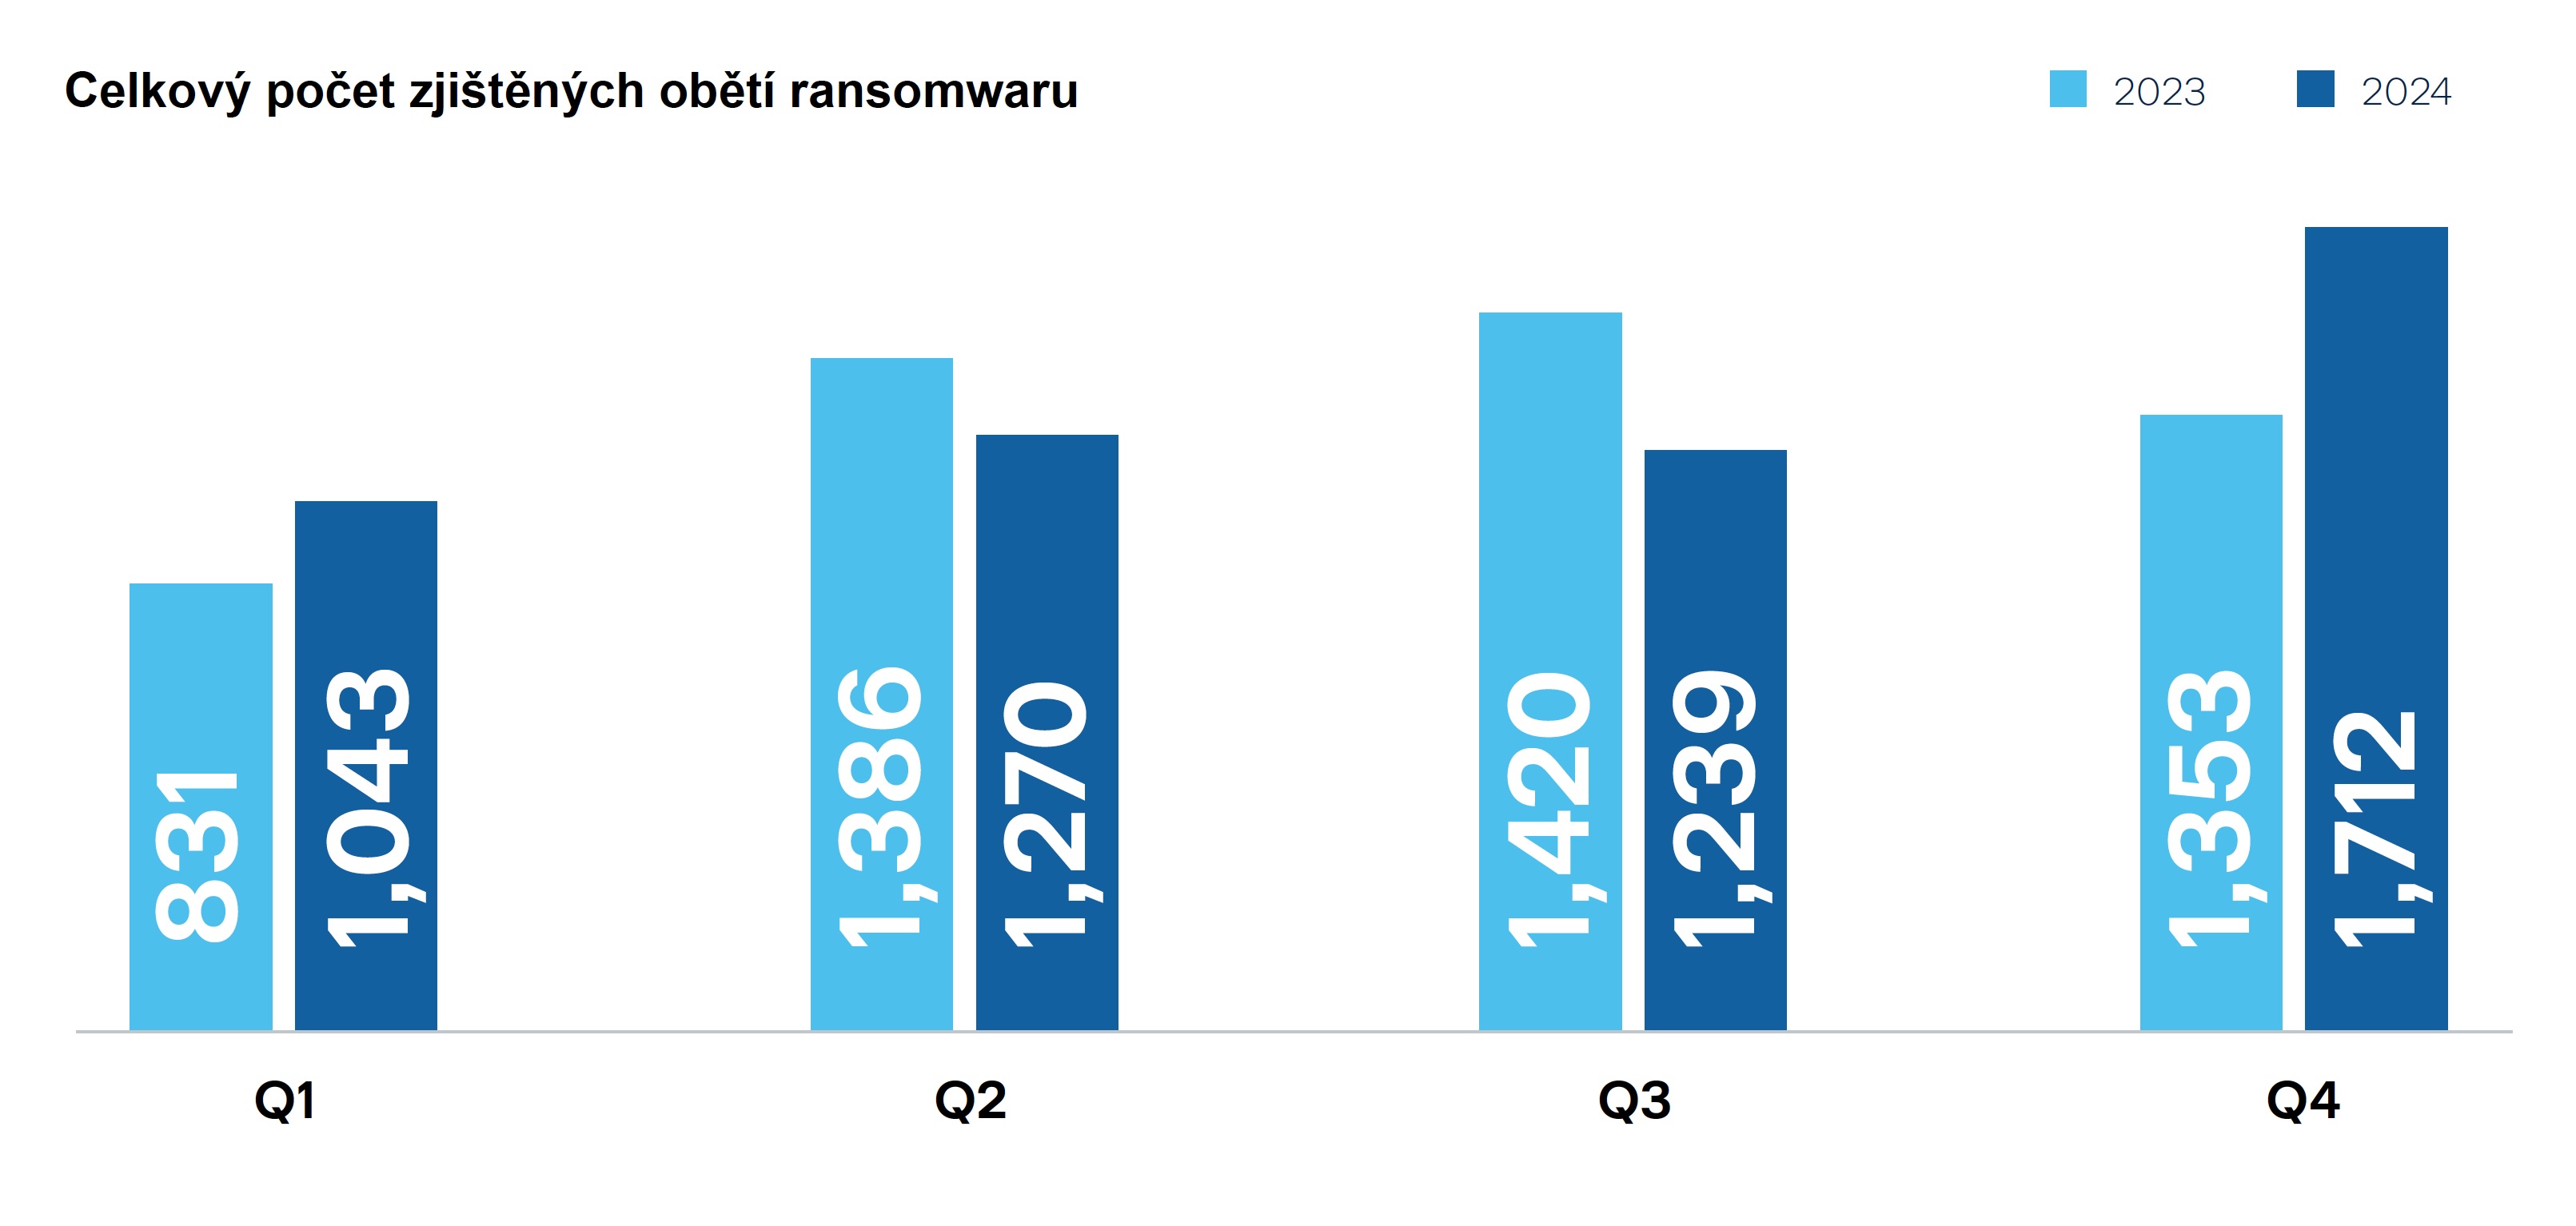
- Leta 2024 je prišlo do 5-% povečanja napadov z izsiljevalsko programsko opremo (prijavljenih je bilo 1.712 primerov napadov z izsiljevalsko programsko opremo), pri čemer so bili številni posebej usmerjeni na ponudnike MSP in ključne panoge, kot so promet, zdravstvo in proizvodnja.
- Acronis je v četrtem četrtletju 2024 na končnih točkah blokiral več kot 48 milijonov zlonamernih URL-naslovov, kar je 7-% povečanje v primerjavi s tretjim četrtletjem 2024.
- Leta 2024 so napadalci uporabljali personalizirane taktike in strategije, ki jih je usmerjala umetna inteligenca, da bi izkoristili ranljivosti in zahtevali višje odkupnine. Ta trend odraža prehod k bolj sofisticiranim obsežnim napadom, katerih cilj je povečati učinek napadov in finančni dobiček.
Posnetek zaslona
»Poročilo o kibernetskih grožnjah naše divizije Acronis Threat Research Unit služi kot polletna posodobitev stanja kibernetskih tveganj in ponuja pomembne informacije o najnovejših trendih na področju napadov in ranljivosti,« je dejal Gerald Beuchelt, CISO v podjetju Acronis. »Trenutna izdaja opozarja na zaskrbljujoče povečanje napadov, ustvarjenih z umetno inteligenco, in vse večjo sofisticiranost kampanj z izsiljevalsko programsko opremo. Z analizo trendov iz prve polovice leta 2024 in zagotavljanjem izvedljivih priporočil poročilo organizacijam, ponudnikom MSP in celotni industriji kibernetske varnosti omogoča, da proaktivno okrepijo svojo obrambo in tako ostanejo korak pred najbolj perečimi tveganji današnjega časa.«
Za več informacij prenesite kopijo celotnega poročila Acronis H2 2024 Cyberthreats Report tukaj: https://www.acronis.com/en-us/resource-center/resource/acronis-cyberthreats-report-h2-2024.
Če želite izvedeti več o poročilu in njegovih ugotovitvah, obiščite blog podjetja Acronis tukaj: https://www.acronis.com/en-us/blog/posts/acronis-cyberthreats-h2-2024-report-ransomware-and-ai-are-a-dangerous-combination/.
Avtor članka: Uredništvo ZEBR.ai



