

Analiza Acronis Cyberthreats Report pružila je polugodišnje ažuriranje stanja sajber rizika
PRAG, 24. februar 2025. – Kompanija Acronis, globalni lider u oblasti sajber bezbednosti i zaštite podataka, objavila je svoj polugodišnji izveštaj Acronis Cyberthreats Report, H2 2024: The rise of AI-driven threats. On otkriva značajan porast sajber e-mail napada – u drugoj polovini 2024. godine zabeležen je zapanjujući rast od gotovo 200% u poređenju sa istim periodom 2023. godine. Od jula do decembra 2024. godine, gotovo 50% ispitanih korisnika bilo je meta e-mail napada najmanje jednom.
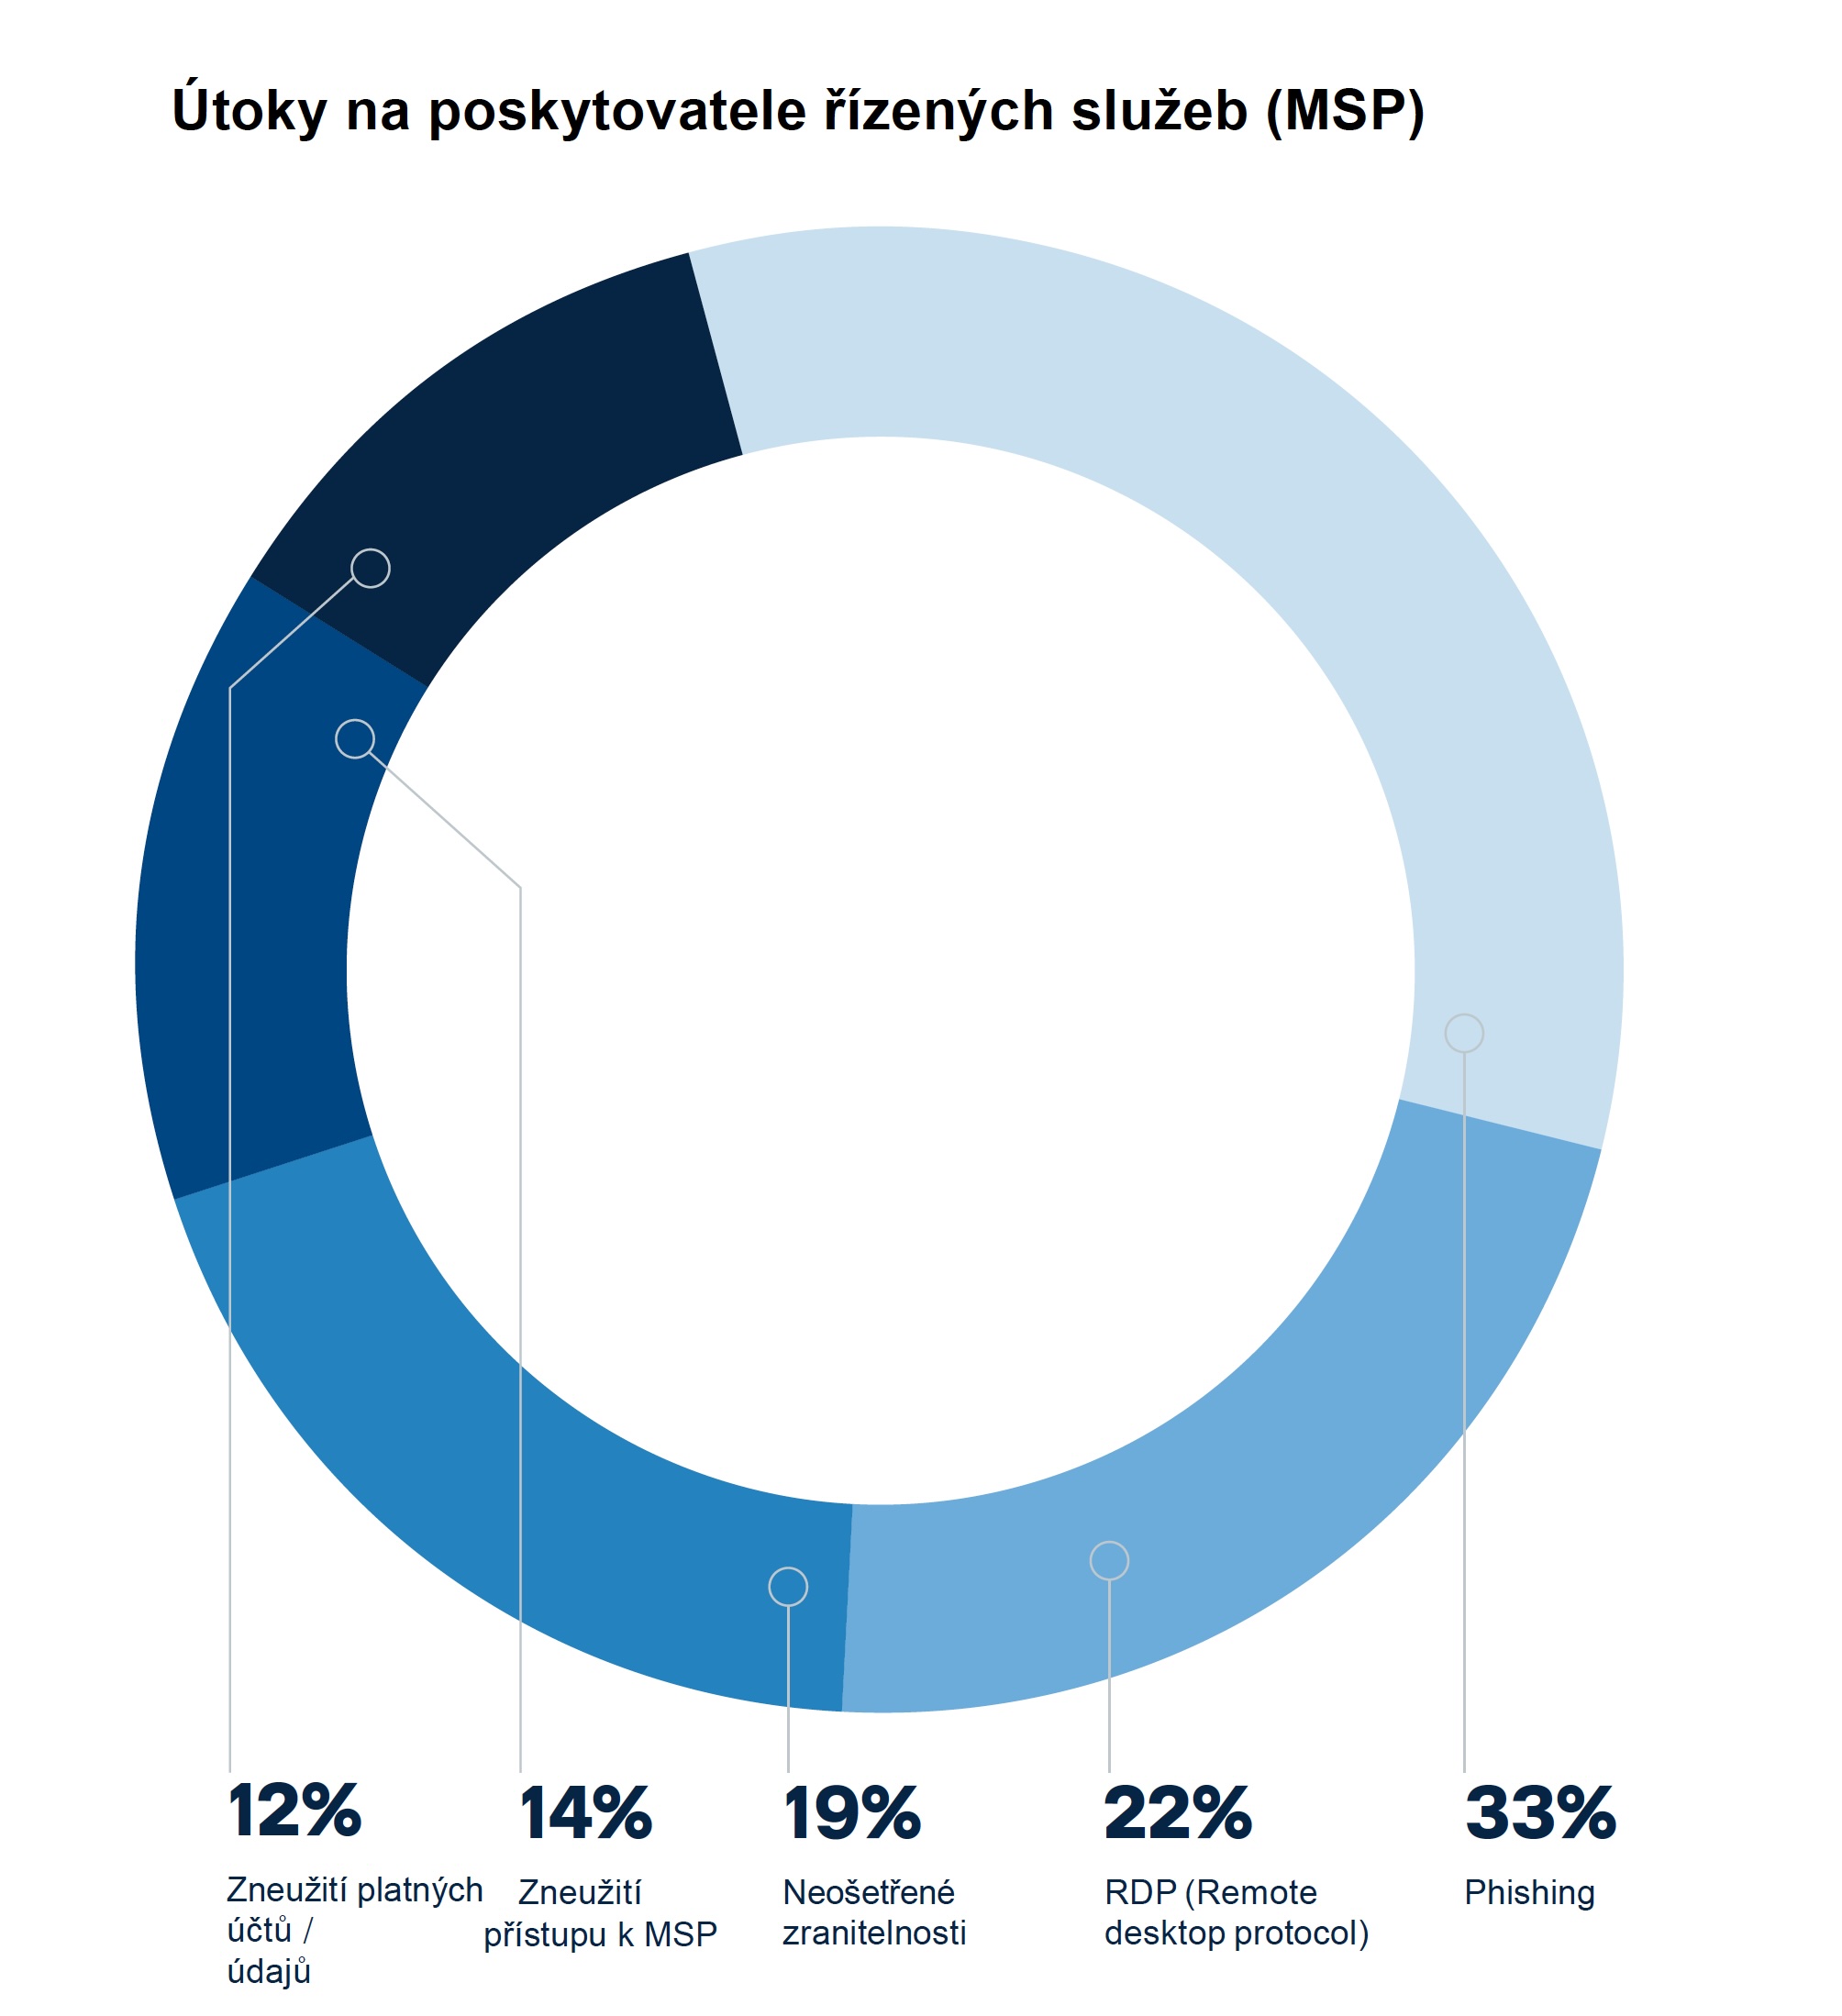
Povećao se i broj e-mail napada na pružaoce upravljanih usluga (MSP). Ne iznenađuje da je preferirani vektor napada kojim su napadači prodirali u MSP mreže bio phishing – 33% njih je doživelo e-mail phishing kampanje. Odmah iza toga sledila je zloupotreba RDP protokola (Remote Desktop Protocol) i drugih alata za udaljeni pristup. To pokazuje kako sajber kriminalci koriste uobičajene MSP alate za sticanje neovlašćenog pristupa i implementaciju zlonamernog softvera.
Izveštaj ukazuje na još jedan zanimljiv trend: kako se upotreba alata za udaljeno nadgledanje i upravljanje (RMM) sve više širi, oni pored veće efikasnosti nažalost donose i značajne rizike za bezbednost organizacija. Telemetrijski podaci Acronis otkrivaju da mnoge organizacije istovremeno koriste više RMM alata, što stvara slepe tačke koje napadači mogu da iskoriste. Bez odgovarajućih kontrolnih mehanizama, RMM alati mogu postati ulazne tačke za ransomware napade, koje sajber kriminalci često koriste za nanošenje još veće štete.
Snimak ekrana
Ključni nalazi aktuelnog Acronis Cyberthreats Reporta uključuju:
- Broj e-mail napada otkrivenih u drugoj polovini 2024. godine porastao je za 197% u poređenju sa drugom polovinom 2023. godine, dok je prosečan broj napada po organizaciji u istom periodu porastao za 21%.
- 31,4% svih e-mail poruka primljenih u drugoj polovini 2024. godine bio je spam, pri čemu je 1,4% sadržalo malware ili phishing linkove.
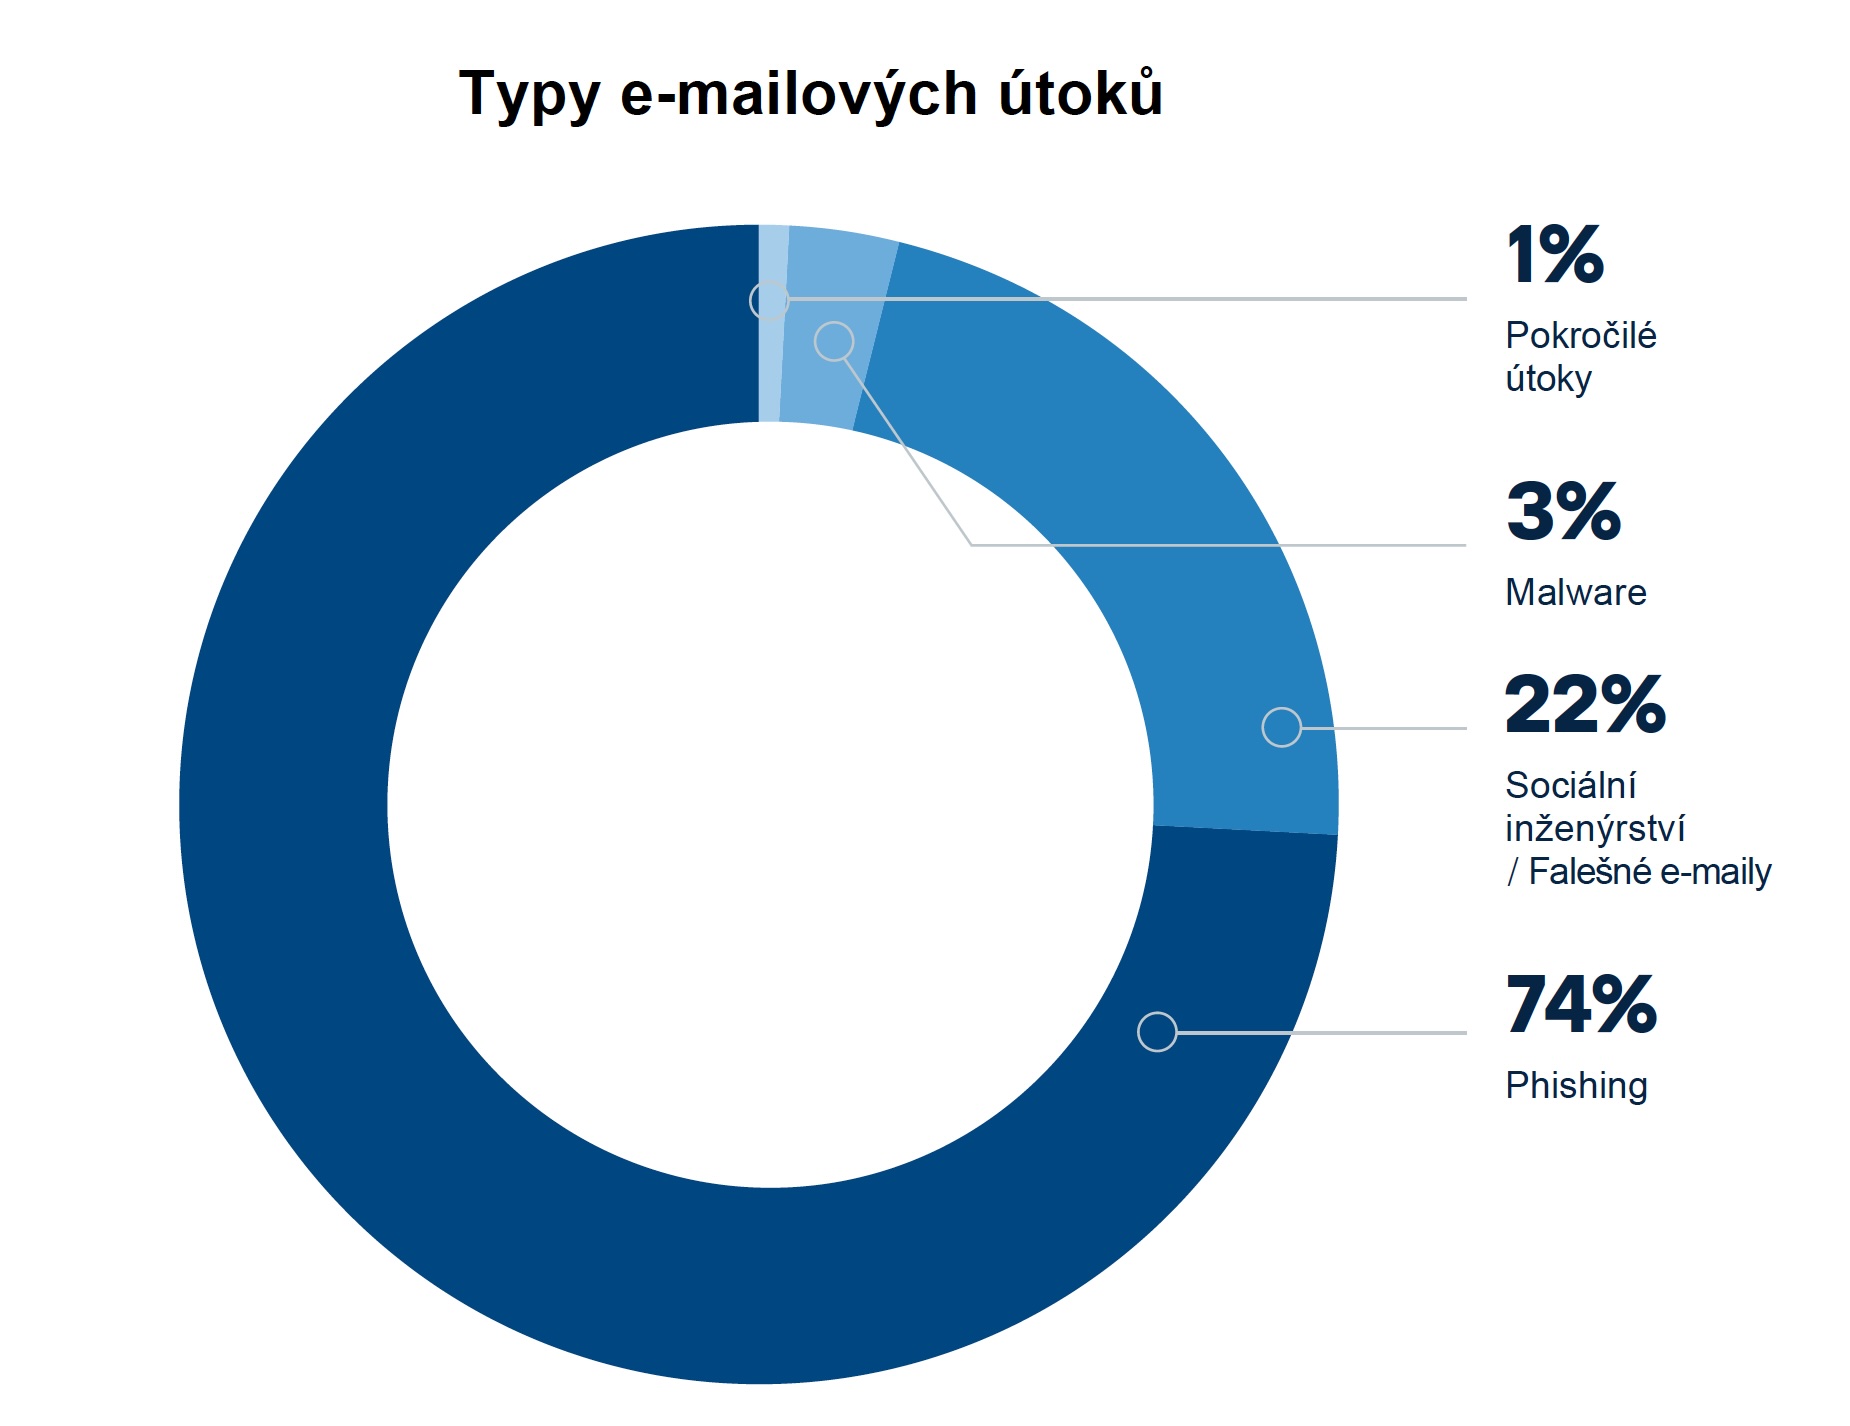
- Od svih vrsta e-mail napada, phishing je dominantan sa udelom od 74%.
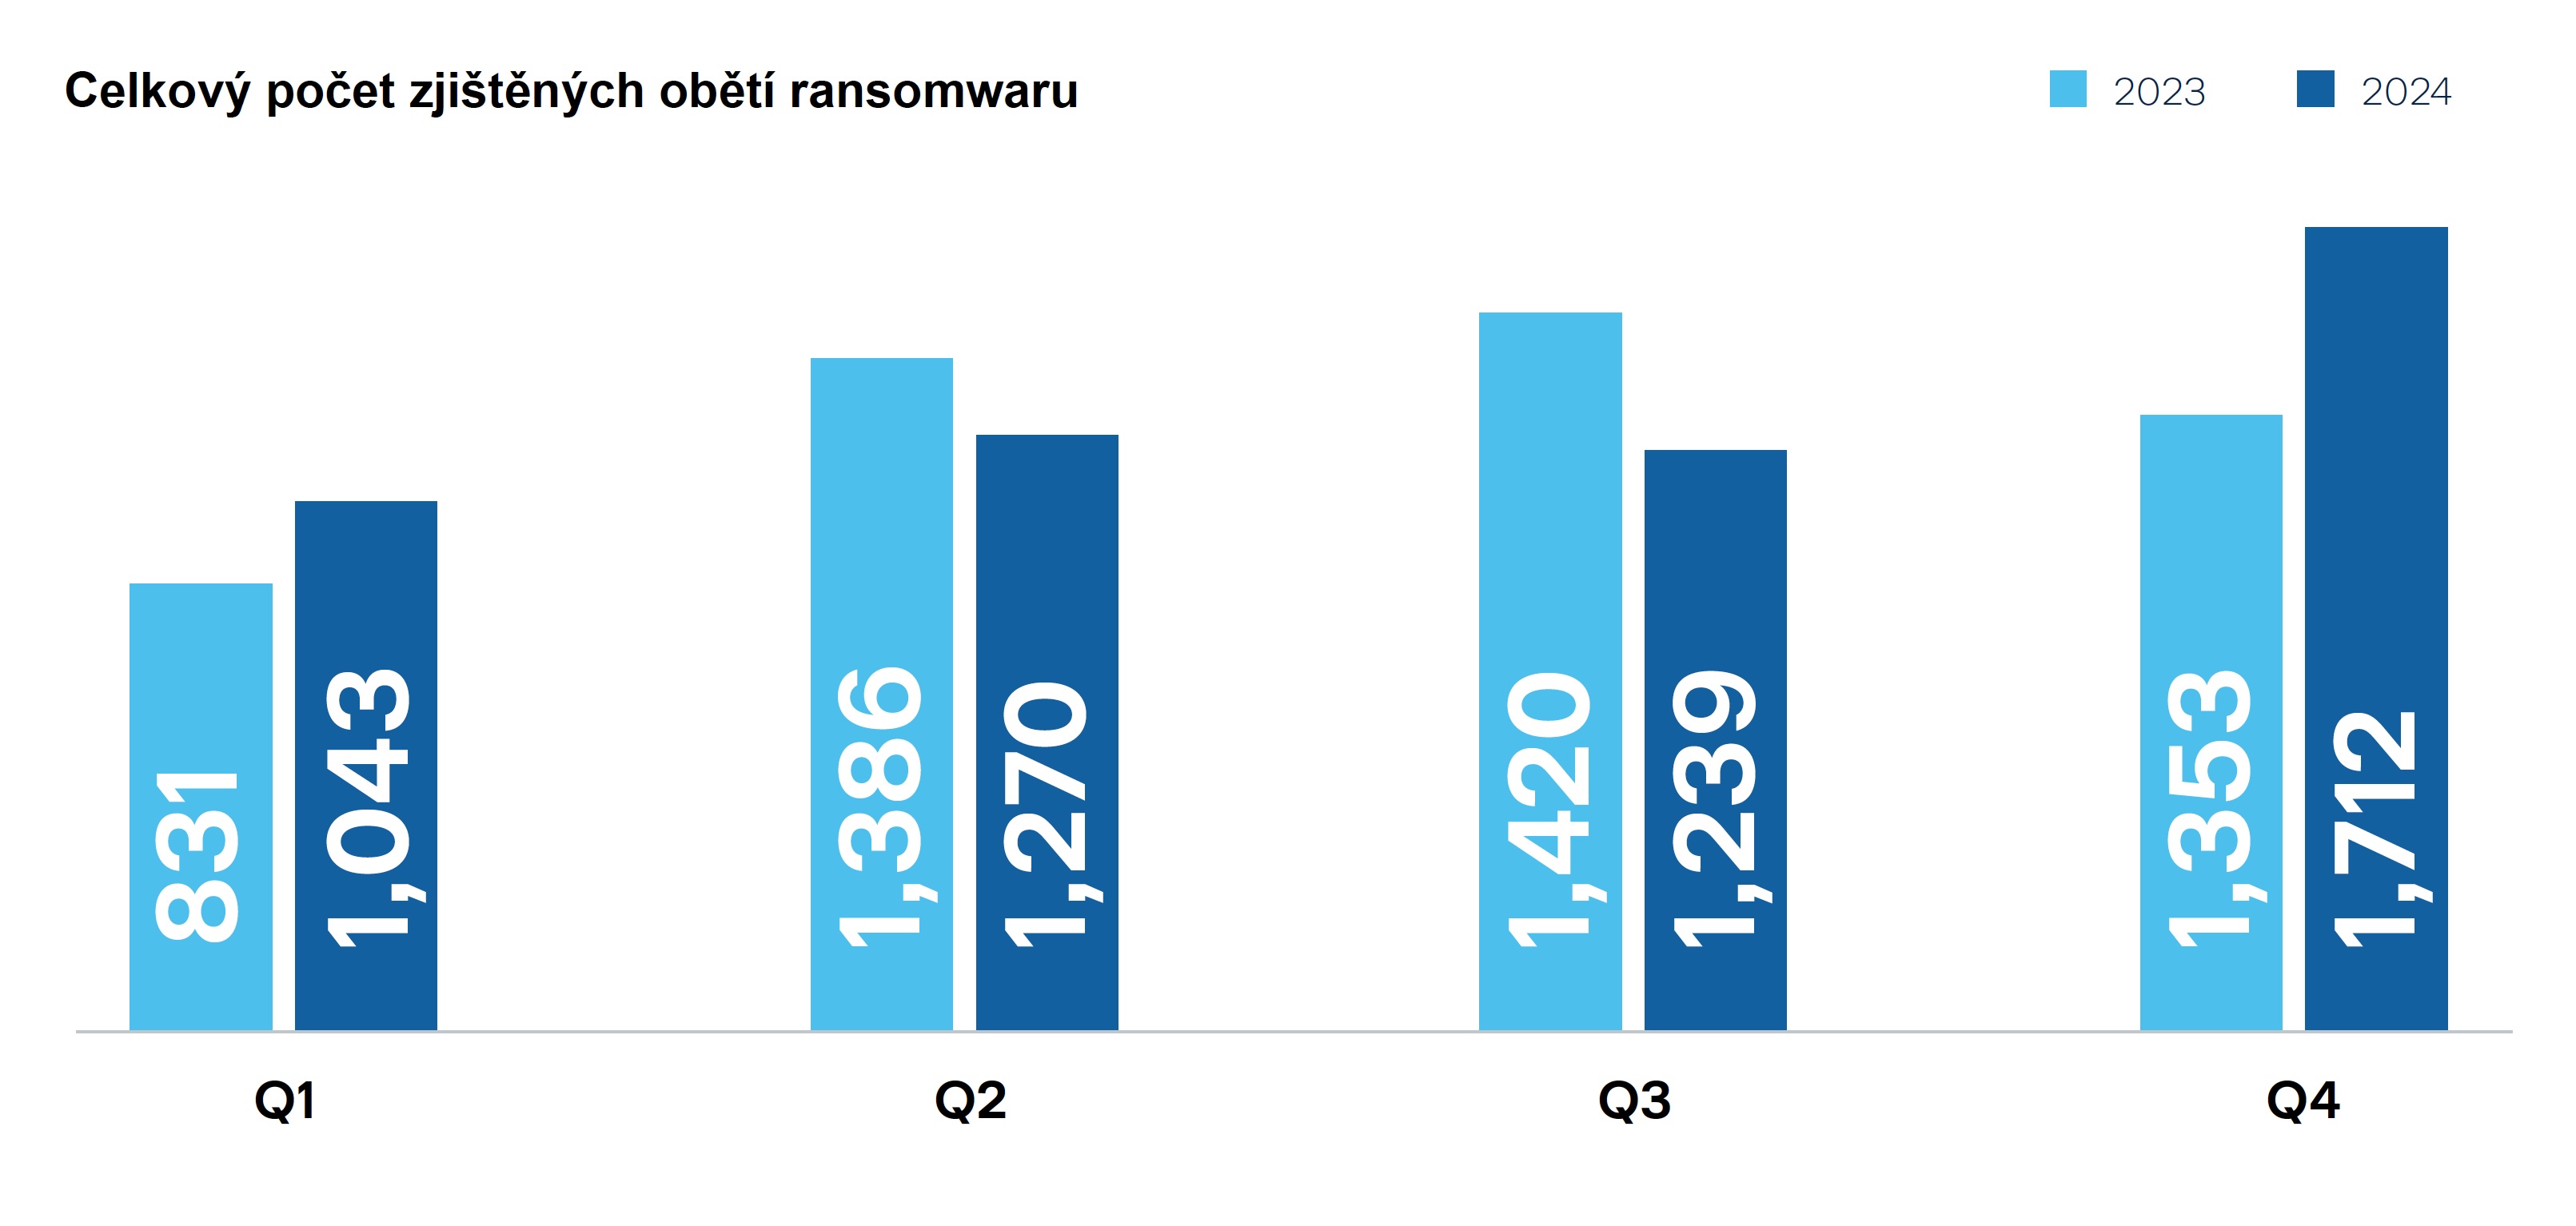
- U 2024. godini došlo je do povećanja ransomware napada od 5% (prijavljeno je 1.712 slučajeva ransomware napada), pri čemu su mnogi od njih bili posebno usmereni na MSP pružaoce usluga i kritične sektore, kao što su saobraćaj, zdravstvo i proizvodnja.
- Acronis je u četvrtom kvartalu 2024. godine blokirao više od 48 miliona zlonamernih URL adresa na krajnjim uređajima, što je povećanje od 7% u odnosu na treći kvartal 2024. godine.
- Tokom 2024. godine napadači su koristili personalizovane taktike i strategije vođene veštačkom inteligencijom kako bi iskoristili ranjivosti i zahtevali veće otkupnine. Ovaj trend odražava pomak ka sofisticiranijim napadima velikih razmera, čiji je cilj maksimiziranje posledica napada i finansijske dobiti.
Snimak ekrana
„Izveštaj o sajber pretnjama naše divizije Acronis Threat Research Unit služi kao polugodišnje ažuriranje stanja sajber rizika i nudi važne informacije o najnovijim trendovima u oblasti napada i ranjivosti“, rekao je Gerald Beuchelt, CISO u kompaniji Acronis. „Aktuelno izdanje ukazuje na zabrinjavajući porast napada generisanih veštačkom inteligencijom i rastuću sofisticiranost ransomware kampanja. Analizom trendova iz prve polovine 2024. godine i pružanjem primenljivih preporuka, izveštaj omogućava organizacijama, MSP pružaocima usluga i celoj industriji sajber bezbednosti da aktivno ojačaju svoju odbranu i tako zadrže prednost u odnosu na najurgentnije rizike današnjice.“
Za više informacija preuzmite kopiju celog izveštaja Acronis H2 2024 Cyberthreats Report ovde: https://www.acronis.com/en-us/resource-center/resource/acronis-cyberthreats-report-h2-2024.
Ako želite da saznate više o izveštaju i njegovim nalazima, posetite blog kompanije Acronis ovde: https://www.acronis.com/en-us/blog/posts/acronis-cyberthreats-h2-2024-report-ransomware-and-ai-are-a-dangerous-combination/.
Autor članka: Redakcija ZEBR.ai






