

Analýza Acronis Cyberthreats Report priniesla polročnú aktualizáciu stavu kybernetických rizík
PRAHA, 24. februára 2025 – Spoločnosť Acronis, globálny líder v oblasti kybernetickej bezpečnosti a ochrany dát, vydala svoju polročnú správu Acronis Cyberthreats Report, H2 2024: The rise of AI-driven threats. Tá odhaľuje výrazný nárast kybernetických e-mailových útokov – v druhej polovici roka 2024 bol zaznamenaný ohromujúci nárast o takmer 200 % v porovnaní s rovnakým obdobím roku 2023. Od júla do decembra 2024 sa takmer 50 % oslovených používateľov stalo aspoň raz terčom e-mailového útoku.
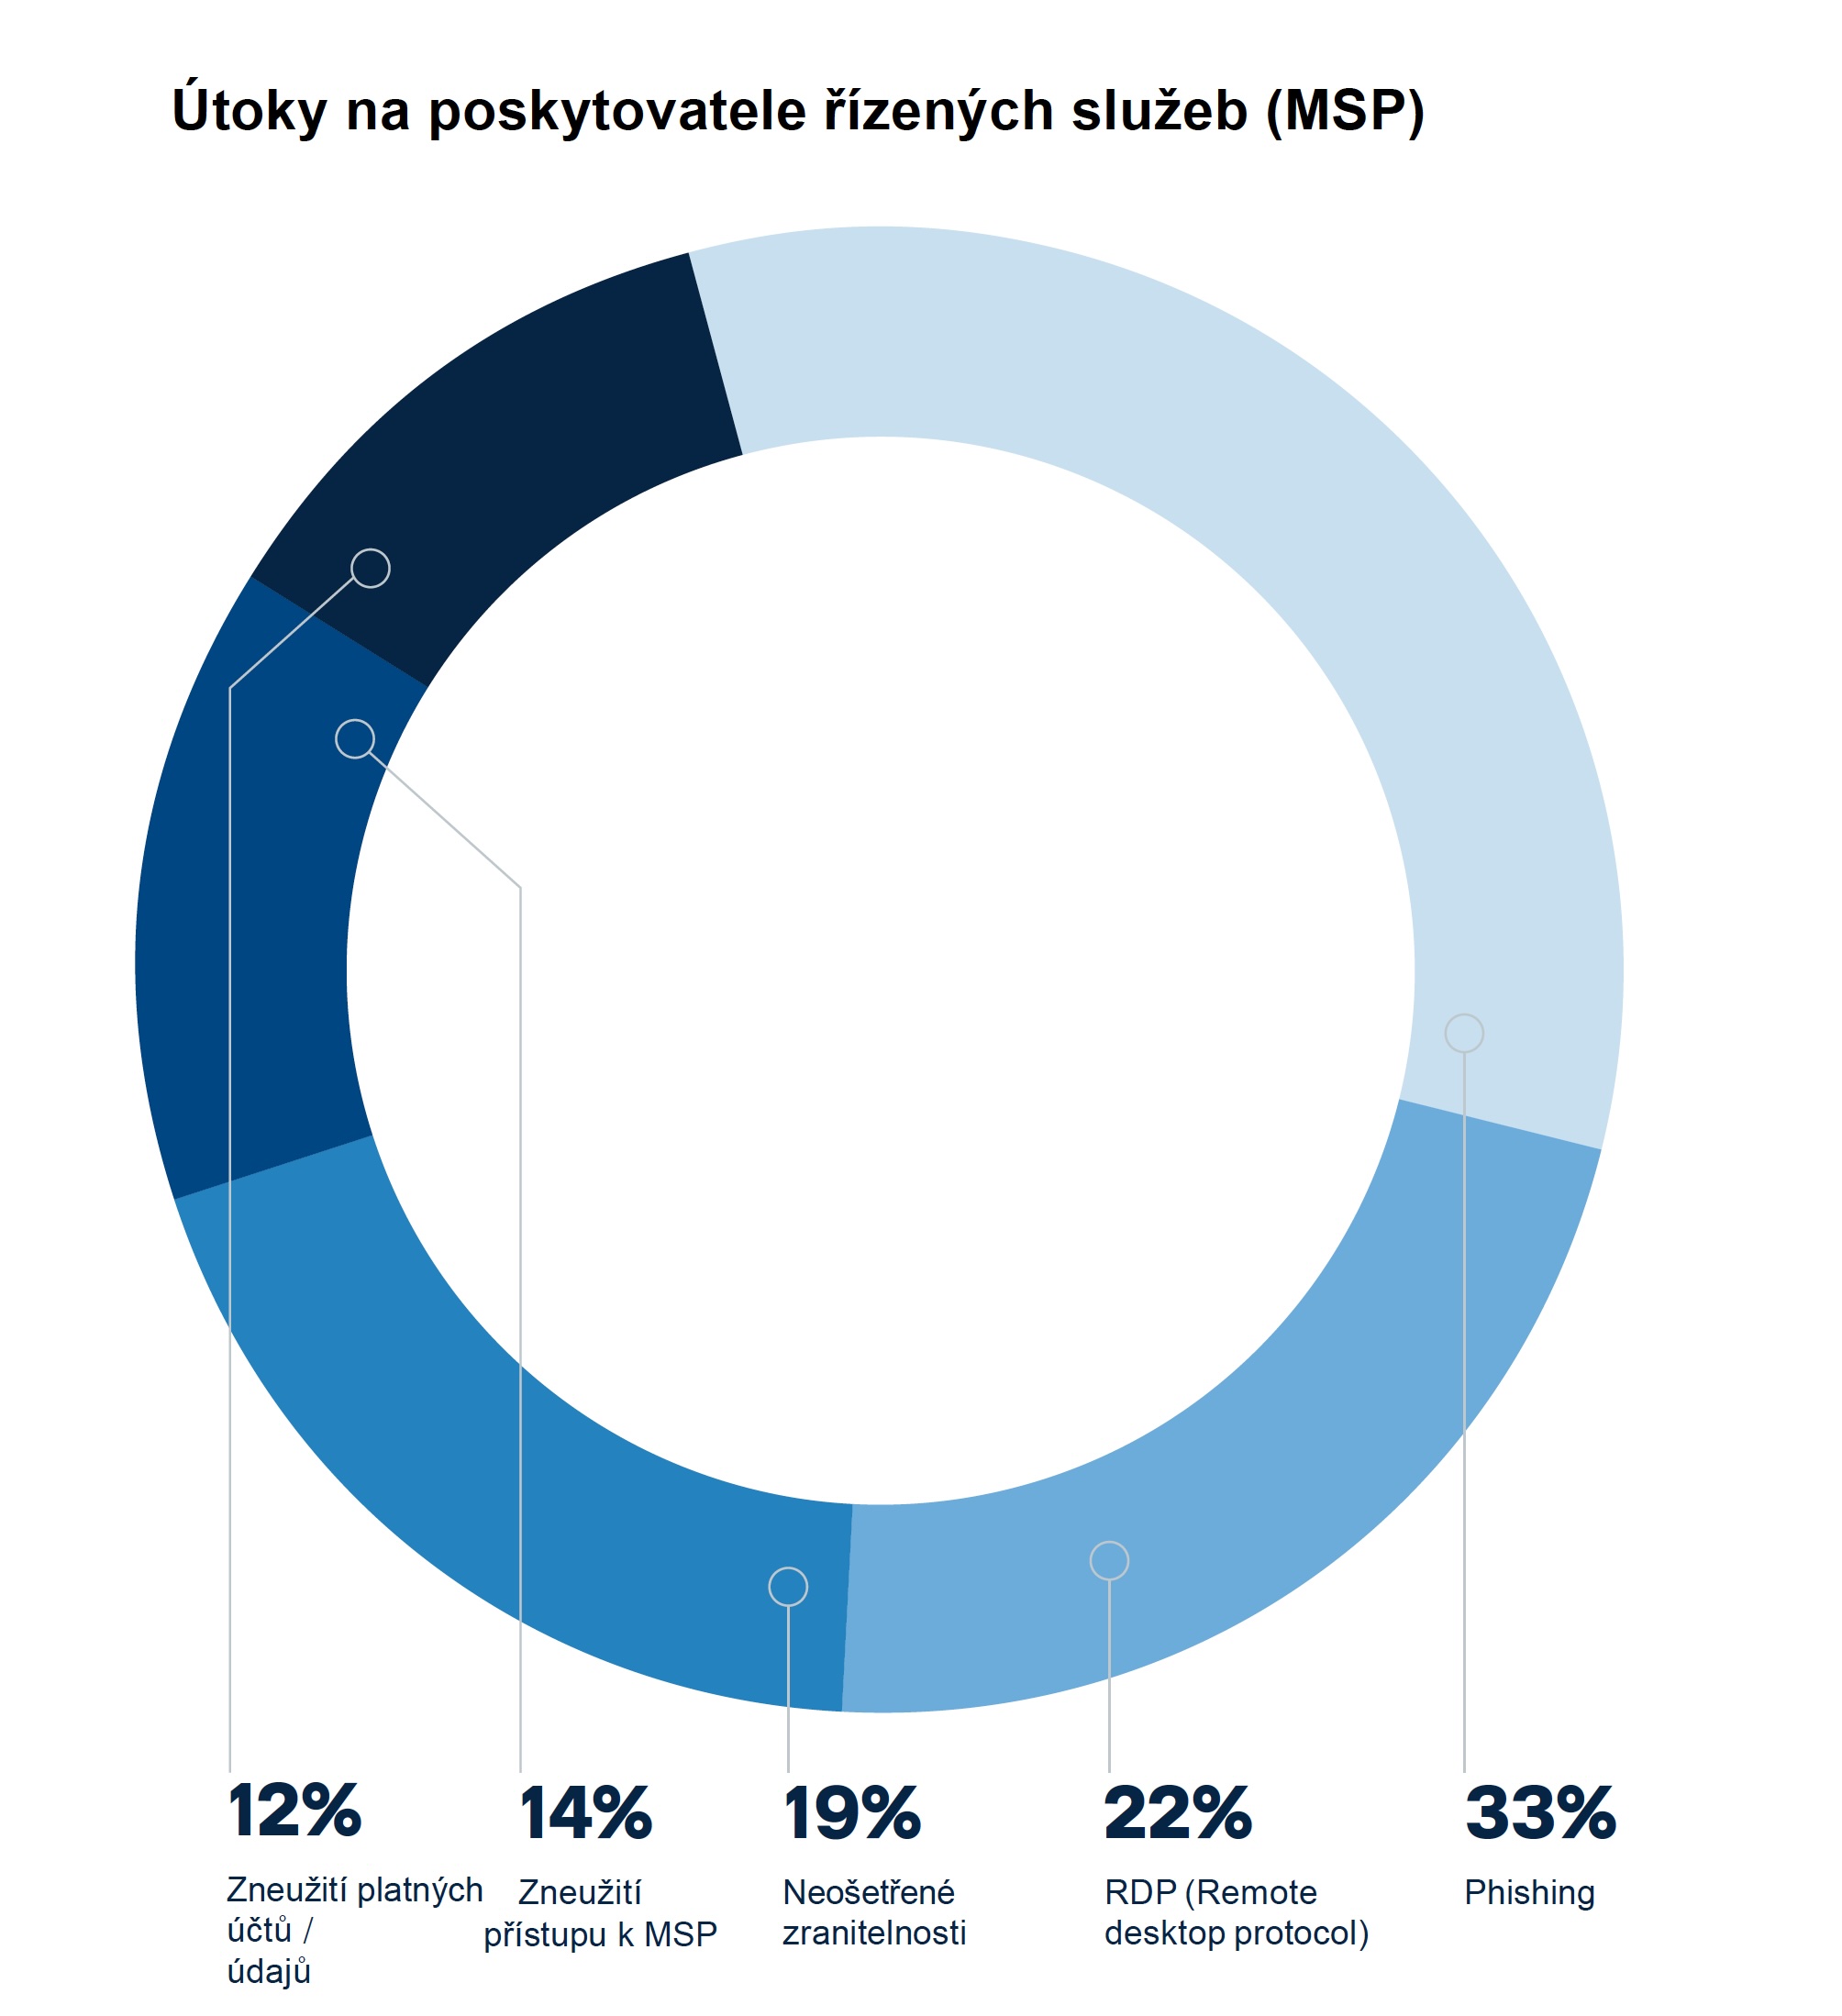
Zvýšil sa aj počet e-mailových útokov na poskytovateľov riadených služieb (MSP). Nie je prekvapením, že preferovaným vektorom útoku, ktorým útočníci prenikali do sietí MSP, bol phishing – e-mailové phishingové kampane zažilo 33 % z nich. Tesne za nimi nasledovalo zneužitie protokolu RDP (Remote Desktop Protocol) a ďalších nástrojov na vzdialený prístup. To ukazuje, ako kyberzločinci využívajú bežné MSP nástroje na získanie neoprávneného prístupu a nasadenie škodlivého malvéru.
Správa upozorňuje na ďalší zaujímavý trend: s tým, ako sa čoraz viac rozširuje využívanie nástrojov na vzdialené monitorovanie a správu (RMM), prinášajú okrem vyššej efektivity, žiaľ, aj významné riziká pre bezpečnosť organizácií. Telemetrické údaje Acronis odhaľujú, že mnohé organizácie používajú niekoľko nástrojov RMM súčasne, čo vytvára slepé miesta, ktoré môžu útočníci využiť. Bez náležitých kontrolných mechanizmov sa nástroje RMM môžu stať vstupnými bodmi pre ransomvérové útoky, ktoré kyberzločinci často využívajú na spôsobenie ešte väčších škôd.
Snímka obrazovky
Medzi kľúčové zistenia aktuálneho Acronis Cyberthreats Reportu patria:
- Počet e-mailových útokov odhalených v druhej polovici roka 2024 vzrástol o 197 % v porovnaní s druhou polovicou roka 2023, zatiaľ čo priemerný počet útokov na jednu organizáciu v rovnakom časovom období vzrástol o 21 %.
- 31,4 % všetkých e-mailov prijatých v 2. polroku 2024 tvoril spam, pričom 1,4 % obsahovalo malvér alebo phishingové odkazy.
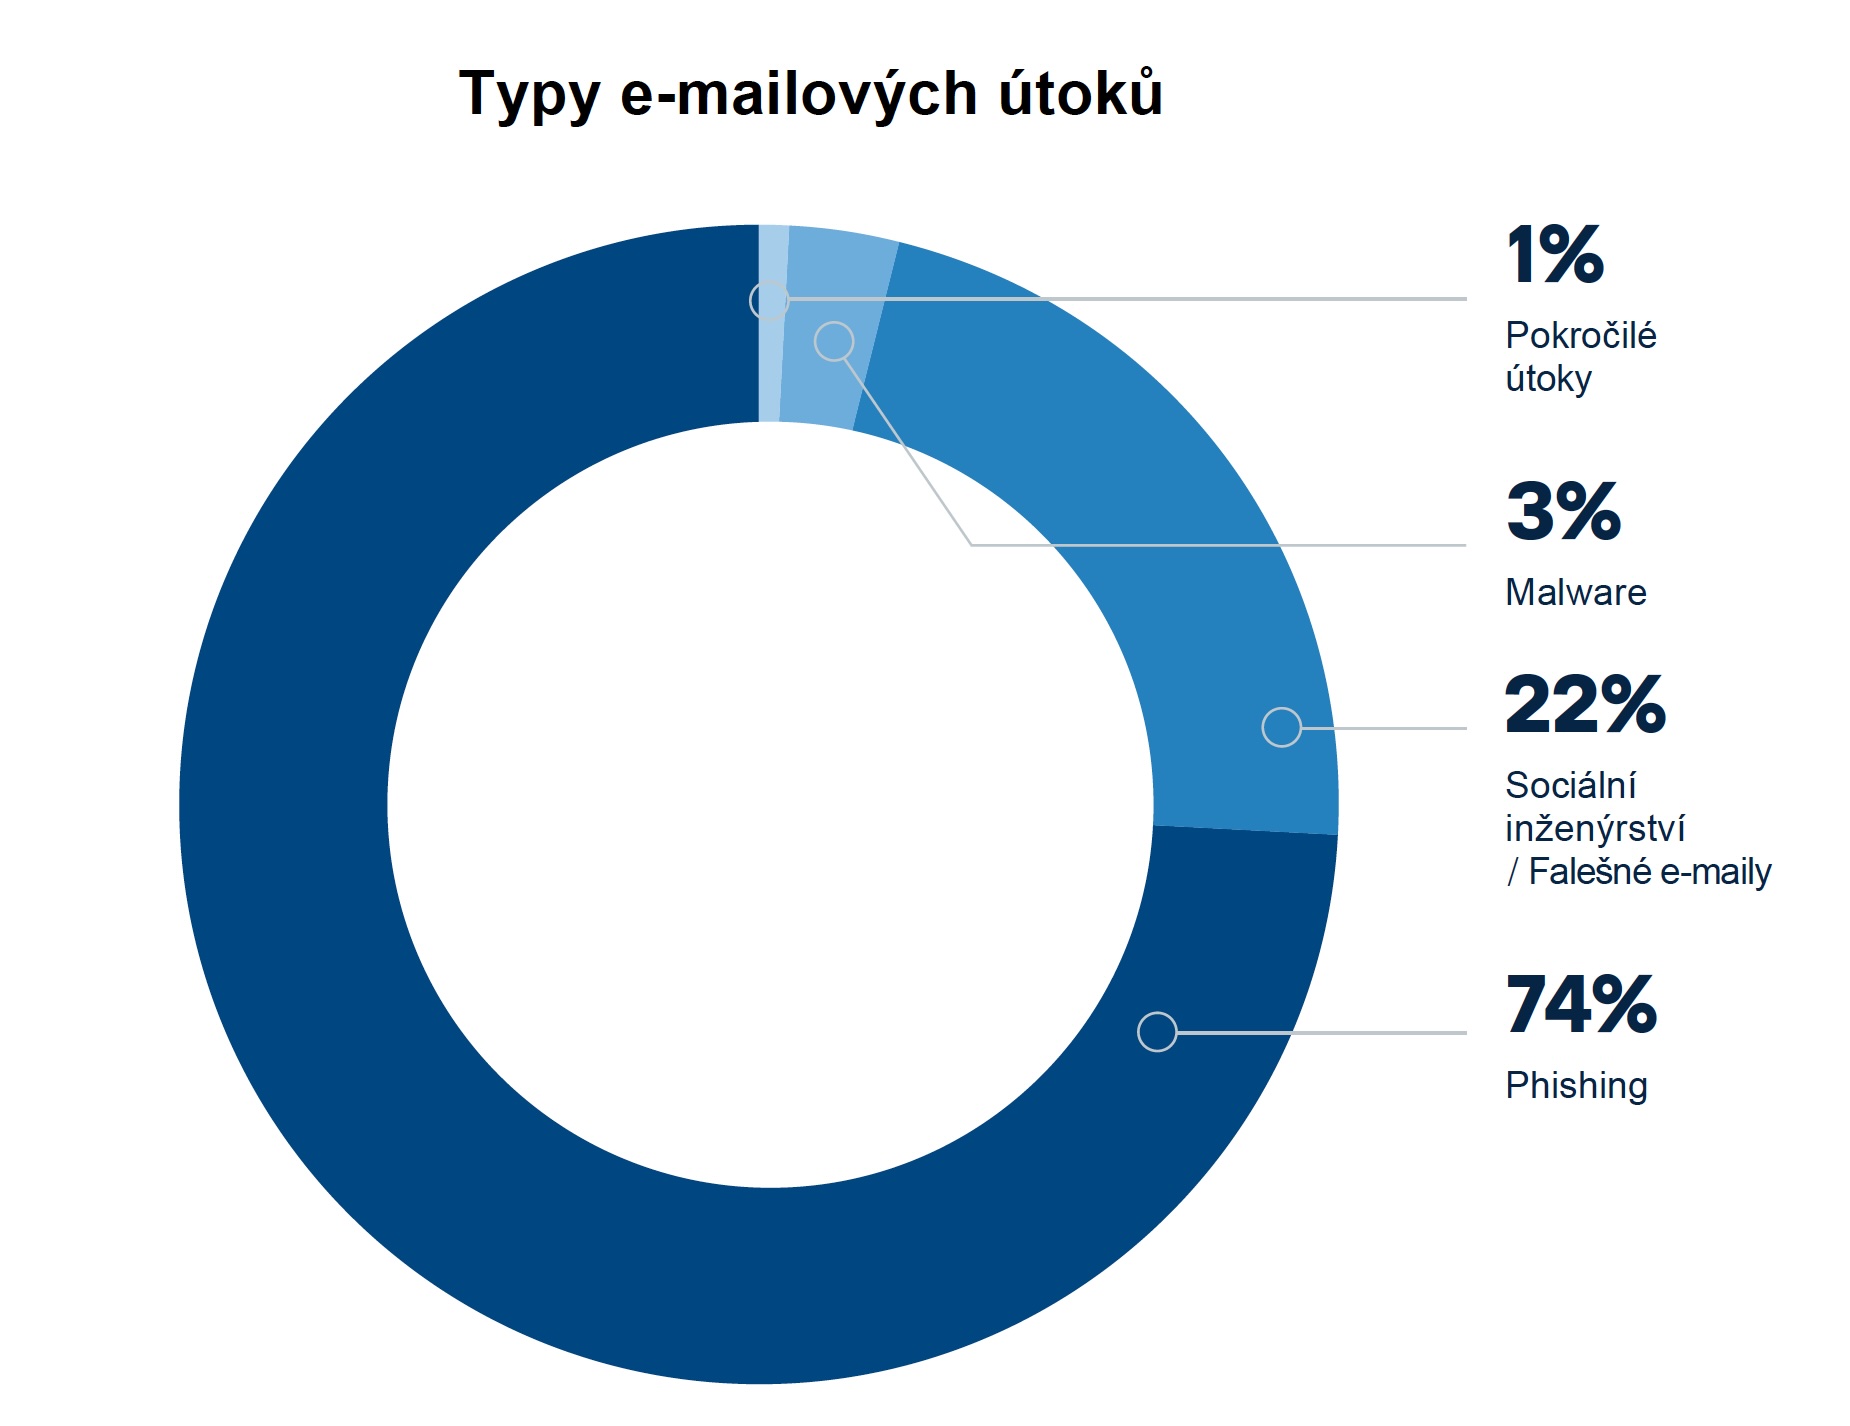
- Zo všetkých typov e-mailových útokov je dominantný phishing so 74 % podielom.
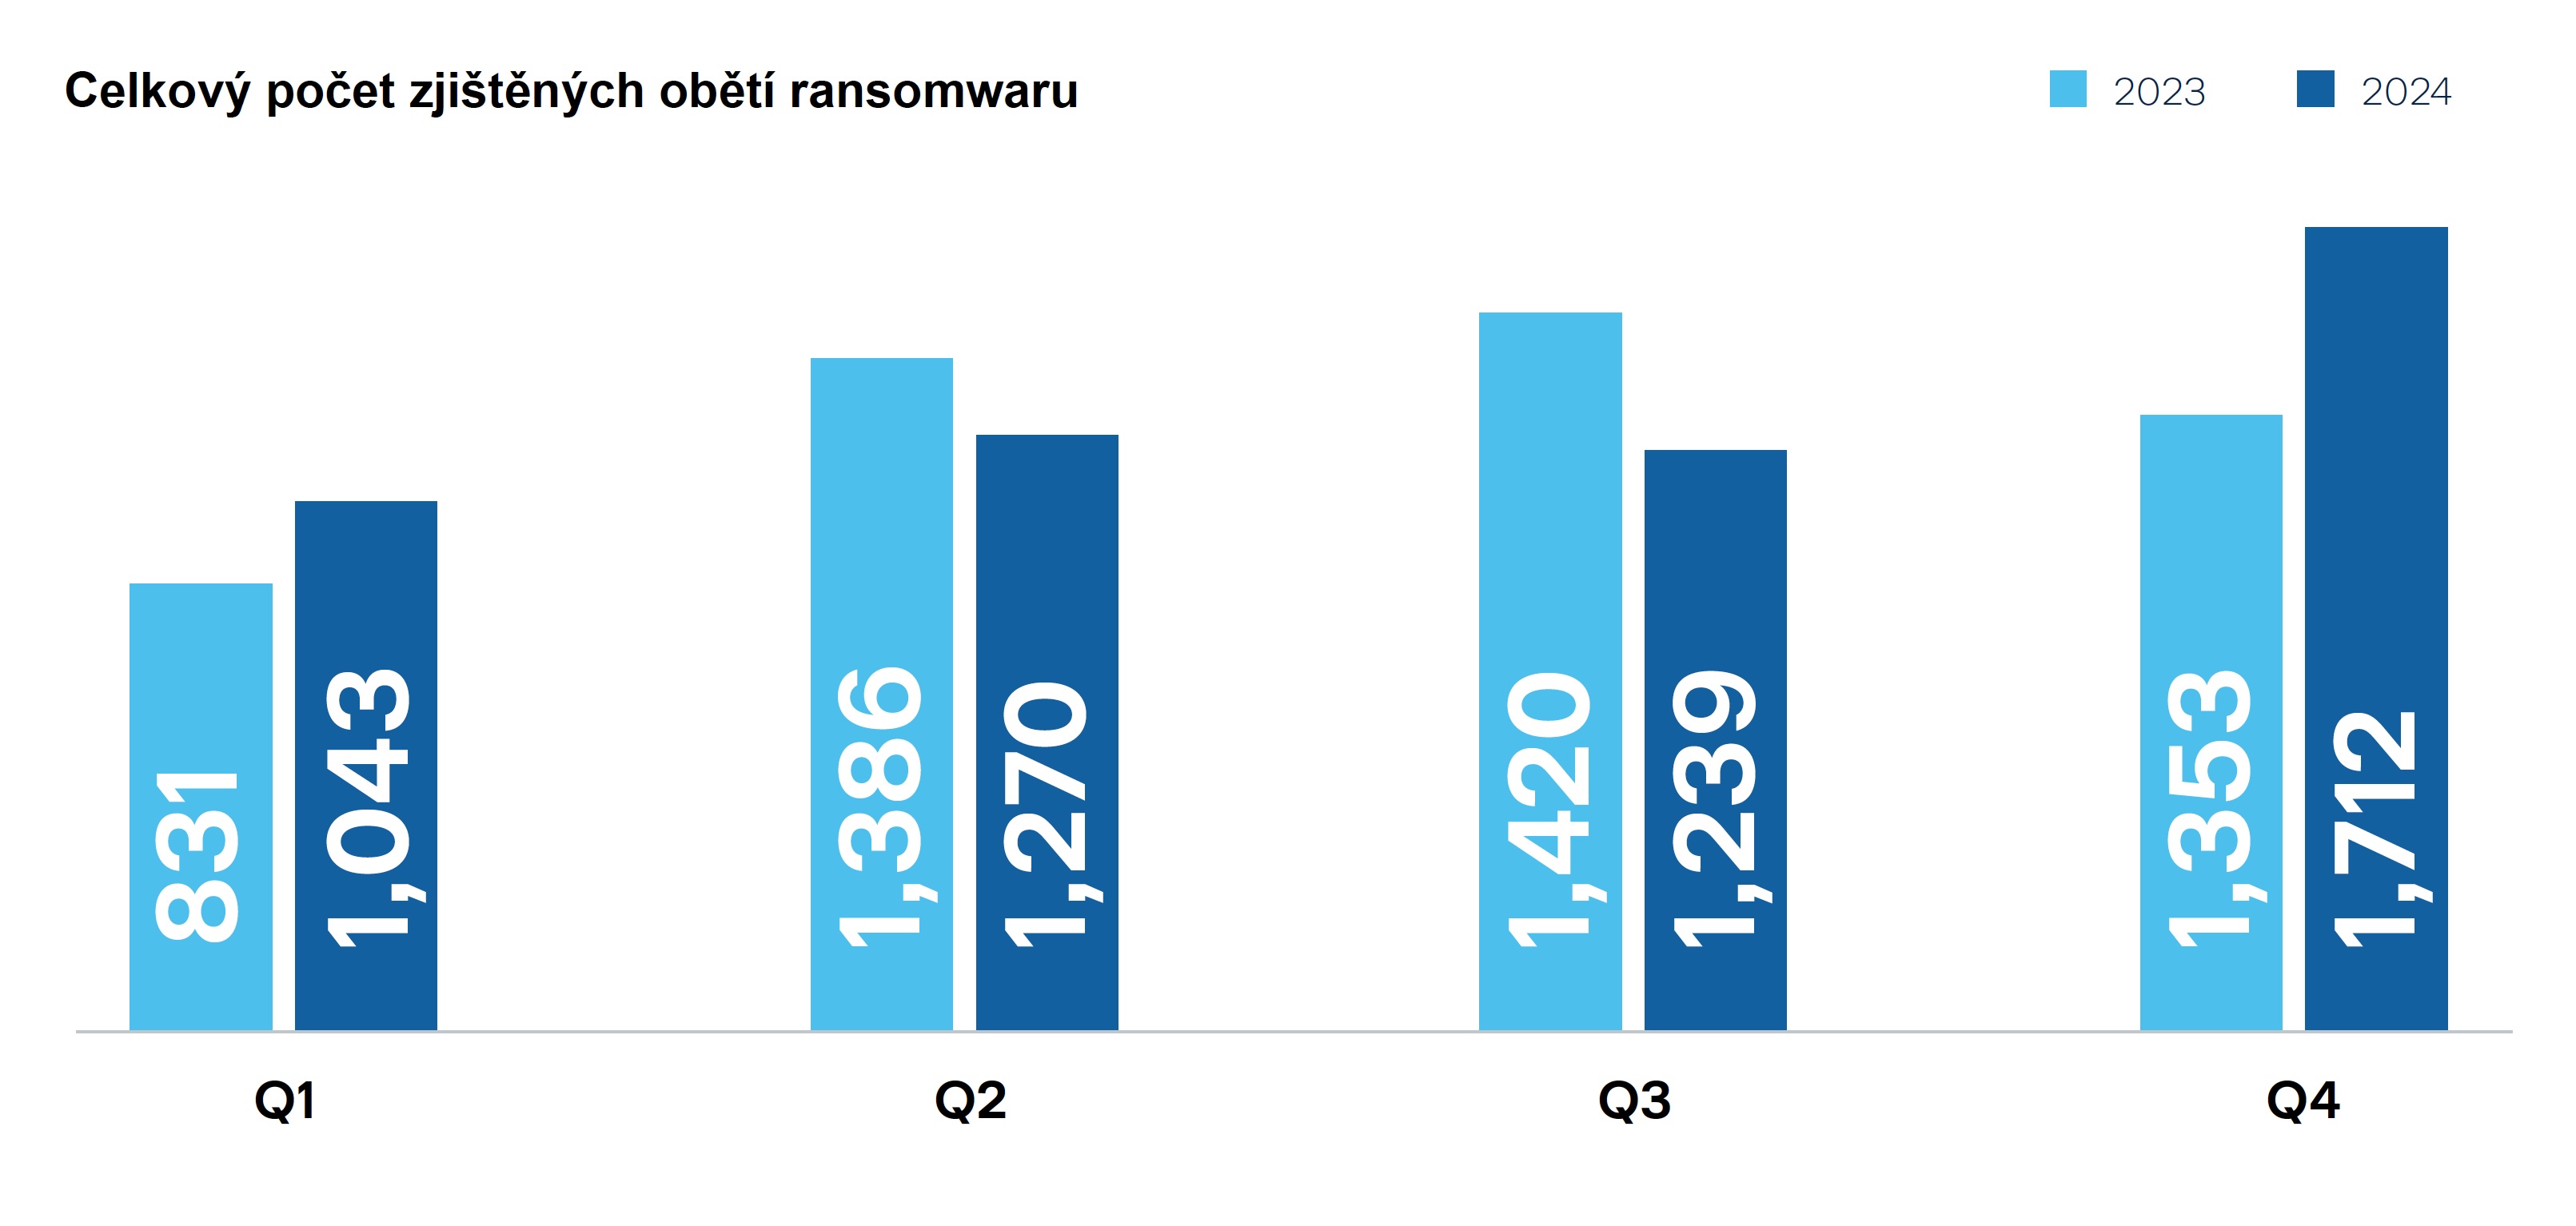
- V roku 2024 došlo k 5 % nárastu ransomvérových útokov (bolo nahlásených 1 712 prípadov napadnutia ransomvérom), pričom mnohé z nich boli zamerané konkrétne na poskytovateľov MSP a kritické odvetvia, ako sú doprava, zdravotníctvo a výroba.
- Acronis zablokoval vo 4. štvrťroku 2024 viac ako 48 miliónov škodlivých URL adries na koncových bodoch, čo predstavuje 7 % nárast oproti 3. štvrťroku 2024.
- V roku 2024 útočníci využívali personalizované taktiky a stratégie riadené umelou inteligenciou, aby zneužili zraniteľnosti a požadovali vyššie výkupné. Tento trend odráža posun k sofistikovanejším útokom veľkého rozsahu, ktorých cieľom je maximalizovať dopady útokov a finančný zisk.
Snímka obrazovky
„Správa o kybernetických hrozbách od našej divízie Acronis Threat Research Unit slúži ako polročná aktualizácia stavu kybernetických rizík a ponúka dôležité informácie o najnovších trendoch v oblasti útokov a zraniteľností,“ povedal Gerald Beuchelt, CISO v spoločnosti Acronis. „Aktuálne vydanie upozorňuje na znepokojujúci nárast útokov generovaných umelou inteligenciou a rastúcu sofistikovanosť ransomvérových kampaní. Analýzou trendov z prvej polovice roka 2024 a poskytnutím realizovateľných odporúčaní správa umožňuje organizáciám, poskytovateľom MSP a celému odvetviu kybernetickej bezpečnosti aktívne posilňovať svoju obranu a udržať si tak odstup od najpálčivejších rizík súčasnosti.“
Pre viac informácií si stiahnite kópiu celej správy Acronis H2 2024 Cyberthreats Report tu: https://www.acronis.com/en-us/resource-center/resource/acronis-cyberthreats-report-h2-2024.
Ak sa chcete o správe a jej zisteniach dozvedieť viac, navštívte blog spoločnosti Acronis tu: https://www.acronis.com/en-us/blog/posts/acronis-cyberthreats-h2-2024-report-ransomware-and-ai-are-a-dangerous-combination/.
Autor článku: Redakcia ZEBR.ai






