

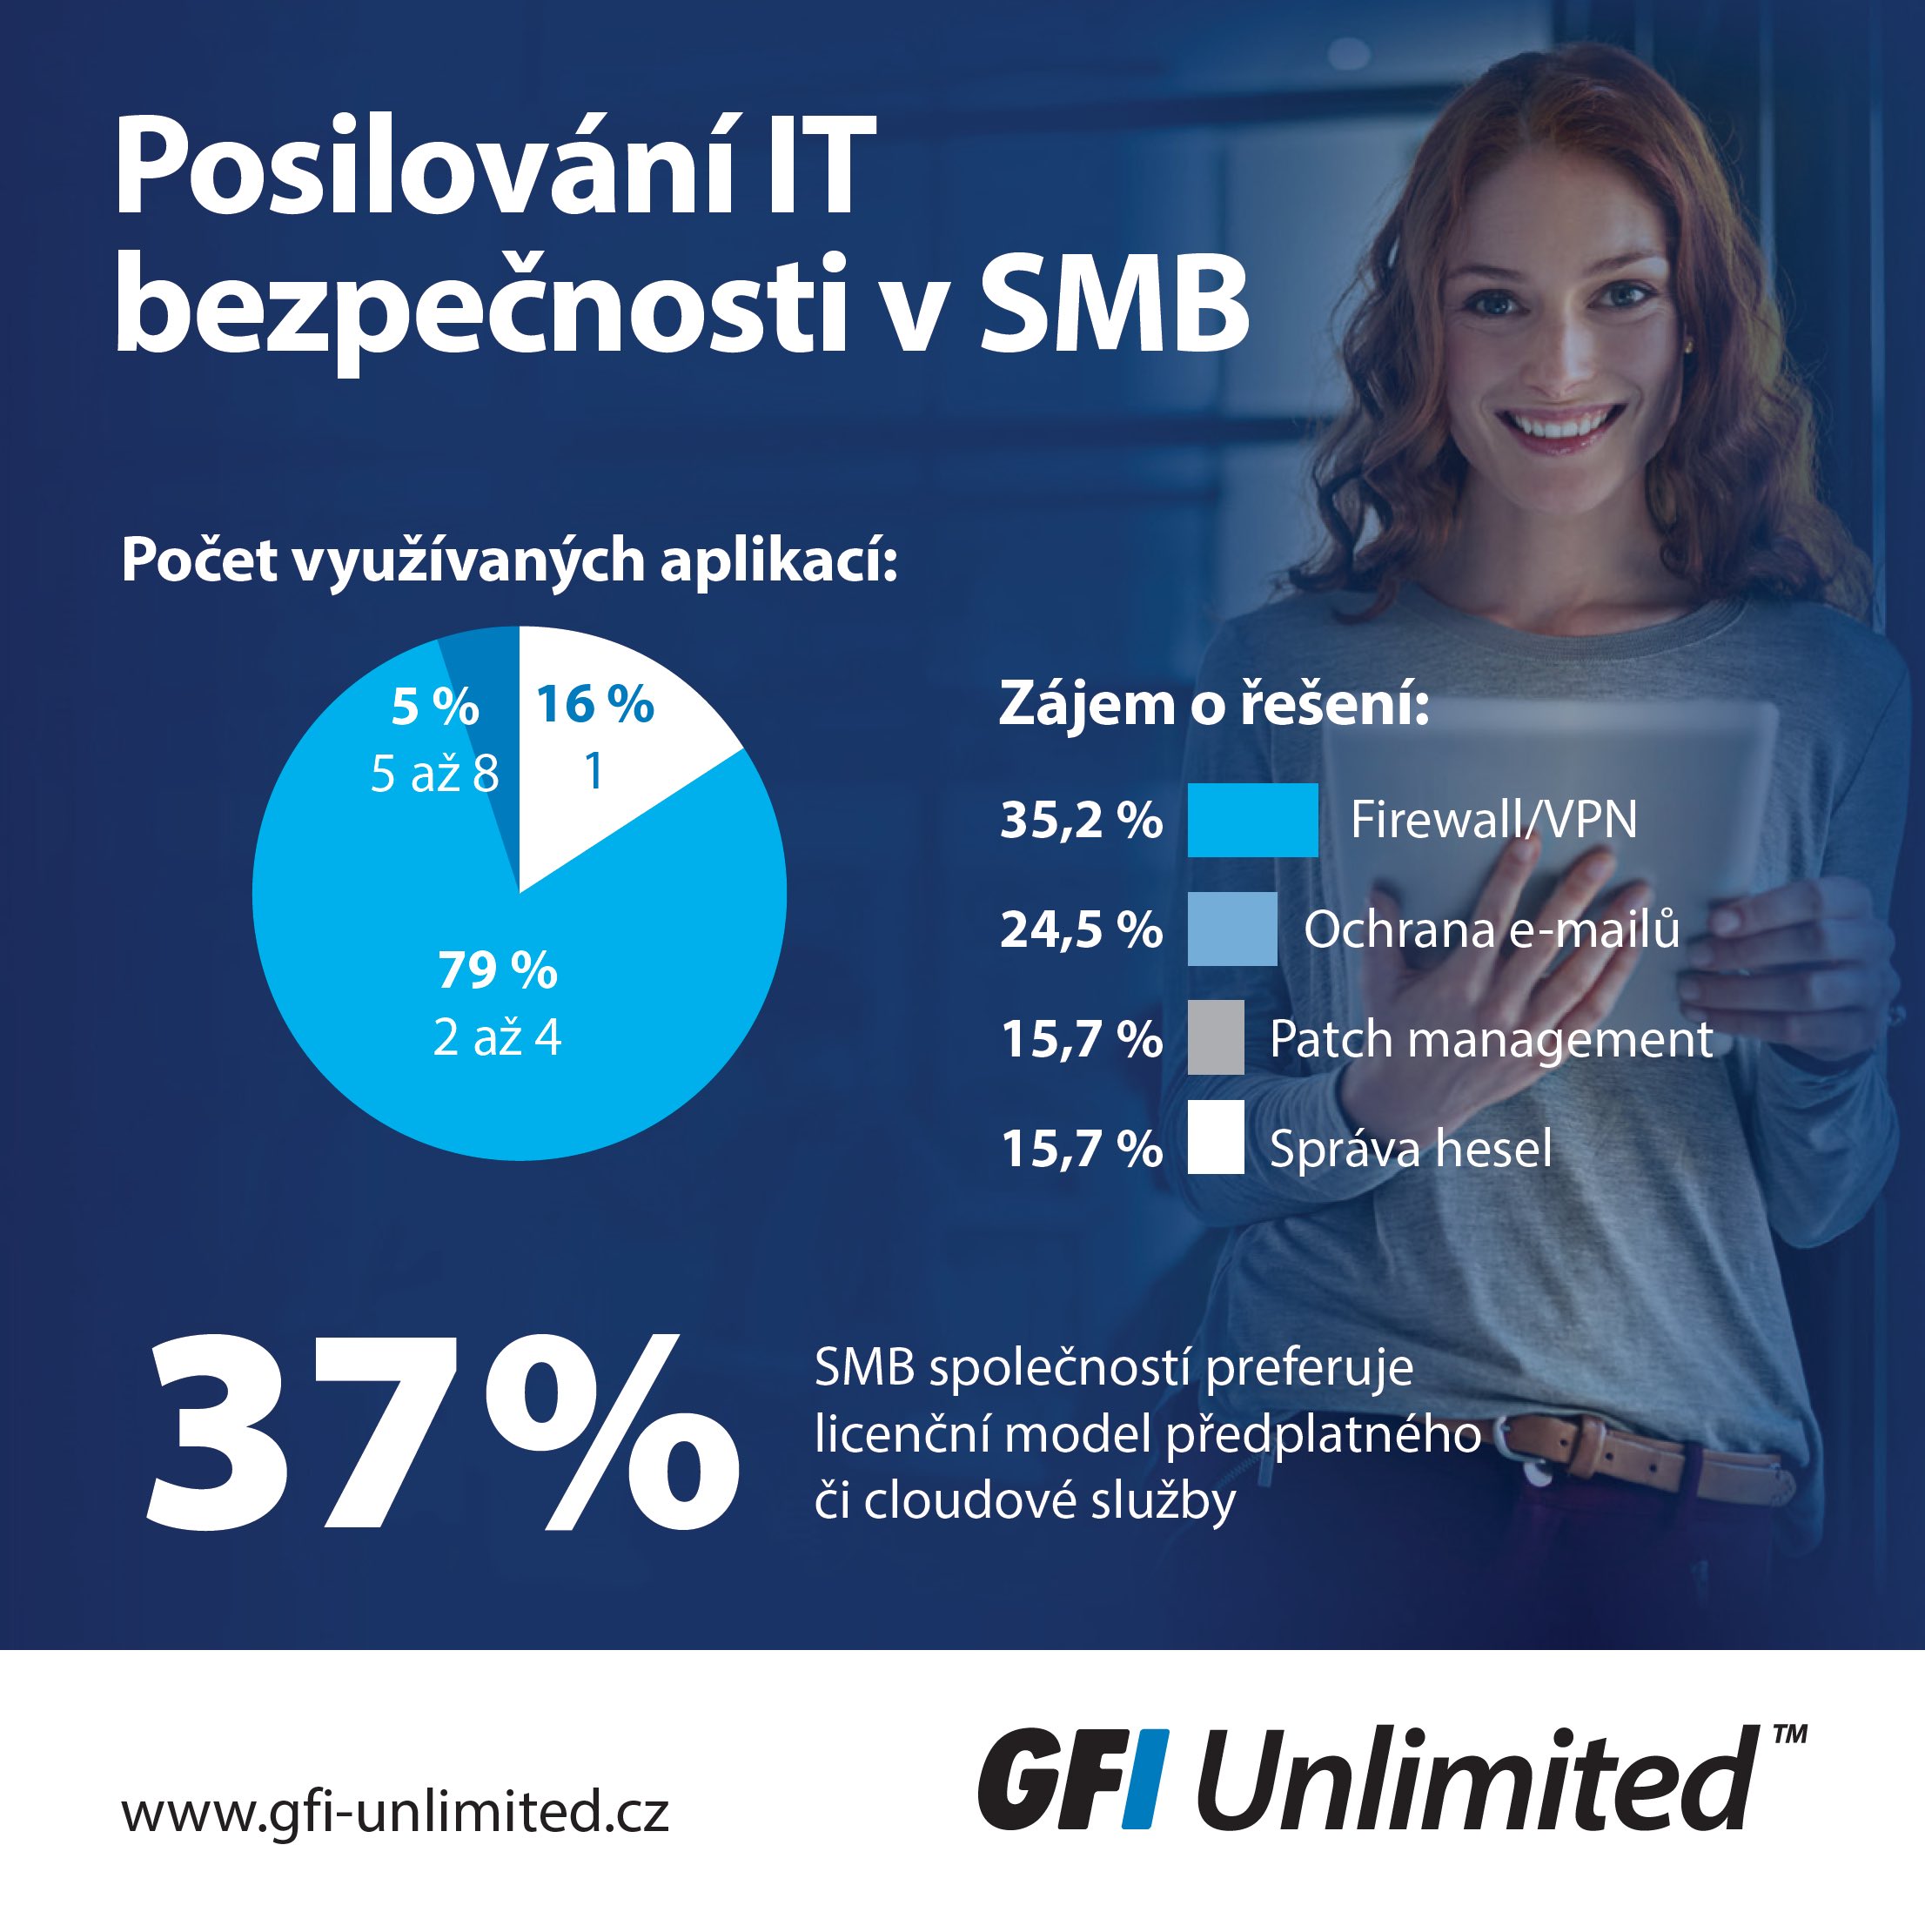
Prema istraživanju, SMB kompanije u proseku koriste 2–4 bezbednosne aplikacije
PRAG, 21. marta 2022. – Kompanija GFI Software, dobavljač rešenja za bezbednost u poslovnim mrežama, saopštila je da su, prema njenom istraživanju sprovedenom među partnerima u Češkoj Republici i Slovačkoj, lokalne kompanije tokom protekle godine najviše ojačale svoju IT bezbednost u oblastima firewall/VPN mreža, zaštite e-pošte i softverskih ranjivosti. Istraživanje je sprovedeno u februaru 2022. među prodavcima kompanije ZEBRA SYSTEMS, distributera rešenja GFI Software u Češkoj Republici, Slovačkoj i jugoistočnoj Evropi.
Ispitanici, koji isporučuju rešenja prvenstveno segmentu malih i srednjih kompanija (SMB), takođe su naveli da njihovi kupci najčešće koriste 2 do 4 bezbednosne aplikacije. I dalje preovlađuje interesovanje za trajne licence, iako je vidljiv jasan pomak ka modelu pretplate i cloud uslugama. Glavni razlog za preferiranje trajnog modela jeste ušteda troškova softvera, dok su ključni nedostaci dugoročno izostanak ažuriranja i postepeno zastarevanje sistema.
Među najzanimljivijim statistikama istraživanja su:
- Kompanije su tokom protekle godine najčešće unapređivale rešenja za firewall/VPN (35,2 %), zaštitu e-pošte (24,5 %), upravljanje zakrpama (15,7 %) i upravljanje lozinkama (15,7 %).
- 79 % SMB kompanija koristi u proseku 2–4 zasebne aplikacije za IT bezbednost, samo jednu koristi 16 %, a 5–8 rešenja koristi 5 %.
- Trajne softverske licence preferira 59,8 % kompanija, model pretplate koristi 23,5 %, a cloud usluge 13,7 % kompanija. Preostalih 3 % preferira open source.
- Faksiranje koristi nešto manje od 7 % preduzeća, pre svega većih organizacija, i to isključivo u obliku digitalnog faksiranja ili faksiranja kao usluge.
„Češke i slovačke kompanije reaguju na nove pretnje jačanjem zaštite svoje ključne infrastrukture“, rekla je Marie Baranová, menadžerka prodaje za rešenja GFI Software u Češkoj Republici i Slovačkoj u kompaniji ZEBRA SYSTEMS. „Međutim, istraživanje je takođe pokazalo da se veliki deo kompanija i dalje oslanja na rešenja bez kontinuiranog održavanja, što može biti prilično opasno u situaciji kada novi rizici nastaju veoma brzo i zahtevaju ažuriranje bezbednosnih alata.“
Autor članka: Redakcija ZEBR.ai



