

Ovogodišnje bezbednosne pretnje naterale su MSP pružaoce da prošire svoju ponudu uslugama sajber bezbednosti
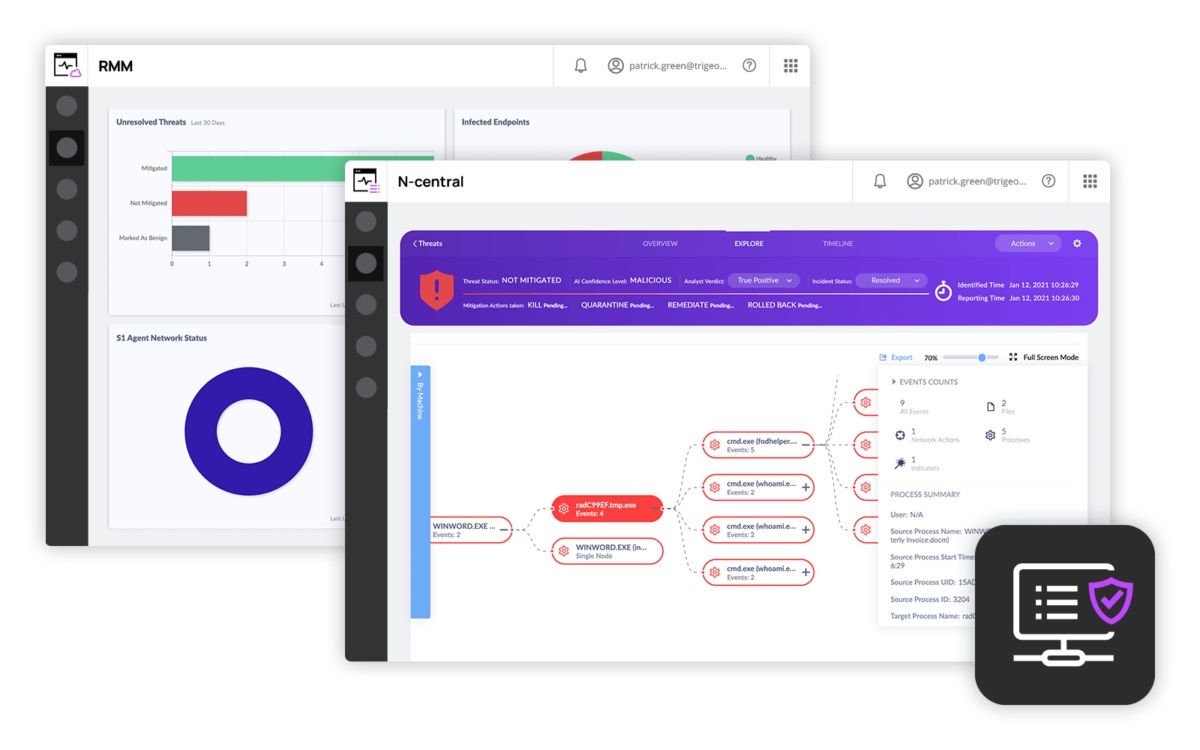
PRAG, 29. novembra 2021. – ZEBRA SYSTEMS, distributer N-able rešenja na češkom i slovačkom tržištu, naveo je da su rastući rizici u oblasti sajber bezbednosti tokom 2021. godine naveli pružaoce MSP usluga da značajno prošire svoju ponudu uslugama IT bezbednosti. S obzirom na obim pretnji, pružaoci tradicionalnih upravljanih usluga (MSP) tako postepeno postaju pružaoci upravljanih bezbednosnih usluga (MSSP).
Kompanija N-able, pružalac alata za MSP, zabeležila je u 2021. godini sledeće glavne trendove sajber pretnji:
- Dok su ranije napadači šifrovali podatke i ucenjivali, ove godine je ova taktika dodatno „obogaćena“ pretnjom objavljivanja osetljivih podataka. Time povećavaju pritisak na pogođene organizacije, koje radije plaćaju otkupninu nego kaznu za kršenje GDPR-a i gubitak ugleda.
- Proširenje vektora napada. E-pošta i dalje ostaje glavni vektor napada, ali se zbog velikog broja zaposlenih koji rade na daljinu nivo napada preko RDP protokola značajno povećao tokom poslednje dve godine.
- Napadi bez datoteka. Sve češće dolazi do takozvanih „napada bez datoteka“, koji rade u sistemskoj memoriji i ne menjaju datoteke kao što to čini malver. To otežava otkrivanje tradicionalnim antivirusima, koji se zasnivaju na skeniranju datoteka i otkrivanju infekcija.
- Napadi na MSP. U poslednje vreme raste broj takozvanih napada na „lanac snabdevanja“, koji se sastoje od napada na pružaoce IT usluga i sticanja pristupa podacima velikog broja krajnjih korisnika. Za napadače je to mnogo efikasnija metoda od napada na pojedinačne organizacije, a za MSP pružaoce to znači potrebu da bolje obezbede sopstvenu infrastrukturu, bilo interno ili eksterno.
„Usluge tradicionalnog daljinskog nadzora i upravljanja u današnjem svetu predstavljaju nužan, ali ne i dovoljan uslov“, rekao je Ondřej Šabata, Sales Engineer za N-able rešenja u kompaniji ZEBRA SYSTEMS. „Trenutni nivo sajber pretnji zahteva primenu širokog spektra alata IT bezbednosti kako bi se pokrili svi novi vektori i metode sajber napadača. Od MSP pružalaca se danas zahteva mnogo aktivnija uloga u upravljanju i zaštiti IT infrastruktura njihovih klijenata.“
ZEBRA SYSTEMS zajedno sa N-able nudi MSP pružaocima povoljnu nabavku alata IT bezbednosti kako bi mogli odmah da prošire svoju ponudu uslugama IT bezbednosti. Više informacija o posebnoj ponudi N-able bezbednosnih alata za MSP partnere, uključujući zaštitu krajnjih tačaka, upravljanje lozinkama, pravljenje rezervnih kopija i ostalo, dostupno je na: https://www.zebra.cz/n-able-crack-the-msp-code/. Snimak vebinara o N-able bezbednosnim alatima dostupan je na https://www.youtube.com/watch?v=TX5eEskNI_g.
Autor članka: Redakcija ZEBR.ai



