

Mit der wachsenden Zahl von Anwendungen und Mobilgeräten steigen auch die Anfälligkeit von Unternehmensnetzwerken und die Risiken von Cyberangriffen
PRAG, 10. Oktober 2019 – Das Unternehmen GFI Software, Anbieter von Sicherheitslösungen für Unternehmensnetzwerke, erklärte, dass die steigende Zahl von Anwendungen, Dienstprogrammen und Mobilgeräten die Anfälligkeit von Unternehmensnetzwerken und damit auch die Risiken potenzieller Angriffe erhöht. Für die Einrichtung eines effektiven Systems zur Verwaltung von Software-Updates müssen zahlreiche Punkte erfüllt werden, die es ermöglichen, die Sicherheit der Unternehmens-IT zu erhöhen, Angriffsrisiken zu senken und zugleich die strengen Anforderungen verschiedenster regulatorischer Vorgaben zu erfüllen.
Die Einrichtung eines funktionierenden Systems wird immer dringlicher, da beispielsweise im vergangenen Jahr die Zahl der Software-Schwachstellen erneut zunahm – sowohl bei Betriebssystemen als auch bei Desktop- und mobilen Anwendungen. Im vergangenen Jahr wurden insgesamt 16 555 Schwachstellen registriert, also 12,5 % mehr als 2017, als 14 714 Schwachstellen festgestellt wurden. Die meisten neuen Schwachstellen wurden in den Betriebssystemen Debian Linux, Google Android, Ubuntu Linux und in der Qualcomm-Firmware registriert, bei den Anwendungen hingegen in Mozilla Firefox und Adobe Acrobat Reader.
6 Schritte zu einem effektiven Update-Management nach den Erfahrungen von GFI Software umfassen:
- Regeln für das Software-Patching (Patch-Management) in der Organisation festlegen – dazu gehören die Festlegung des Patch-Umfangs, von Terminen und Ausnahmen sowie die Verwaltung eines aktuellen Bestandsverzeichnisses der Assets.
- Die Verantwortung für die Identifizierung von Patches und deren Verteilung innerhalb der Organisation festlegen – dies bedeutet, ein Team oder eine Person zu bestimmen, das bzw. die für Risikomanagement, Schwachstellenbewertung, Patch-Tests und deren Installation verantwortlich ist.
- Die Installation von Updates überprüfen und Probleme beheben – Ein effektives Update-Management berücksichtigt auch die Überprüfung, die die Funktionsfähigkeit der Patches nach der Installation sicherstellt, sowie die Behebung möglicher Probleme.
- So weit wie möglich automatisieren – Die manuelle Anwendung von Patches ist langfristig nicht nachhaltig; der Weg zu einem effektiven Management ist die automatisierte, möglichst mehrstufige Bereitstellung von Updates.
- Eine Datenbank für Korrekturmaßnahmen erstellen – Eine Datenbank mit Risiken, Korrekturmaßnahmen und Ausnahmen vom Patchen hilft, den Überblick und die Kontrolle über die Prozesse des Update-Managements zu behalten.
- Die Effektivität des Update-Management-Systems überwachen – Die Leistung des Systems kann durch die fortlaufende Bewertung beispielsweise des Reifegrads des Patch-Management-Systems, der Kosten für Einführung und Betrieb des Systems sowie der Einhaltung regulatorischer Anforderungen gemessen werden.
„Ein effektives Update-Management ist ein zentraler Bestandteil jeder Cybersicherheitsstrategie“, sagte Zdeněk Bínek, verantwortlich für den Vertrieb von GFI Software in Tschechien und der Slowakei. „Ein auf technischen Werkzeugen basierendes Update-System, das die Automatisierung von Patch-Prozessen ermöglicht, bringt mehr Sicherheit, höhere Mitarbeiterproduktivität, eine bessere Funktion der IT-Infrastruktur, eine höhere Übereinstimmung mit regulatorischen Anforderungen und letztlich auch niedrigere Kosten.“
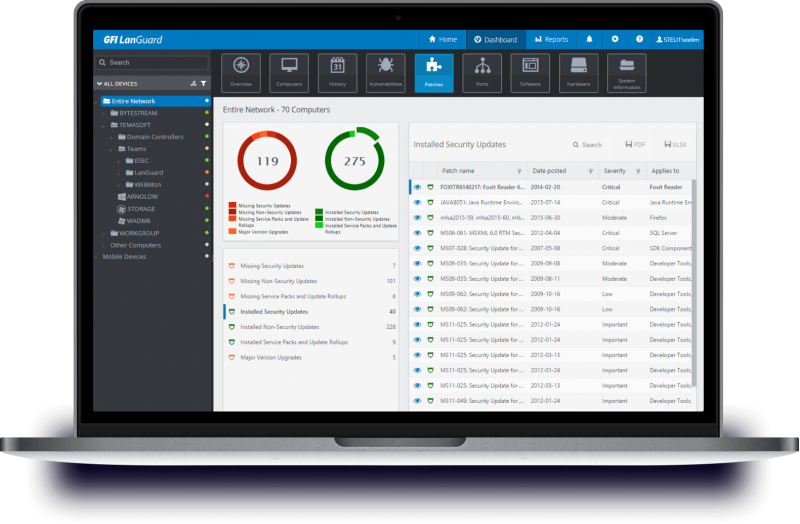
GFI Software bietet Organisationen das Tool GFI LanGuard, das automatisiertes Update-Management, das Scannen nach Schwachstellen auf Computern und Mobilgeräten sowie Netzwerk- und Software-Audits ermöglicht. Zur Erhöhung der Sicherheit können Bestandslisten der Ressourcen jedes Geräts im Netzwerk einschließlich Tablets und Smartphones erstellt werden. GFI LanGuard ist auch Teil des Lizenzmodells GFI Unlimited, das die Nutzung von bis zu 10 Produkten von GFI Software zu einem preisgünstigen einheitlichen Abonnement ermöglicht.
Artikelautor: ZEBR.ai-Redaktion



