

Con el aumento del número de aplicaciones y dispositivos móviles, también crecen la vulnerabilidad de las redes empresariales y los riesgos de ciberataques
PRAGA, 10 de octubre de 2019 – La empresa GFI Software, proveedor de soluciones de seguridad para redes empresariales, indicó que el creciente número de aplicaciones, utilidades y dispositivos móviles aumenta la vulnerabilidad de las redes corporativas y, con ello, los riesgos de posibles ataques. Para crear un sistema eficaz de gestión de actualizaciones de software es necesario cumplir una serie de puntos que permitan aumentar la seguridad de las TI corporativas, reducir los riesgos de ataques y, al mismo tiempo, cumplir los estrictos requisitos de diversas normativas regulatorias.
La creación de un sistema funcional es cada vez más urgente, ya que, por ejemplo, el año pasado volvió a aumentar el número de vulnerabilidades de software, tanto en sistemas operativos como en aplicaciones de escritorio y móviles. El año pasado se registraron un total de 16 555 vulnerabilidades, es decir, un 12,5 % más que en 2017, cuando se detectaron 14 714 vulnerabilidades. El mayor número de nuevas vulnerabilidades se registró en los sistemas operativos Debian Linux, Google Android, Ubuntu Linux y en el firmware de Qualcomm; entre las aplicaciones, en Mozilla Firefox y Adobe Acrobat Reader.
Los 6 pasos para una gestión eficaz de las actualizaciones según la experiencia de GFI Software incluyen:
- Establecer reglas para la gestión de parches de software (patch management) en la organización – incluye definir el alcance de la aplicación de parches, los plazos y las excepciones, así como gestionar un inventario actualizado de activos.
- Definir la responsabilidad de identificar los parches y distribuirlos dentro de la organización – implica establecer un equipo o una persona responsable de la gestión de riesgos, la evaluación de vulnerabilidades, las pruebas de parches y su instalación.
- Verificar las instalaciones de actualizaciones y resolver incidencias – Una gestión eficaz de actualizaciones también contempla la verificación, que garantiza el funcionamiento de los parches tras su instalación, y la resolución de posibles incidencias.
- Automatizar en la mayor medida posible – La aplicación manual de parches no es un procedimiento sostenible a largo plazo; el camino hacia una gestión eficaz consiste en la aplicación automatizada de actualizaciones, preferiblemente en varias fases.
- Crear una base de datos de medidas correctivas – Una base de datos de riesgos, medidas correctivas y excepciones en la aplicación de parches ayudará a mantener una visión general y el control sobre los procesos de gestión de actualizaciones.
- Controlar la eficacia del sistema de gestión de actualizaciones – El rendimiento del sistema puede medirse mediante la evaluación continua, por ejemplo, de la madurez del sistema de gestión de parches, los costes de implantación y funcionamiento del sistema, y el cumplimiento de los requisitos regulatorios.
«La gestión eficaz de las actualizaciones es una parte clave de toda estrategia de ciberseguridad», afirmó Zdeněk Bínek, responsable de ventas de GFI Software en la República Checa y Eslovaquia. «Un sistema de actualizaciones basado en herramientas técnicas que permiten automatizar los procesos de aplicación de parches aporta mayor seguridad, mayor productividad de los empleados, un mejor funcionamiento de la infraestructura de TI, mayor cumplimiento de los requisitos regulatorios y, en consecuencia, también menores costes».
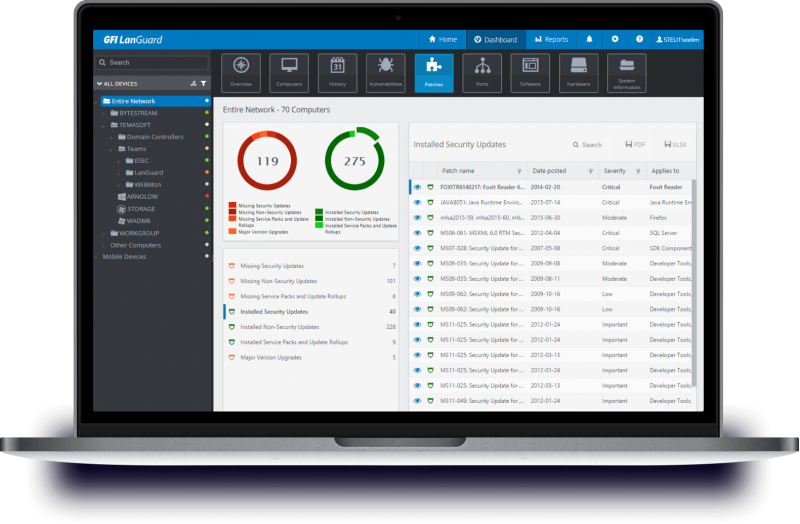
GFI Software ofrece a las organizaciones la herramienta GFI LanGuard, que proporciona gestión automatizada de actualizaciones, análisis de vulnerabilidades en ordenadores y dispositivos móviles, y auditoría de red y software. Para aumentar la seguridad, permite crear un inventario de los recursos de cada dispositivo de la red, incluidas tabletas y teléfonos inteligentes. GFI LanGuard también forma parte del modelo de licencias GFI Unlimited que permite utilizar hasta 10 productos de GFI Software mediante una suscripción única y económica.
Autor del artículo: Redacción ZEBR.ai



