

Sa rastom broja aplikacija i mobilnih uređaja raste i ranjivost mreža kompanija i rizik od sajber napada
PRAG, 10. oktobra 2019. – Kompanija GFI Software, dobavljač rešenja za bezbednost u poslovnim mrežama, navela je da rastući broj aplikacija, uslužnih programa i mobilnih uređaja povećava ranjivost mreža kompanija, a samim tim i rizik od potencijalnih napada. Za uspostavljanje efikasnog sistema upravljanja softverskim ažuriranjima potrebno je ispuniti niz tačaka koje će omogućiti povećanje bezbednosti poslovnog IT-a, smanjenje rizika od napada i istovremeno ispunjavanje strogih zahteva različitih regulatornih propisa.
Uspostavljanje funkcionalnog sistema postaje sve hitnije, jer je, na primer, prošle godine ponovo došlo do porasta softverskih ranjivosti, kako kod operativnih sistema, tako i kod desktop i mobilnih aplikacija. Prošle godine je ukupno zabeleženo 16 555 ranjivosti, odnosno 12,5 % više nego 2017. godine, kada je utvrđeno 14 714 ranjivosti. Najviše novih ranjivosti registrovano je u operativnim sistemima Debian Linux, Google Android, Ubuntu Linux i firmveru Qualcomm, a među aplikacijama u Mozilla Firefox i Adobe Acrobat Reader.
6 koraka ka efikasnom upravljanju ažuriranjima prema iskustvu GFI Software obuhvata:
- Uspostaviti pravila za softversko zakrpljivanje (patch management) u organizaciji – obuhvata određivanje obima zakrpljivanja, rokova i izuzetaka, kao i upravljanje ažuriranim inventarom imovine.
- Odrediti odgovornost za identifikaciju zakrpa i njihovu distribuciju u organizaciji – podrazumeva određivanje tima ili osobe odgovorne za upravljanje rizicima, procenu ranjivosti, testiranje zakrpa i njihovu instalaciju.
- Proveravati instalacije ažuriranja i rešavati probleme – Efikasno upravljanje ažuriranjima ne zaboravlja ni na proveru koja obezbeđuje funkcionalnost zakrpa nakon instalacije, kao ni na rešavanje eventualnih problema.
- Automatizovati u što većoj meri – Ručna primena zakrpa dugoročno nije održiv postupak; put ka efikasnom upravljanju je automatizovana primena ažuriranja, po mogućnosti višefazna.
- Napraviti bazu korektivnih mera – Baza rizika, korektivnih mera i izuzetaka od zakrpljivanja pomoći će u održavanju pregleda i kontrole nad procesima upravljanja ažuriranjima.
- Kontrolisati efikasnost sistema za upravljanje ažuriranjima – Učinak sistema može se meriti kontinuiranom procenom, na primer zrelosti sistema za upravljanje zakrpljivanjem, troškova uvođenja i rada sistema, kao i usklađenosti sa regulatornim zahtevima.
„Efikasno upravljanje ažuriranjima ključni je deo svake strategije sajber bezbednosti“, rekao je Zdeněk Bínek, odgovoran za prodaju GFI Software u Češkoj i Slovačkoj. „Sistem ažuriranja zasnovan na tehničkim alatima koji omogućavaju automatizaciju procesa zakrpljivanja donosi veću bezbednost, veću produktivnost zaposlenih, bolje funkcionisanje IT infrastrukture, veću usklađenost sa regulatornim zahtevima i, na kraju, niže troškove.“
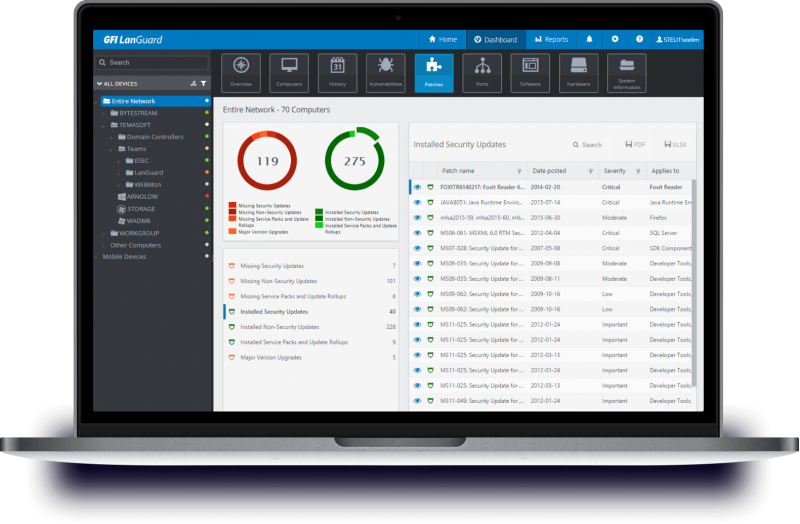
GFI Software organizacijama nudi alat GFI LanGuard, koji pruža automatizovano upravljanje ažuriranjima, skeniranje ranjivosti na računarima i mobilnim uređajima, kao i reviziju mreže i softvera. Za povećanje bezbednosti omogućava izradu popisa resursa svakog uređaja u mreži, uključujući tablete i pametne telefone. GFI LanGuard je takođe deo modela licenciranja GFI Unlimited koji omogućava korišćenje do 10 proizvoda GFI Software uz cenovno povoljnu, jedinstvenu pretplatu.
Autor članka: Redakcija ZEBR.ai






