

A legsebezhetőbb rendszerek az alkalmazások és a webböngészők
PRÁGA, 2025. június 24. – A sérülékenységek azonosítása és kijavítása közötti túl hosszú késedelem a legjelentősebb probléma, amellyel a cseh és szlovák vállalatok a szoftvermenedzsment területén szembesülnek. Ez derül ki a GFI Software, vállalati hálózatok biztonsági és felügyeleti megoldásainak szállítója által végzett felmérésből. A válaszadók közel kétharmada (62%) a kezeletlen alkalmazások és webböngészők felől érkező legtöbb fenyegetést észleli.
Globális adatok szerint a sérülékenység azonosítása és kihasználása közötti átlagos idő mindössze öt napra csökkent. Az IT-adminisztrátoroknak így jóval kevesebb idejük marad a szoftverjavítások előkészítésére. Ezt a problémát a cseh és szlovák IT-vezetők is megerősítik, akik a felismerés és a javítás közötti rövid időt tartják a szoftveres sérülékenységek kihasználását lehetővé tevő fő kockázatnak. Az ellene való hatékony védekezés a rendszerek frissítése közvetlenül a javítócsomagok kiadását követően. Tekintettel arra, hogy a végfelhasználóknál egyre több szoftver van telepítve, az automatizált javításkezelési eszközök is segítséget nyújtanak.
A felmérés főbb megállapításai:
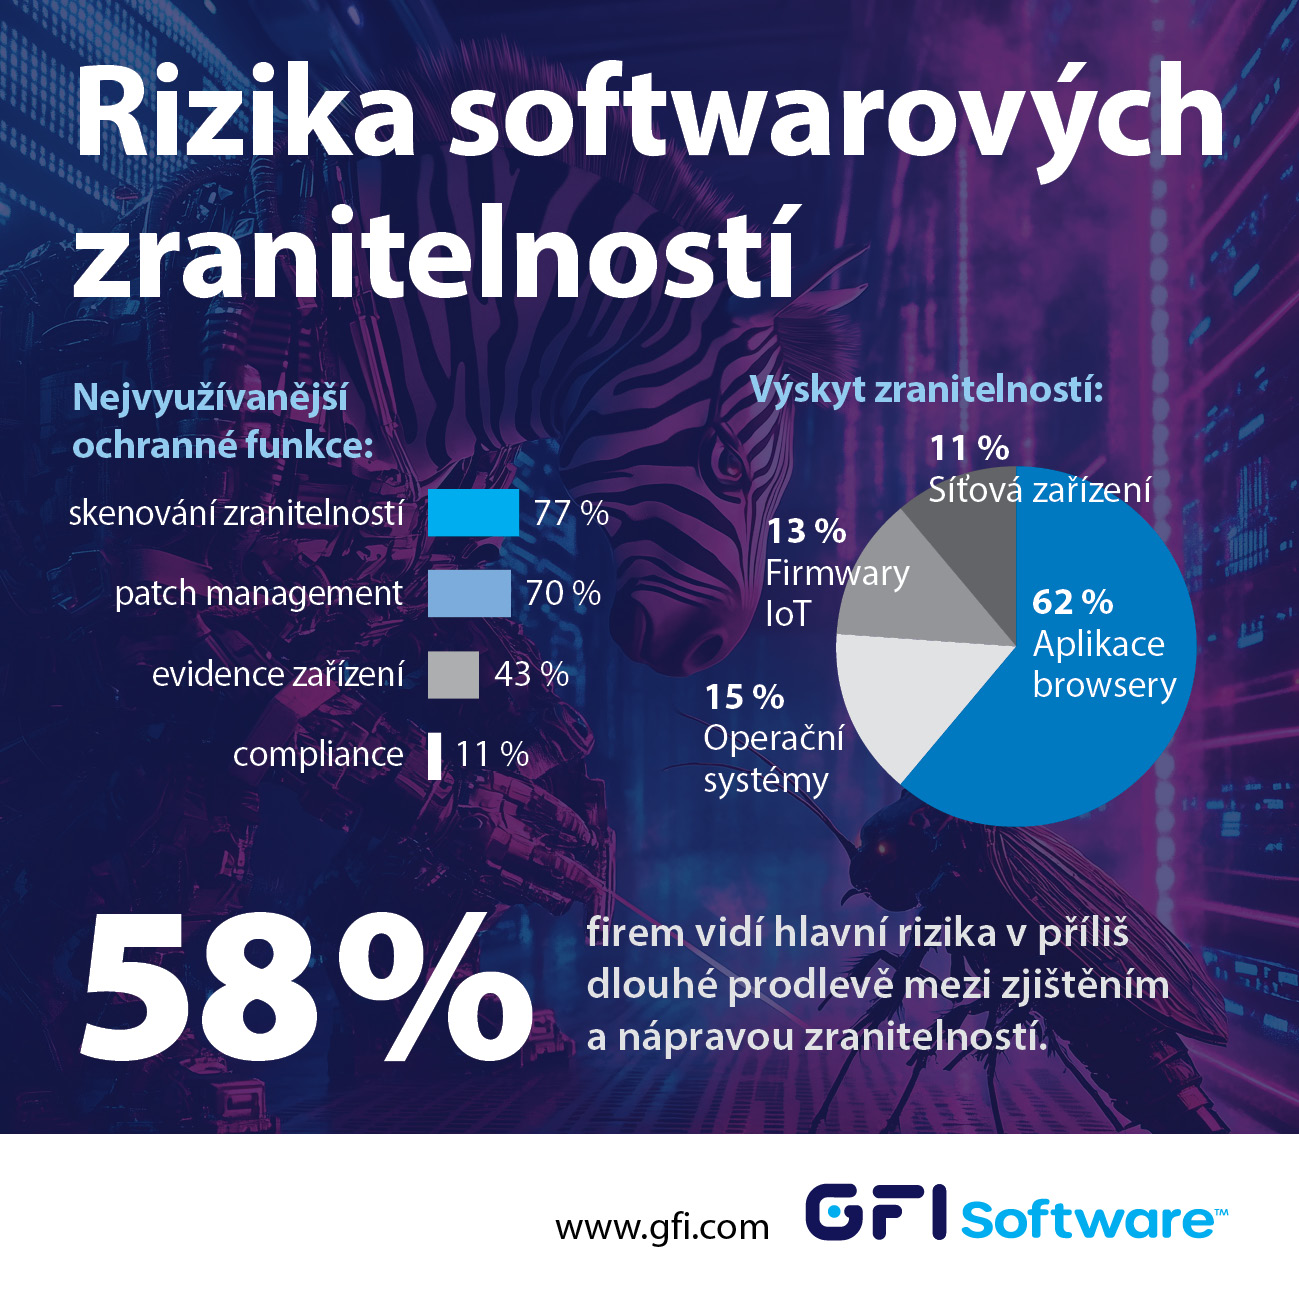
- A válaszadók a legtöbb sérülékenységet az alkalmazásokban és webböngészőkben (62%) észlelik, ezt követik az operációs rendszerek (15%), a firmware-/IoT-eszközök (13%) és a hálózati eszközök (11%).
- A megkérdezettek 58%-a a sérülékenységek azonosítása és kijavítása közötti hosszú késedelmet tekinti fő kockázatnak, 44% pedig azt, hogy a felhasználók figyelmen kívül hagyják a frissítési felszólításokat. Ugyanennyi válaszadó problémának látja a hálózaton lévő eszközök hiányos nyilvántartását, 38% pedig a manuális patch management folyamatokat.
- A speciális eszközök közül az IT-vezetők leggyakrabban sérülékenységvizsgálati funkciókat (77%), automatizált patch managementet (70%), valamint az eszközök és szoftvermegoldások nyilvántartását (43%) használják.
„Mivel általánosságban növekszik a szoftveres eszközöktől való függőség, a szervezeteknek több időt kell fordítaniuk azok sérülékenységeinek javítására. Ezek jelenleg a kibertámadások egyik leggyakrabban kihasznált módszerét jelentik” – kommentálja Michael Nebeský, a GFI Software megoldások értékesítési vezetője a ZEBRA SYSTEMS vállalatnál. „A sérülékenységvizsgálati és automatizált patch management eszközök ma már az eredményes kiberbiztonsági védelem elengedhetetlen feltételei. Ez a vállalati hálózat rendszereinek és eszközeinek pontos nyilvántartására is érvényes.”
Portfóliójában a GFI Software a GFI LanGuard megoldást kínálja, amely AI-képességeket használva automatizált frissítéskezelést biztosít Windows, MacOS és Linux rendszerekhez, sérülékenységvizsgálatot számítógépeken és mobileszközökön, valamint hálózati és szoftverauditot. A GFI LanGuard MSP verzióban lehetőséget nyújt az MSP-vállalatok számára, hogy ügyfeleiknek vállalati hálózatok szkennelésére szolgáló szolgáltatásokat nyújtsanak „Pay-Per-Scan” modellben, amit különösen az SMB-szegmens szervezetei értékelnek. Az idei évtől a GFI LanGuard a GFI AppManager felhőplatform része is.
A cikk szerzője: ZEBR.ai szerkesztőség






