Nejzranitelnějšími systémy jsou aplikace a webové prohlížeče
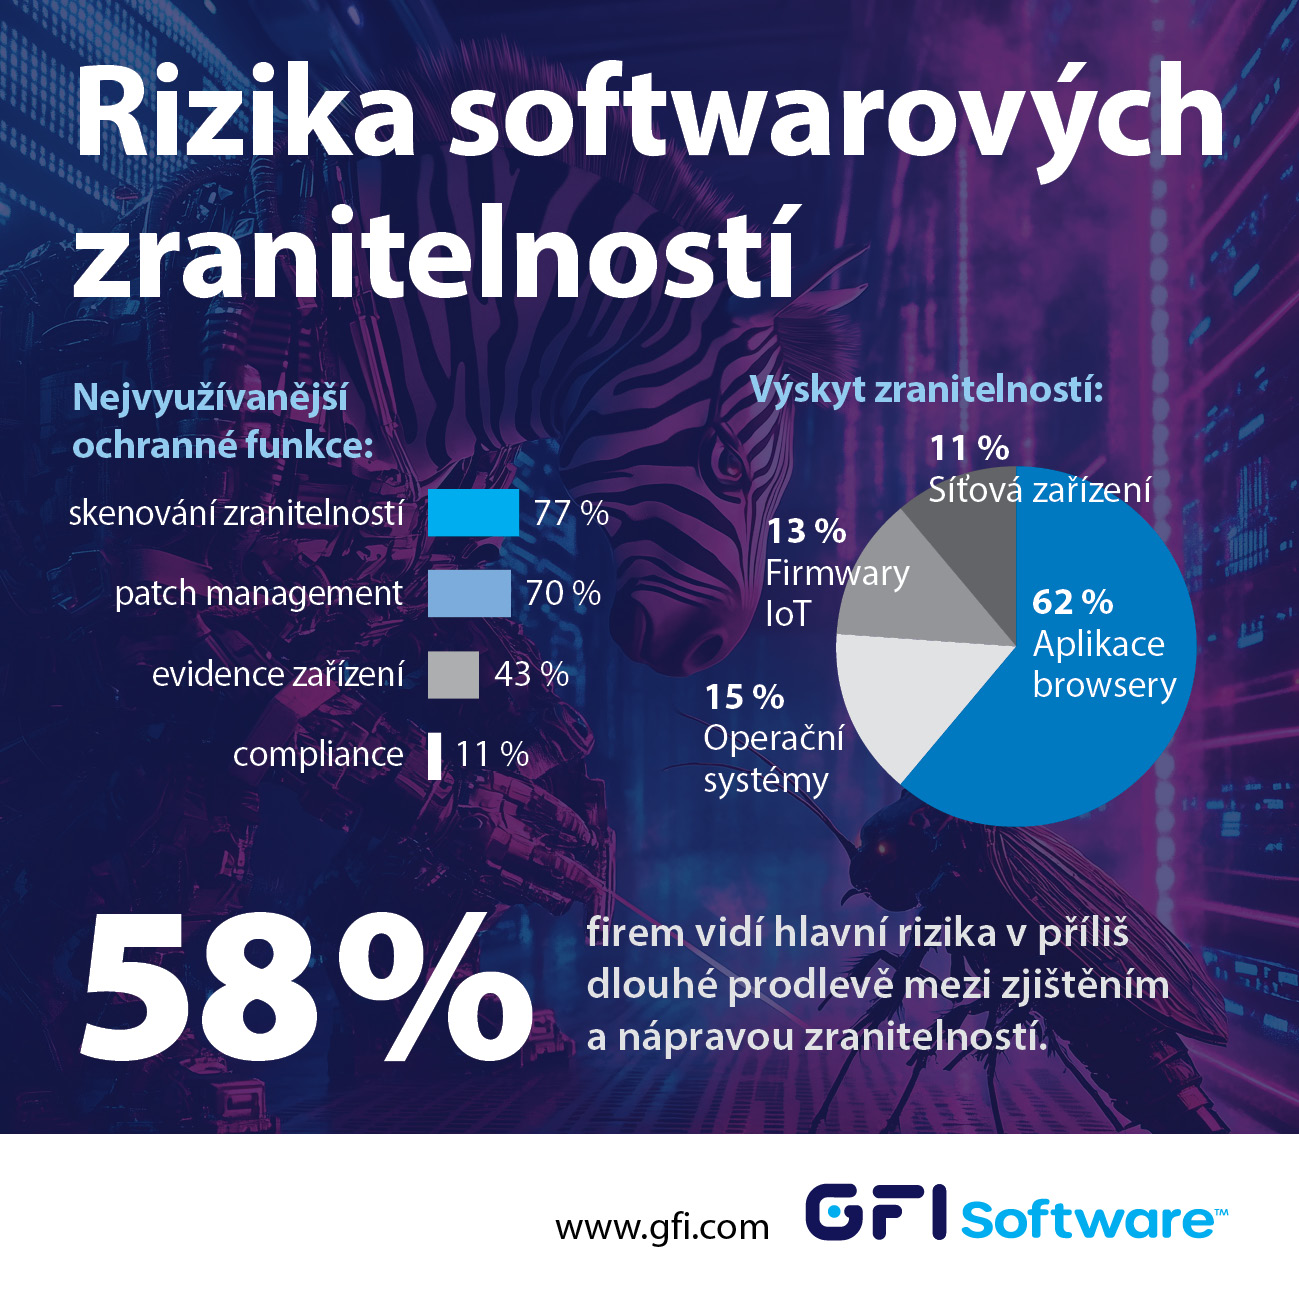
PRAHA, 24. června 2025 – Příliš dlouhá prodleva mezi zjištěním a nápravou zranitelností – to je nejvýraznější problém, s nímž se potýkají české a slovenské podniky v oblasti správy softwaru. Vyplývá to z průzkumu společnosti GFI Software, dodavatele řešení pro bezpečnost a správu v podnikových sítích. Téměř dvě třetiny jeho respondentů (62 %) registruje nejvíce hrozeb z neošetřených aplikací a webových prohlížečů.
Průměrná doba mezi zjištěním a zneužitím zranitelnosti se podle globálních údajů zkrátila na pouhých pět dnů. Administrátoři IT tak mají mnohem méně času na přípravu oprav softwaru. Tento problém potvrzují i čeští a slovenští správci IT, kteří krátký čas mezi zjištěním a opravou považují za hlavní riziko umožňující zneužití softwarových zranitelností. Účinná obrana proti tomu spočívá v aktualizaci systémů ihned po vydání záplat. Vzhledem k tomu, že softwaru mají koncoví uživatelé nainstalováno stále více, pomohou také nástroje pro automatizovanou správu oprav.
Hlavní zjištění průzkumu:
- Nejvíce zranitelností respondenti registrují v aplikacích a webových prohlížečích (62 %), následují operační systémy (15 %), firmware/IoT zařízení (13 %) a síťová zařízení (11 %).
- 58 % dotázaných spatřuje hlavní rizika v dlouhé prodlevě mezi zjištěním zranitelností a jejich nápravou, 44 % v tom, že uživatelé výzvy k aktualizacím ignorují. Stejný počet respondentů vidí problém v neúplném přehledu o zařízeních v síti a 38 % v manuálních procesech patch managementu
- V rámci specializovaných nástrojů správci IT nejčastěji využívají funkce skenování zranitelností (77 %), automatizovaný patch management (70 %) a evidenci zařízení a softwarových řešení (43 %).
„Vzhledem k tomu, že obecně vzrůstá závislost na softwarových nástrojích, musejí organizace věnovat více času opravám jejich zranitelností. Ty jsou aktuálně jedním z nejčastěji zneužívaných způsobů kybernetických útoků,“ komentuje Michael Nebeský, manažer prodeje řešení GFI Software ve společnosti ZEBRA SYSTEMS. „Nástroje pro skenování zranitelností a automatizovaný patch management jsou dnes nezbytným předpokladem úspěšné kybernetické ochrany. To platí také o přesné evidenci systémů a zařízení v podnikové síti.“
V rámci svého portfolia nabízí GFI Software řešení GFI LanGuard, které s využitím schopností AI poskytuje automatizovanou správu aktualizací pro Windows, MacOS a Linux, skenování zranitelností na počítačích i mobilních zařízeních a auditování sítě a softwaru. Ve verzi GFI LanGuard MSP poskytuje MSP společnostem možnost dodávat zákazníkům služby skenování firemních sítí v modelu „Pay-Per-Scan“, což ocení zejména organizace ze segmentu SMB. Od letošního roku je GFI LanGuard také součástí cloudové platformy GFI AppManager.
Autor článku: Redakce ZEBR.ai