

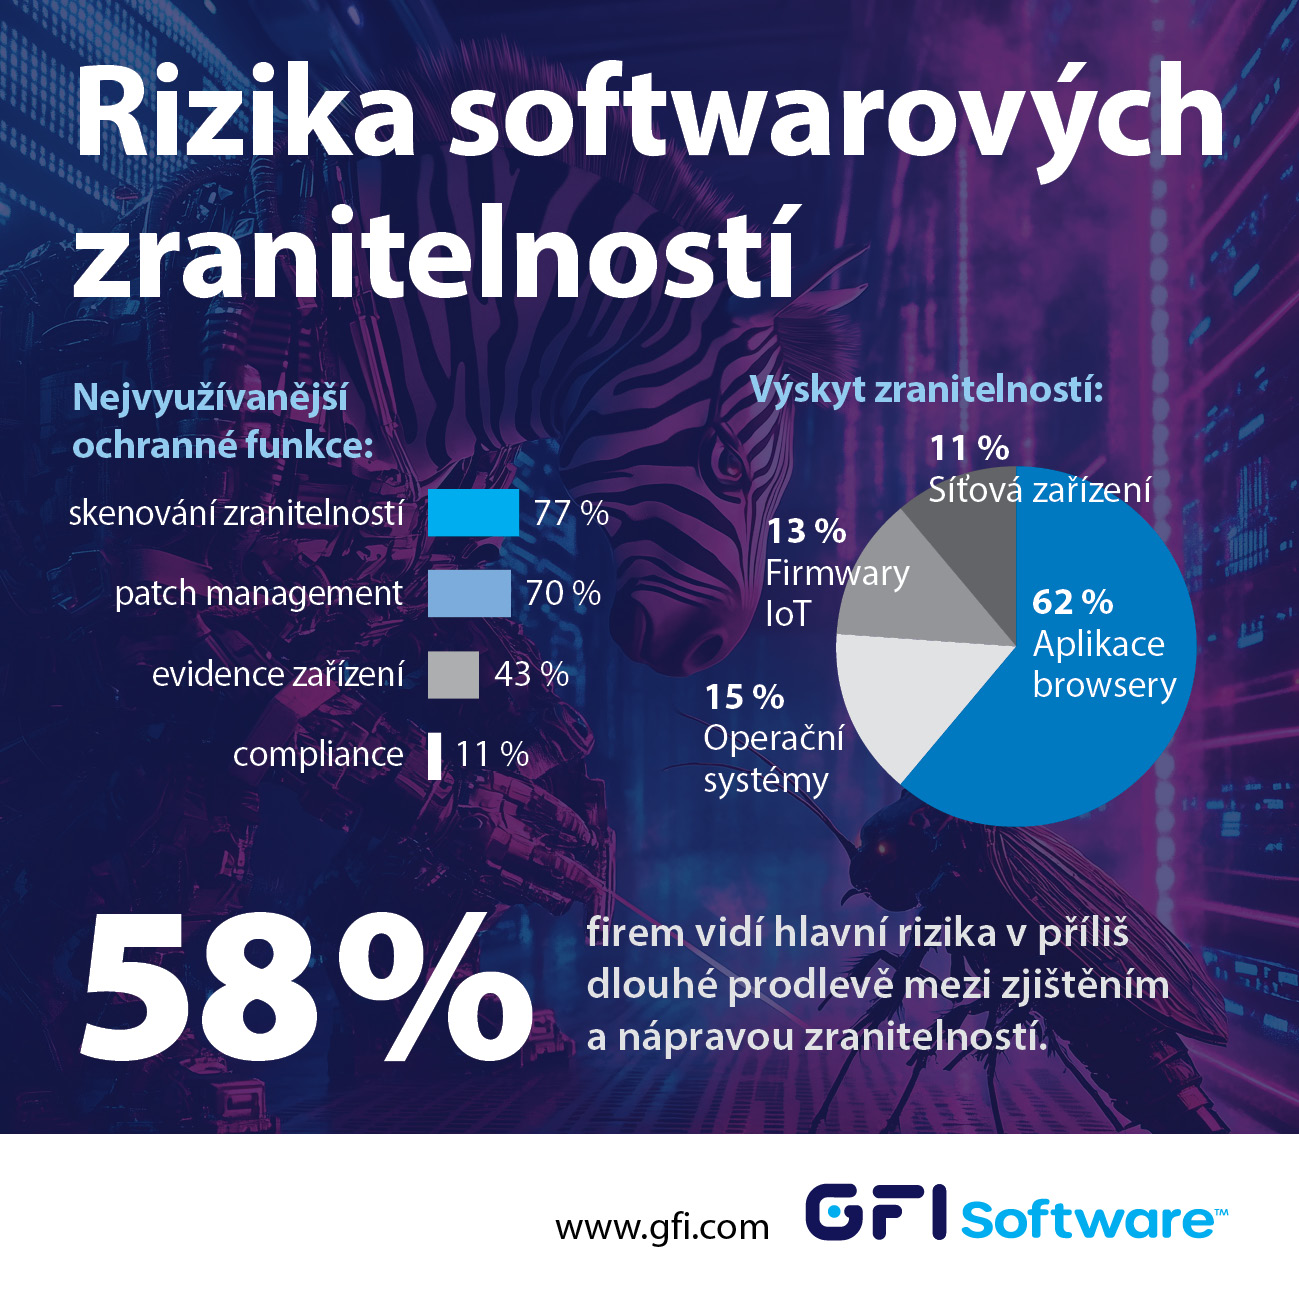
Die anfälligsten Systeme sind Anwendungen und Webbrowser
PRAG, 24. Juni 2025 – Eine zu lange Verzögerung zwischen der Erkennung und Behebung von Schwachstellen – das ist das größte Problem, mit dem tschechische und slowakische Unternehmen im Bereich Softwaremanagement konfrontiert sind. Dies geht aus einer Umfrage des Anbieters von Sicherheits- und Managementlösungen für Unternehmensnetzwerke GFI Software hervor. Fast zwei Drittel der Befragten (62 %) verzeichnen die meisten Bedrohungen durch ungepatchte Anwendungen und Webbrowser.
Die durchschnittliche Zeitspanne zwischen der Erkennung und Ausnutzung einer Schwachstelle hat sich laut globalen Daten auf nur fünf Tage verkürzt. IT-Administratoren haben somit deutlich weniger Zeit, um Software-Patches vorzubereiten. Dieses Problem bestätigen auch tschechische und slowakische IT-Administratoren, die die kurze Zeit zwischen Erkennung und Behebung als das größte Risiko ansehen, das die Ausnutzung von Software-Schwachstellen ermöglicht. Ein wirksamer Schutz dagegen besteht darin, Systeme unmittelbar nach Veröffentlichung der Patches zu aktualisieren. Da Endanwender immer mehr Software installiert haben, helfen auch Tools zur automatisierten Patchverwaltung.
Die wichtigsten Ergebnisse der Umfrage:
- Die meisten Schwachstellen verzeichnen die Befragten in Anwendungen und Webbrowsern (62 %), gefolgt von Betriebssystemen (15 %), Firmware-/IoT-Geräten (13 %) und Netzwerkgeräten (11 %).
- 58 % der Befragten sehen die größten Risiken in der langen Verzögerung zwischen der Erkennung von Schwachstellen und ihrer Behebung, 44 % darin, dass Anwender Aufforderungen zu Updates ignorieren. Die gleiche Anzahl der Befragten sieht ein Problem in der unvollständigen Übersicht über die Geräte im Netzwerk, und 38 % in manuellen Patch-Management-Prozessen.
- Bei spezialisierten Tools nutzen IT-Administratoren am häufigsten Funktionen zur Schwachstellenscannung (77 %), automatisiertes Patch Management (70 %) sowie die Inventarisierung von Geräten und Softwarelösungen (43 %).
„Da die Abhängigkeit von Softwaretools allgemein zunimmt, müssen Organisationen mehr Zeit für die Behebung ihrer Schwachstellen aufwenden. Diese gehören derzeit zu den am häufigsten ausgenutzten Methoden bei Cyberangriffen“, kommentiert Michael Nebeský, Vertriebsleiter für GFI Software-Lösungen bei ZEBRA SYSTEMS. „Tools zur Schwachstellenscannung und für automatisiertes Patch Management sind heute eine unverzichtbare Voraussetzung für erfolgreichen Cyberschutz. Dies gilt ebenso für eine präzise Inventarisierung der Systeme und Geräte im Unternehmensnetzwerk.“
Im Rahmen seines Portfolios bietet GFI Software die Lösung GFI LanGuard an, die mithilfe von KI-Funktionen automatisiertes Update-Management für Windows, MacOS und Linux, Schwachstellenscans auf Computern und Mobilgeräten sowie Netzwerk- und Softwareaudits ermöglicht. In der Version GFI LanGuard MSP bietet sie MSP-Unternehmen die Möglichkeit, Kunden Scandienste für Unternehmensnetzwerke im Modell „Pay-Per-Scan“ anzubieten, was insbesondere Organisationen aus dem SMB-Segment zu schätzen wissen. Seit diesem Jahr ist GFI LanGuard zudem Bestandteil der Cloud-Plattform GFI AppManager.
Artikelautor: ZEBR.ai-Redaktion






