

En savunmasız sistemler uygulamalar ve web tarayıcılarıdır
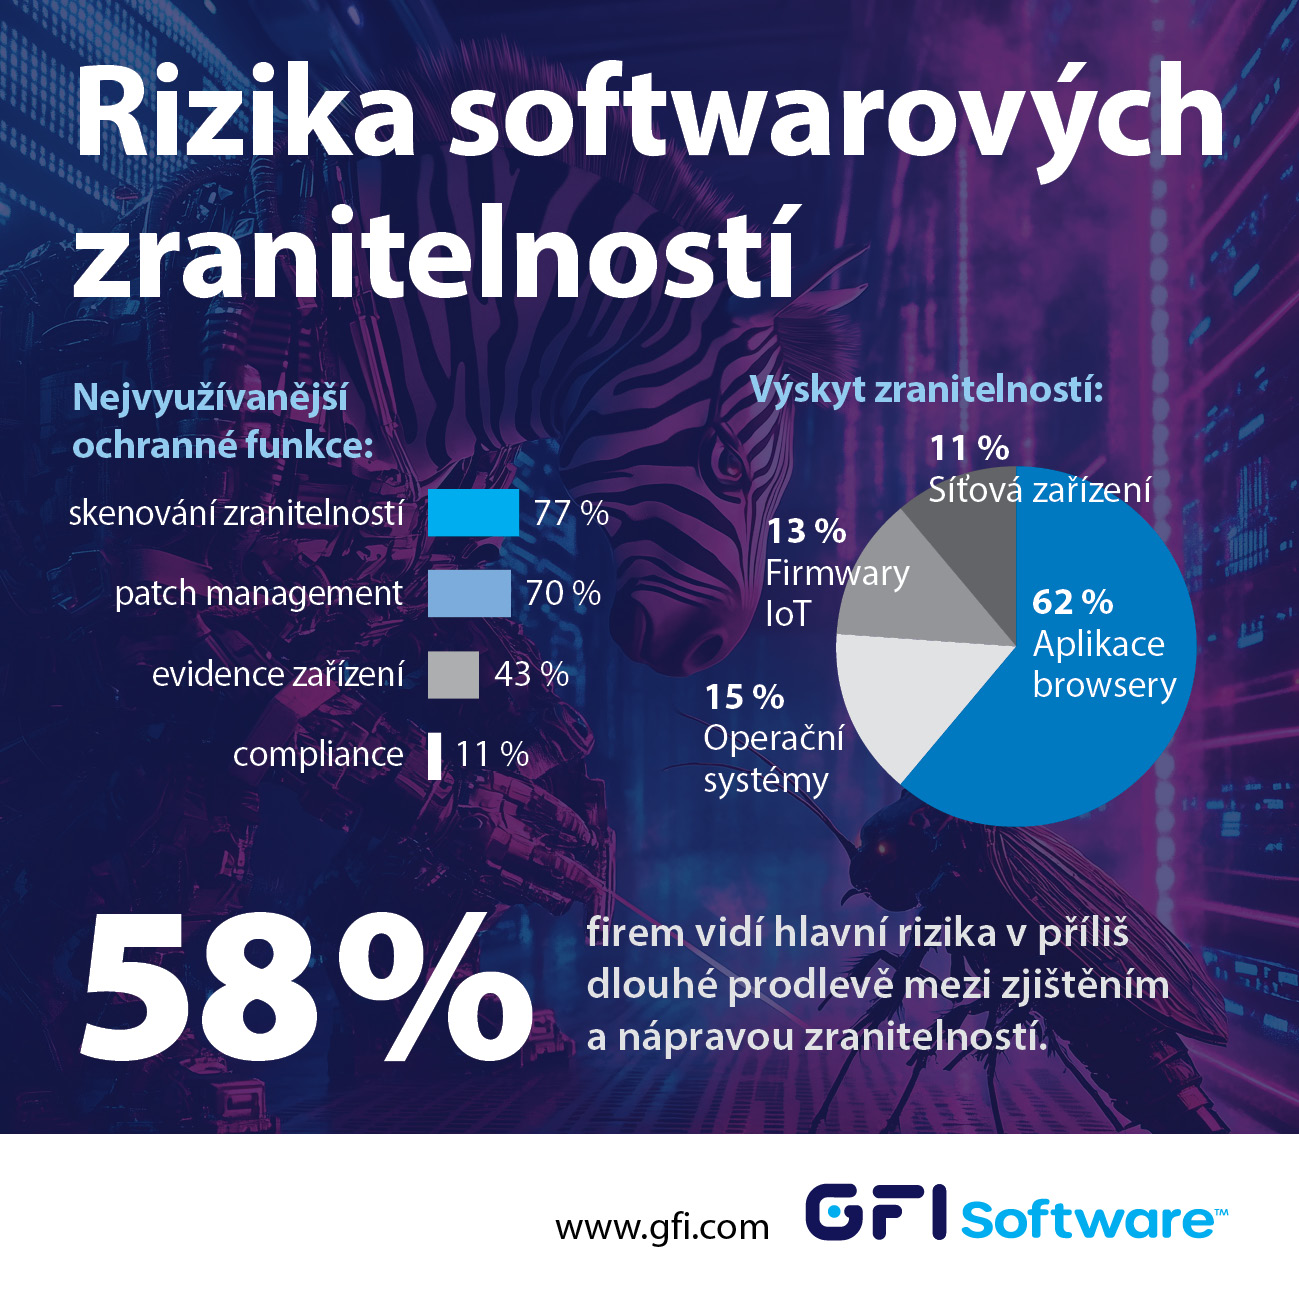
PRAG, 24 Haziran 2025 – Güvenlik açıklarının tespiti ile giderilmesi arasındaki aşırı uzun gecikme, yazılım yönetimi alanında Çek ve Slovak işletmelerinin karşılaştığı en belirgin sorundur. Bu durum, kurumsal ağlarda güvenlik ve yönetim çözümleri tedarikçisi GFI Software tarafından yapılan araştırmadan ortaya çıkmaktadır. Katılımcıların neredeyse üçte ikisi (%62), en fazla tehdidi yamalanmamış uygulamalarda ve web tarayıcılarında tespit etmektedir.
Küresel verilere göre, bir güvenlik açığının tespit edilmesi ile istismar edilmesi arasındaki ortalama süre yalnızca beş güne düşmüştür. Bu nedenle BT yöneticilerinin yazılım yamalarını hazırlamak için çok daha az zamanı vardır. Bu sorun, güvenlik açığının tespiti ile giderilmesi arasındaki kısa süreyi, yazılım güvenlik açıklarının istismar edilmesini mümkün kılan başlıca risk olarak gören Çek ve Slovak BT yöneticileri tarafından da doğrulanmaktadır. Buna karşı etkili savunma, yamalar yayımlandıktan hemen sonra sistemlerin güncellenmesidir. Son kullanıcılar giderek daha fazla yazılım yüklediğinden, otomatik yama yönetimi araçları da yardımcı olacaktır.
Araştırmanın başlıca bulguları:
- Katılımcılar en fazla güvenlik açığını uygulamalarda ve web tarayıcılarında (%62) tespit etmektedir; bunları işletim sistemleri (%15), ürün yazılımı/IoT cihazları (%13) ve ağ cihazları (%11) takip etmektedir.
- Katılımcıların %58'i başlıca riskleri güvenlik açıklarının tespiti ile giderilmesi arasındaki uzun gecikmede, %44'ü ise kullanıcıların güncelleme uyarılarını görmezden gelmesinde görmektedir. Aynı orandaki katılımcı, ağdaki cihazlara ilişkin eksik envanteri sorun olarak görürken, %38'i manuel yama yönetimi süreçlerini sorun olarak belirtmektedir.
- Özel araçlar kapsamında BT yöneticileri en sık güvenlik açığı tarama işlevlerini (%77), otomatik yama yönetimini (%70) ve cihazlar ile yazılım çözümlerinin envanterini (%43) kullanmaktadır.
„Yazılım araçlarına bağımlılığın genel olarak artması nedeniyle kuruluşlar, bunların güvenlik açıklarını gidermeye daha fazla zaman ayırmak zorundadır. Bunlar günümüzde siber saldırıların en sık kullanılan yöntemlerinden biridir,“ diye yorumluyor ZEBRA SYSTEMS bünyesinde GFI Software çözümleri satış müdürü Michael Nebeský. „Güvenlik açığı tarama ve otomatik yama yönetimi araçları bugün başarılı bir siber koruma için vazgeçilmez ön koşullardır. Bu, kurumsal ağdaki sistem ve cihazların doğru envanteri için de geçerlidir.“
GFI Software, portföyü kapsamında AI yeteneklerini kullanarak Windows, MacOS ve Linux için otomatik güncelleme yönetimi, bilgisayarlar ve mobil cihazlarda güvenlik açığı taraması ile ağ ve yazılım denetimi sağlayan GFI LanGuard çözümünü sunmaktadır. GFI LanGuard MSP sürümünde, MSP şirketlerine müşterilerine „Scan Başına Ödeme“ modeliyle kurumsal ağ tarama hizmetleri sunma olanağı sağlar; bu özellikle SMB segmentindeki kuruluşlar tarafından takdir edilmektedir. Bu yıldan itibaren GFI LanGuard, GFI AppManager bulut platformunun da bir parçasıdır.
Makale yazarı: ZEBR.ai editör ekibi



