

Les systèmes les plus vulnérables sont les applications et les navigateurs web
PRAGUE, le 24 juin 2025 – Un délai trop long entre l’identification et la correction des vulnérabilités : tel est le principal problème auquel sont confrontées les entreprises tchèques et slovaques dans le domaine de la gestion des logiciels. C’est ce qui ressort d’une étude de GFI Software, fournisseur de solutions de sécurité et de gestion pour les réseaux d’entreprise. Près des deux tiers des répondants (62 %) constatent le plus grand nombre de menaces provenant d’applications et de navigateurs web non corrigés.
Selon des données mondiales, le délai moyen entre la découverte et l’exploitation d’une vulnérabilité est tombé à seulement cinq jours. Les administrateurs informatiques disposent donc de beaucoup moins de temps pour préparer les correctifs logiciels. Ce problème est également confirmé par les responsables informatiques tchèques et slovaques, qui considèrent le court délai entre l’identification et la correction comme le principal risque permettant l’exploitation des vulnérabilités logicielles. Une défense efficace consiste à mettre à jour les systèmes dès la publication des correctifs. Compte tenu du nombre croissant de logiciels installés par les utilisateurs finaux, des outils de gestion automatisée des correctifs sont également utiles.
Principaux résultats de l’étude :
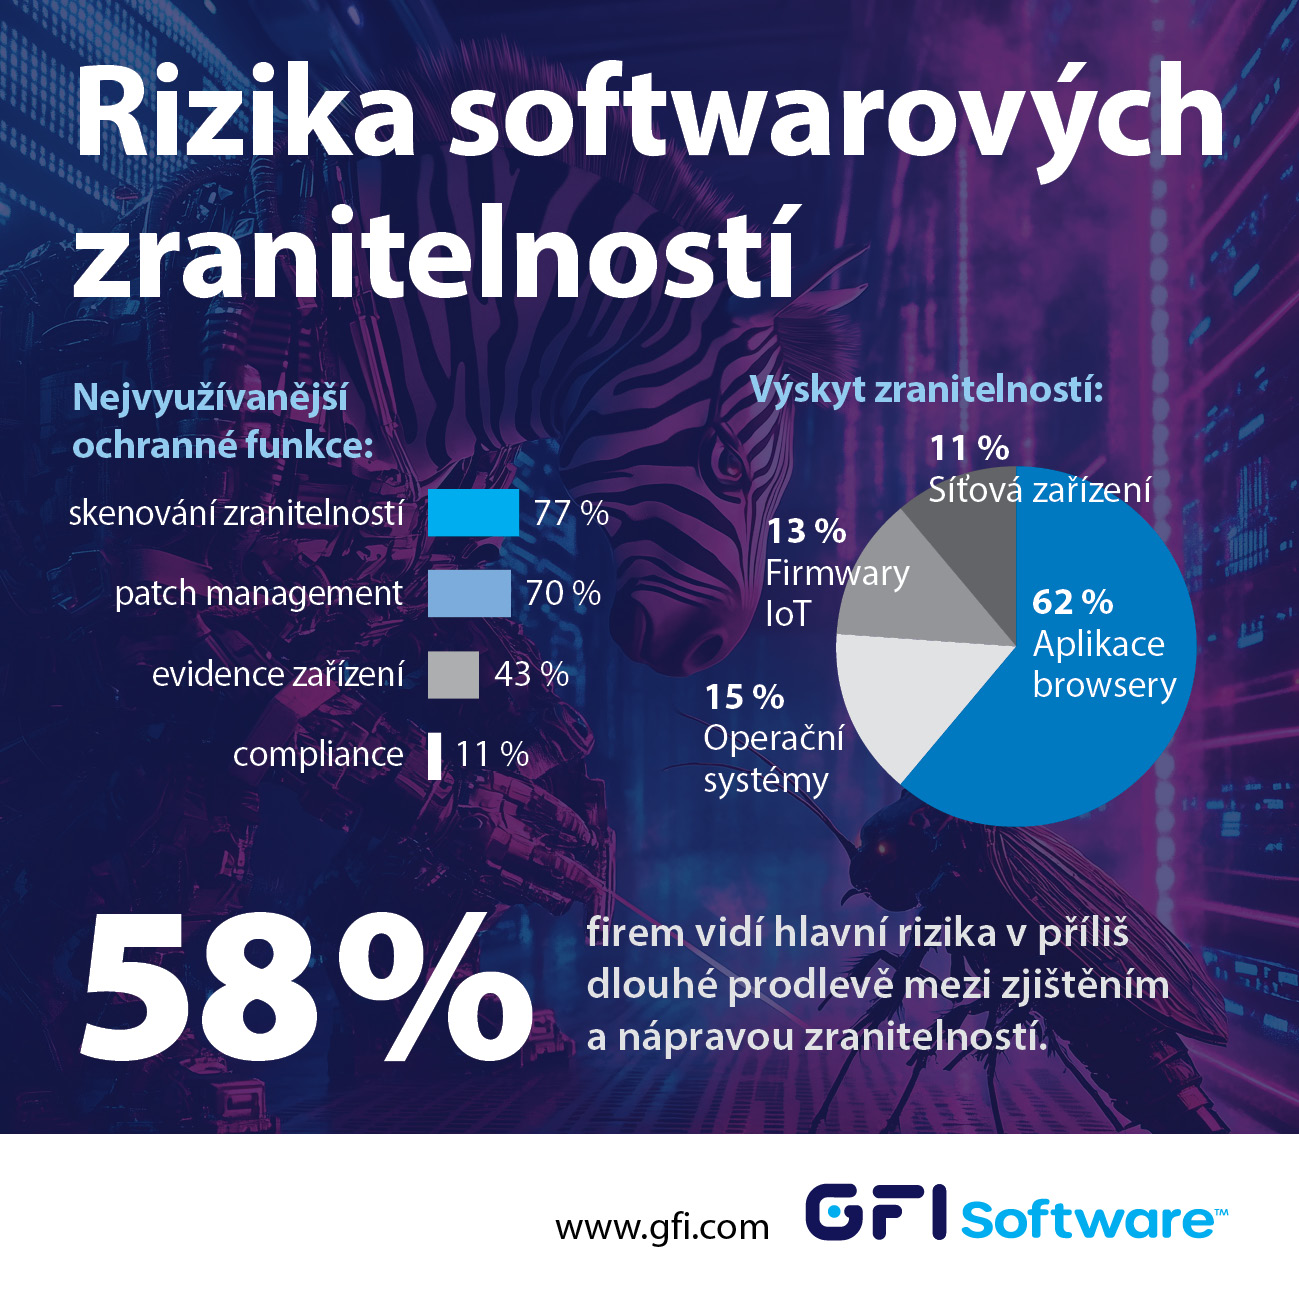
- Les répondants constatent le plus de vulnérabilités dans les applications et les navigateurs web (62 %), suivis des systèmes d’exploitation (15 %), des micrologiciels/appareils IoT (13 %) et des équipements réseau (11 %).
- 58 % des personnes interrogées considèrent que les principaux risques résident dans le long délai entre l’identification des vulnérabilités et leur correction, et 44 % dans le fait que les utilisateurs ignorent les invitations à effectuer des mises à jour. Le même nombre de répondants voit un problème dans la vision incomplète des appareils présents sur le réseau, et 38 % dans les processus manuels de gestion des correctifs.
- Parmi les outils spécialisés, les administrateurs informatiques utilisent le plus souvent les fonctions d’analyse des vulnérabilités (77 %), la gestion automatisée des correctifs (70 %) ainsi que l’inventaire des appareils et des solutions logicielles (43 %).
« Étant donné que la dépendance aux outils logiciels augmente globalement, les organisations doivent consacrer davantage de temps à la correction de leurs vulnérabilités. Celles-ci constituent actuellement l’un des moyens les plus fréquemment exploités lors des cyberattaques », commente Michael Nebeský, responsable des ventes des solutions GFI Software chez ZEBRA SYSTEMS. « Les outils d’analyse des vulnérabilités et de gestion automatisée des correctifs sont aujourd’hui une condition indispensable à une cyberprotection efficace. Il en va de même pour un inventaire précis des systèmes et des appareils présents sur le réseau d’entreprise. »
Dans le cadre de son portefeuille, GFI Software propose la solution GFI LanGuard, qui, grâce aux capacités de l’IA, fournit une gestion automatisée des mises à jour pour Windows, MacOS et Linux, une analyse des vulnérabilités sur les ordinateurs et les appareils mobiles, ainsi que des audits du réseau et des logiciels. Dans sa version GFI LanGuard MSP, elle permet aux entreprises MSP de fournir à leurs clients des services d’analyse des réseaux d’entreprise selon le modèle « Pay-Per-Scan », particulièrement apprécié par les organisations du segment SMB. Depuis cette année, GFI LanGuard fait également partie de la plateforme cloud GFI AppManager.
Auteur de l’article: Rédaction ZEBR.ai



