

Wśród producentów z największą liczbą podatności w ubiegłym roku znalazły się Linux, Microsoft i Adobe
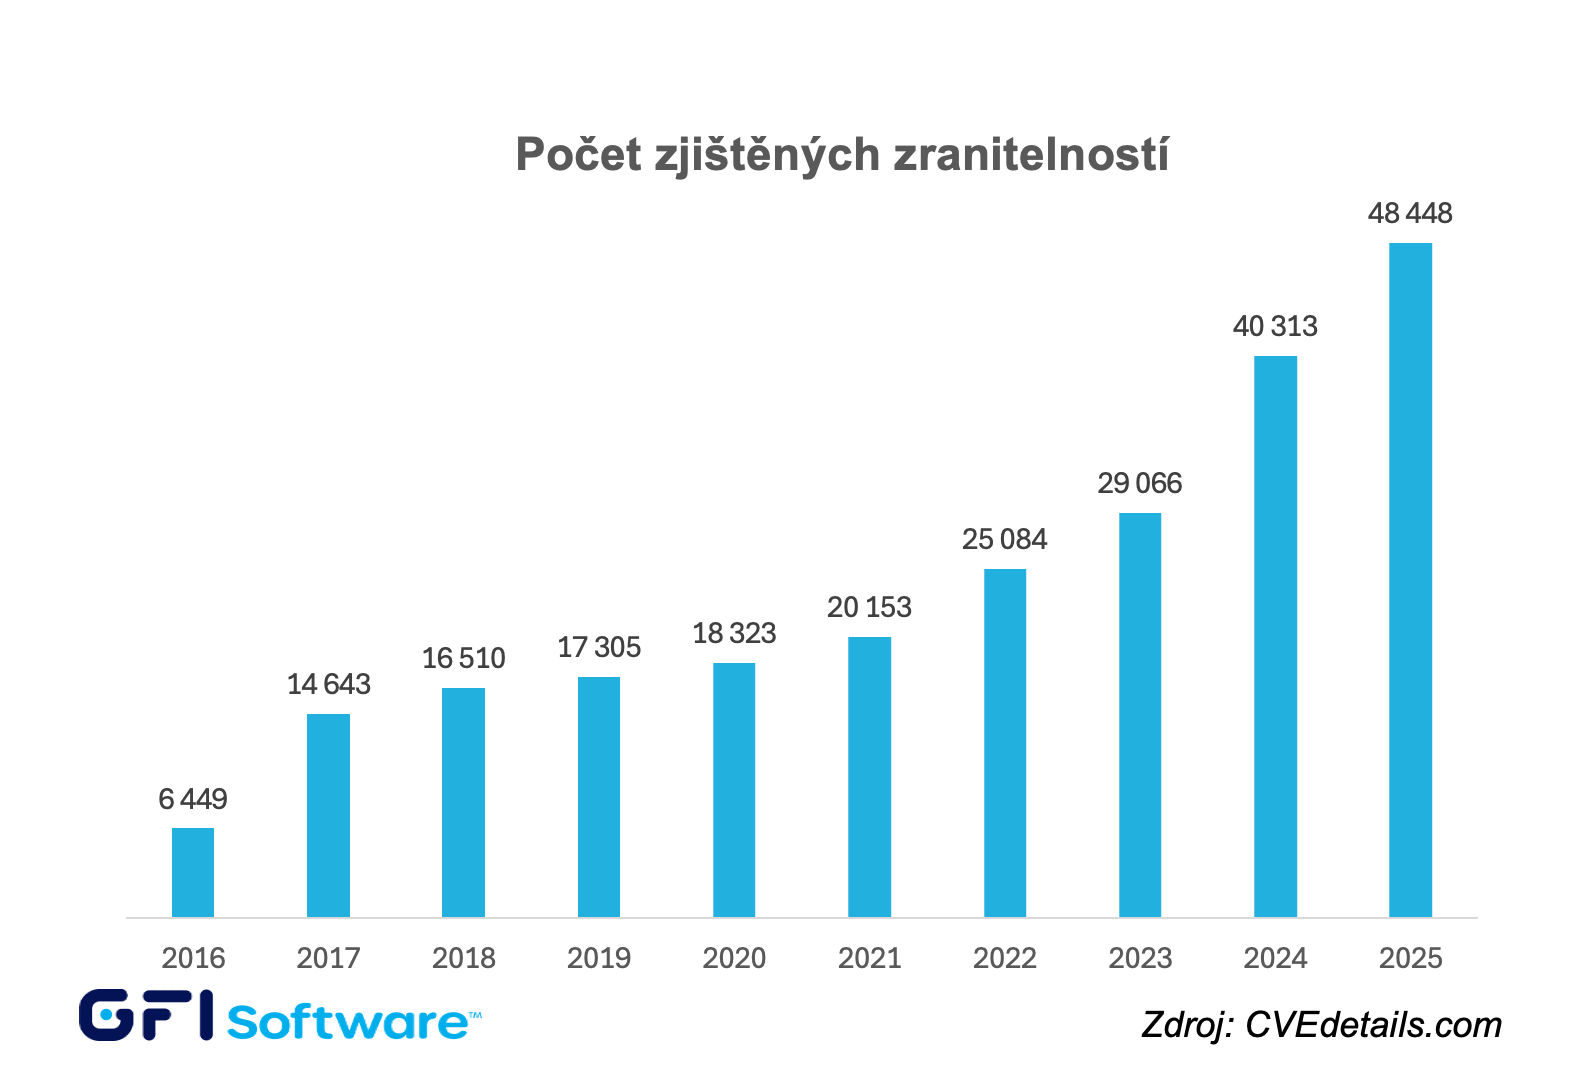
PRAGA, 27 kwietnia 2026 r. – Firma GFI Software, dostawca rozwiązań do bezpieczeństwa i zarządzania w sieciach przedsiębiorstw, podała, że według aktualnych danych z katalogu wykrytych podatności CVE w ubiegłym roku wykryto rekordowe 48 448 podatności, czyli o 20% więcej niż w 2024 roku. Wśród producentów z największą liczbą podatności w ubiegłym roku znalazły się Linux, Microsoft, Adobe, Apple i Google, a wśród najbardziej zagrożonego oprogramowania dominowały systemy operacyjne.
Podczas gdy w 2024 roku wykryto łącznie 40 313 podatności, w ubiegłym roku nastąpił ponowny wzrost, co w praktyce oznacza, że każdego dnia przybywało średnio około 130 podatności. W ciągu ostatnich 10 lat łącznie wykryto ponad ćwierć miliona podatności, jednak ważne są nie tylko liczby bezwzględne, lecz także ich poziom krytyczności: w przypadku 55% podatności ich krytyczność oceniono na 7 lub więcej punktów w 10-stopniowej skali.
Z ubiegłorocznych statystyk katalogu CVE wynika, że:
- Producentem oprogramowania z największą liczbą podatności w ubiegłym roku został Linux z 5 736 wykrytymi podatnościami, a kolejne miejsca zajęły Microsoft (1 247), Adobe (830), Apple (733) i Google (680).
- Wśród systemów operacyjnych, obok Linux Kernel, najwięcej podatności wykryto w Windows, Debian Linux, MacOS i Android.
- Wśród aplikacji, podobnie jak w poprzednim roku, najwięcej podatności wykryto w Adobe Experience Manager, Google Chrome i Mozilla Firefox.
„Biorąc pod uwagę, że również w tym roku będzie powstawać średnio co najmniej 130 podatności dziennie, jasne jest, że ręczne wykonywanie poprawek oprogramowania staje się zadaniem coraz mniej osiągalnym” – powiedział Jozef Kačala, Vicepresident of Global Sales Engineering w GFI Software. „Ręczne usuwanie podatności ma sens tylko w szczególnych przypadkach, jednak dla codziennego zapewniania bezpieczeństwa niezbędne jest zautomatyzowanie regularnego skanowania i późniejszego zarządzania poprawkami na wszystkich urządzeniach i w całym oprogramowaniu w sieci.”
W ramach swojego portfolio GFI Software oferuje rozwiązanie GFI LanGuard AI, które z wykorzystaniem możliwości sztucznej inteligencji zapewnia efektywne, zautomatyzowane zarządzanie aktualizacjami dla Windows, MacOS i Linux, skanowanie podatności na komputerach i urządzeniach mobilnych oraz audytowanie sieci i oprogramowania. W wersji GFI LanGuard MSP umożliwia firmom MSP świadczenie klientom usług skanowania sieci firmowych w modelu „Pay-Per-Scan”, co szczególnie docenią organizacje z segmentu SMB. GFI LanGuard jest również częścią platformy chmurowej GFI AppManager.
Autor artykułu: Redakcja ZEBR.ai



