

Atacurile ransomware tot mai frecvente, minarea ilegală de criptomonede și alte amenințări vor necesita o strategie eficientă pentru eliminarea vulnerabilităților din rețelele corporative
PRAGA, 27 decembrie 2018– Compania GFI Software, furnizor de soluții pentru securitatea rețelelor corporative, a prezentat 6 pași-cheie ai unei strategii eficiente de patch management, care în 2019 va permite minimizarea riscurilor de compromitere a rețelelor corporative prin cele mai diverse activități malițioase. Strategia include, printre altele, auditarea rețelei, evaluarea riscurilor, stabilirea priorităților, precum și testarea și implementarea politicii stabilite.
Potrivit raportului GFI Software bazat pe datele organizației The National Vulnerability Database, în 2017 s-a înregistrat o creștere semnificativă a vulnerabilităților. Anul trecut au fost înregistrate în total 14 712 vulnerabilități, cu 128 % mai mult decât în 2016, când au fost înregistrate 6 447 de vulnerabilități. Se poate presupune că numărul vulnerabilităților va rămâne ridicat și în 2018 și 2019 – amenințarea ridicată a atacurilor ransomware persistă, iar în acest an s-a înregistrat în plus o creștere considerabilă a numărului de cazuri de exploatare a calculatoarelor pentru minarea ilegală de criptomonede – conform unor date, cu peste 600 %.
Cum să vă protejați cu succes împotriva atacurilor asupra punctelor vulnerabile din rețeaua dumneavoastră corporativă:
- Auditarea rețelei – Este important să știți tot ce există în rețeaua de calculatoare, respectiv PC-uri, servere, software și dispozitive mobile, și să verificați periodic securitatea acestora.
- Evaluarea riscurilor – Odată ce știm ce avem, trebuie să evaluăm toate riscurile posibile asociate cu sistemele și software-ul nostru, în funcție de gravitatea, amploarea și costurile unei eventuale restabiliri a activității.
- Stabilirea priorităților – Pe baza evaluării riscurilor, putem determina care sisteme critice conțin cele mai mari vulnerabilități și, prin urmare, sunt primele pe listă, precum și intervalul de aplicare regulată a patch-urilor.
- Configurarea politicii de actualizare – Documentăm cine este responsabil pentru procesul de actualizare, ce trebuie actualizat, când trebuie actualizat și în ce mod.
- Testarea– Înainte de punerea în producție a politicii de actualizare, este necesar să se testeze funcționarea acesteia într-un mediu de testare și să se rezolve ultimele detalii.
- Implementarea– După faza de testare, urmează momentul implementării, însă odată cu lansarea cu succes nu se încheie totul. Politica de patch management trebuie verificată permanent, trebuie să reacționeze la noi solicitări și să fie îmbunătățită. În fiecare an apar noi amenințări, iar 2019 nu va fi o excepție.
„Majoritatea organizațiilor sunt conștiente de importanța actualizării regulate a dispozitivelor lor, însă folosesc adesea metode manuale și, prin urmare, foarte laborioase și consumatoare de timp pentru patch management”, a declarat Zdeněk Bínek, responsabil de vânzarea soluțiilor GFI Software în Republica Cehă și Slovacia.„GFI Software oferă instrumente integrate, precum GFI LanGuard, care pot automatiza procesele de actualizare și astfel pot eficientiza semnificativ securitatea rețelelor corporative.”
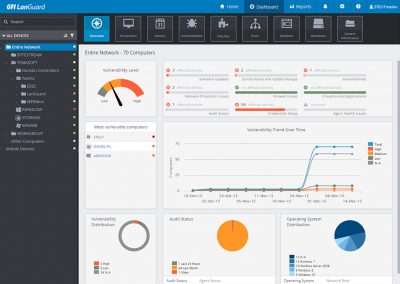
Soluția GFI LanGuard, care face parte și din modelul de licențiere GFI Unlimited, acoperă nevoile complexe de identificare și eliminare a vulnerabilităților, inclusiv auditarea rețelei și a software-ului, scanarea vulnerabilităților pe calculatoare și dispozitive mobile, precum și gestionarea automatizată a actualizărilor pentru Windows, Mac OS și Linux. Soluția poate oferi o imagine de ansamblu asupra tuturor aplicațiilor instalate, o evidență a hardware-ului din rețea, inclusiv a dispozitivelor mobile care se conectează la serverele Exchange, starea aplicațiilor de securitate (antivirusuri, antispamuri, firewall-uri etc.), o evidență a porturilor deschise, precum și a partajărilor existente și a serviciilor care rulează pe mașinile din rețea.
Autorul articolului: Redacția ZEBR.ai



