

La crescente diffusione degli attacchi ransomware, del mining illegale di criptovalute e di altre minacce richiederà un'efficace strategia per eliminare le vulnerabilità nelle reti aziendali
PRAGA, 27 dicembre 2018– L'azienda GFI Software, fornitore di soluzioni per la sicurezza delle reti aziendali, ha presentato 6 passaggi chiave per un'efficace strategia di patch management, che nel 2019 consentirà di ridurre al minimo i rischi di compromissione delle reti aziendali da parte delle più svariate attività dannose. La strategia include, tra l'altro, l'audit della rete, la valutazione dei rischi, la definizione delle priorità, nonché il test e l'implementazione della policy configurata.
Secondo una relazione di GFI Software basata sui dati dell'organizzazione The National Vulnerability Database, nel 2017 si è verificato un significativo aumento delle vulnerabilità. Lo scorso anno sono state registrate complessivamente 14 712 vulnerabilità, il 128% in più rispetto al 2016, quando ne furono registrate 6 447. Si può prevedere che il numero di vulnerabilità rimarrà elevato anche nel 2018 e nel 2019: persiste infatti l'elevata minaccia degli attacchi ransomware e quest'anno si è inoltre verificato un notevole aumento dei casi di abuso dei computer per il mining illegale di criptovalute, secondo alcuni dati di oltre il 600%.
Come proteggersi con successo dagli attacchi alle vulnerabilità della propria rete aziendale:
- Audit della rete – È importante sapere tutto ciò che è presente nella rete informatica, ovvero PC, server, software e dispositivi mobili, e verificarne periodicamente la sicurezza.
- Valutazione dei rischi – Una volta che sappiamo cosa possediamo, è necessario valutare tutti i possibili rischi associati ai nostri sistemi e software in base alla loro gravità, portata e ai costi di un eventuale ripristino delle attività.
- Definizione delle priorità – Sulla base della valutazione dei rischi, possiamo determinare quali sistemi critici contengono le maggiori vulnerabilità e sono quindi in cima all'elenco, nonché la frequenza dell'applicazione regolare delle patch.
- Configurazione della policy di aggiornamento – Documentiamo chi è responsabile del processo di aggiornamento, cosa deve essere aggiornato, quando deve essere aggiornato e in che modo.
- Test– Prima di mettere in produzione la policy di aggiornamento, è necessario verificarne il funzionamento in un ambiente di test e correggere gli ultimi dettagli.
- Implementazione– Dopo la fase di test, è il momento della sua implementazione, ma il successo del lancio non è la fine del processo. La policy di patch management deve essere costantemente verificata, adattata ai nuovi stimoli e migliorata. Ogni anno emergono nuove minacce e il 2019 non farà eccezione.
«La maggior parte delle organizzazioni è consapevole dell'importanza di aggiornare regolarmente i propri dispositivi, ma spesso utilizza metodi manuali e quindi molto laboriosi e dispendiosi in termini di tempo per il patch management», ha dichiarato Zdeněk Bínek, responsabile delle vendite delle soluzioni GFI Software nella Repubblica Ceca e in Slovacchia.«GFI Software offre strumenti integrati, come GFI LanGuard, in grado di automatizzare i processi di aggiornamento e quindi di rendere significativamente più efficiente la sicurezza delle reti aziendali.»
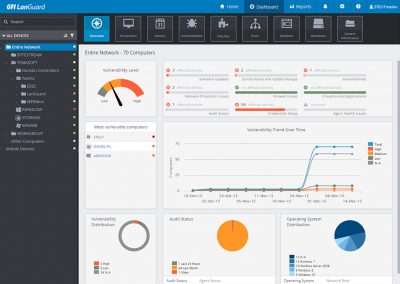
La soluzione GFI LanGuard, che fa parte anche del modello di licenza GFI Unlimited, copre le esigenze complete per l'individuazione e l'eliminazione delle vulnerabilità, compresi l'audit della rete e del software, la scansione delle vulnerabilità su computer e dispositivi mobili e la gestione automatizzata degli aggiornamenti per Windows, Mac OS e Linux. La soluzione è in grado di fornire un quadro completo di tutte le applicazioni installate, una panoramica dell'hardware presente in rete, inclusi i dispositivi mobili che si connettono ai server Exchange, lo stato delle applicazioni di sicurezza (antivirus, antispam, firewall ecc.), una panoramica delle porte aperte e delle condivisioni e dei servizi esistenti in esecuzione sulle macchine della rete.
Autore dell’articolo: Redazione ZEBR.ai






