

De toenemende ransomwareaanvallen, illegale cryptomining en andere dreigingen vereisen een effectieve strategie voor het elimineren van kwetsbaarheden in bedrijfsnetwerken
PRAAG, 27 december 2018– GFI Software, leverancier van oplossingen voor de beveiliging van bedrijfsnetwerken, heeft 6 belangrijke stappen voor een effectieve patchmanagementstrategie gepresenteerd, waarmee in 2019 de risico's van aanvallen op bedrijfsnetwerken door uiteenlopende schadelijke activiteiten kunnen worden geminimaliseerd. De strategie omvat onder meer netwerkaudits, risicobeoordeling, prioriteitsstelling, en het testen en uitvoeren van het vastgestelde beleid.
Volgens een rapport van GFI Software op basis van gegevens van The National Vulnerability Database was er in 2017 een aanzienlijke toename van kwetsbaarheden. Vorig jaar werden in totaal 14 712 kwetsbaarheden geregistreerd, 128% meer dan in 2016, toen 6 447 kwetsbaarheden werden geregistreerd. Naar verwachting blijft het aantal kwetsbaarheden ook in 2018 en 2019 hoog – de dreiging van ransomwareaanvallen blijft immers groot en dit jaar is bovendien het aantal gevallen waarin computers worden misbruikt voor illegale cryptomining aanzienlijk toegenomen – volgens sommige gegevens met meer dan 600%.
Zo beschermt u zich succesvol tegen aanvallen op kwetsbare plekken in uw bedrijfsnetwerk:
- Netwerkaudit – Het is belangrijk te weten wat zich allemaal in het computernetwerk bevindt, d.w.z. pc's, servers, software en mobiele apparaten, en de beveiliging daarvan periodiek te controleren.
- Risicobeoordeling – Zodra we weten wat we allemaal hebben, moeten we alle mogelijke risico's van onze systemen en software beoordelen op basis van hun ernst, omvang en de kosten van een eventueel herstel van de bedrijfsvoering.
- Prioriteiten bepalen – Op basis van de risicobeoordeling kunnen we bepalen welke kritieke systemen de grootste kwetsbaarheden bevatten en daarom bovenaan de lijst staan, evenals de frequentie van regelmatig patchen.
- Updatebeleid instellen – We documenteren wie verantwoordelijk is voor het updateproces, wat moet worden bijgewerkt, wanneer dit moet gebeuren en op welke manier.
- Testen– Voordat het updatebeleid in productie wordt genomen, moet de werking ervan in een testomgeving worden uitgeprobeerd en moeten de laatste details worden opgevangen.
- Uitvoering– Na de testfase is het tijd voor de uitvoering, maar met een succesvolle ingebruikname is niet alles klaar. Het patchmanagementbeleid moet voortdurend worden gecontroleerd, op nieuwe ontwikkelingen reageren en worden verbeterd. Elk jaar brengt nieuwe dreigingen en ook 2019 zal daarop geen uitzondering zijn.
„De meeste organisaties zijn zich bewust van het belang van het regelmatig bijwerken van hun apparaten, maar gebruiken vaak handmatige, en dus zeer arbeidsintensieve en tijdrovende methoden voor patchmanagement,” aldus Zdeněk Bínek, verantwoordelijk voor de verkoop van GFI Software-oplossingen in Tsjechië en Slowakije.„GFI Software biedt geïntegreerde tools, zoals GFI LanGuard, die updateprocessen kunnen automatiseren en daarmee de beveiliging van bedrijfsnetwerken aanzienlijk efficiënter maken.”
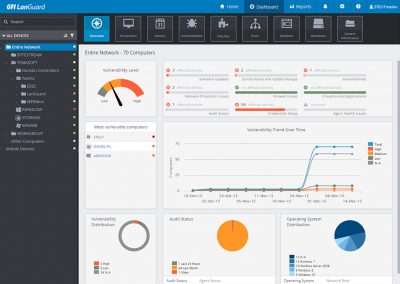
De oplossing GFI LanGuard, die ook deel uitmaakt van het licentiemodel GFI Unlimited, voorziet in uitgebreide behoeften voor het opsporen en elimineren van kwetsbaarheden, waaronder netwerk- en softwareaudits, het scannen op kwetsbaarheden op computers en mobiele apparaten, en geautomatiseerd updatebeheer voor Windows, Mac OS en Linux. De oplossing biedt een compleet beeld van alle geïnstalleerde toepassingen, een overzicht van de hardware in het netwerk inclusief mobiele apparaten die verbinding maken met Exchange-servers, de status van beveiligingstoepassingen (antivirus, antispam, firewalls enz.), een overzicht van open poorten, en bestaande gedeelde mappen en services die actief zijn op machines in het netwerk.
Auteur van het artikel: ZEBR.ai-redactie



