

O aumento dos ataques de ransomware, da mineração ilegal de criptomoedas e de outras ameaças exigirá uma estratégia eficaz para eliminar vulnerabilidades nas redes corporativas
PRAGA, 27 de dezembro de 2018– A GFI Software, fornecedora de soluções para a segurança de redes corporativas, apresentou 6 etapas-chave de uma estratégia eficaz de patch management, que em 2019 permitirá minimizar os riscos de ataques às redes corporativas por diversas atividades maliciosas. A estratégia inclui, entre outros, auditoria de rede, avaliação de riscos, definição de prioridades, além de testes e implementação da política definida.
Segundo o relatório da GFI Software baseado em dados da organização The National Vulnerability Database, houve um aumento significativo de vulnerabilidades em 2017. No ano passado, foram registradas ao todo 14 712 vulnerabilidades, 128% a mais do que em 2016, quando foram registradas 6 447 vulnerabilidades. É possível esperar que o número de vulnerabilidades permaneça elevado também em 2018 e 2019 — a alta ameaça de ataques de ransomware continua e, neste ano, houve ainda um aumento considerável no número de casos de uso indevido de computadores para mineração ilegal de criptomoedas — segundo alguns dados, mais de 600%.
Como se proteger com sucesso contra ataques a pontos vulneráveis na sua rede corporativa:
- Auditoria de rede – É importante saber tudo o que existe na rede de computadores, ou seja, PCs, servidores, softwares e dispositivos móveis, e verificar periodicamente a segurança deles.
- Avaliação de riscos – Assim que sabemos tudo o que temos, é necessário avaliar todos os riscos possíveis associados aos nossos sistemas e softwares conforme sua gravidade, alcance e custos de uma eventual restauração das operações.
- Definição de prioridades – Com base na avaliação de riscos, podemos determinar quais sistemas críticos contêm as maiores vulnerabilidades e, portanto, estão no topo da lista, bem como a periodicidade da aplicação regular de patches.
- Definição da política de atualizações – Documentamos quem é responsável pelo processo de atualizações, o que deve ser atualizado, quando deve ser atualizado e de que maneira.
- Testes– Antes de colocar a política de atualizações em produção, é necessário testar seu funcionamento em um ambiente de testes e resolver os últimos detalhes.
- Implementação– Após a fase de testes, chega o momento de implementá-la, mas o trabalho não termina com uma implementação bem-sucedida. A política de patch management deve ser constantemente revisada, responder a novos fatores e ser aprimorada. Novas ameaças surgem todos os anos, e 2019 não será exceção.
“A maioria das organizações está ciente da importância de atualizar regularmente seus dispositivos, mas frequentemente utiliza métodos manuais e, portanto, muito trabalhosos e demorados de patch management”, afirmou Zdeněk Bínek, responsável pelas vendas das soluções GFI Software na República Tcheca e na Eslováquia.“A GFI Software oferece ferramentas integradas, como o GFI LanGuard, capazes de automatizar os processos de atualização e, assim, aumentar significativamente a eficiência da segurança das redes corporativas.”
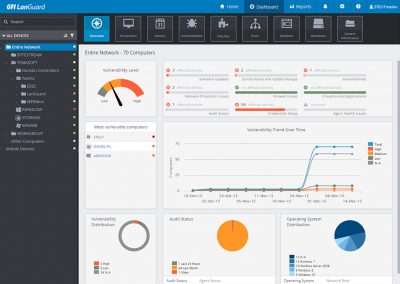
A solução GFI LanGuard, que também faz parte do modelo de licenciamento GFI Unlimited, abrange necessidades abrangentes para identificar vulnerabilidades e eliminá-las, incluindo auditoria de rede e software, varredura de vulnerabilidades em computadores e dispositivos móveis e gerenciamento automatizado de atualizações para Windows, Mac OS e Linux. A solução pode fornecer uma visão completa de todos os aplicativos instalados, uma visão geral do hardware na rede, incluindo dispositivos móveis conectados a servidores Exchange, o status dos aplicativos de segurança (antivírus, antispam, firewalls etc.), uma visão geral das portas abertas e dos compartilhamentos e serviços existentes em execução nas máquinas da rede.
Autor do artigo: Redação ZEBR.ai






