

Rastući napadi ransomwarea, nelegalno rudarenje kriptovaluta i druge pretnje zahtevaće efikasnu strategiju eliminacije ranjivosti u poslovnim mrežama
PRAG, 27. decembra 2018.– Kompanija GFI Software, dobavljač rešenja za bezbednost poslovnih mreža, predstavila je 6 ključnih koraka efikasne strategije patch managementa, koja će u 2019. godini omogućiti minimizovanje rizika od napada na poslovne mreže različitim zlonamernim aktivnostima. Strategija, između ostalog, uključuje reviziju mreže, procenu rizika, određivanje prioriteta, kao i testiranje i primenu postavljene politike.
Prema izveštaju GFI Software zasnovanom na podacima organizacije The National Vulnerability Database, u 2017. godini došlo je do značajnog porasta ranjivosti. Prošle godine je ukupno zabeleženo 14 712 ranjivosti, što je 128 % više nego u 2016. godini, kada je zabeleženo 6 447 ranjivosti. Može se očekivati da će broj ranjivosti ostati na visokom nivou i u 2018. i 2019. godini – i dalje postoji velika pretnja od ransomware napada, a ove godine je dodatno došlo do znatnog povećanja broja slučajeva zloupotrebe računara za nelegalno rudarenje kriptovaluta – prema nekim podacima za više od 600 %.
Kako se uspešno zaštititi od napada na ranjiva mesta u svojoj poslovnoj mreži:
- Revizija mreže – Važno je znati šta se sve nalazi u računarskoj mreži, tj. računari, serveri, softver i mobilni uređaji, i periodično proveravati njihovu bezbednost.
- Procena rizika – Kada znamo čime raspolažemo, potrebno je proceniti sve moguće rizike povezane sa našim sistemima i softverom prema njihovoj ozbiljnosti, obimu i troškovima eventualnog obnavljanja rada.
- Određivanje prioriteta – Na osnovu procene rizika možemo odrediti koji kritični sistemi sadrže najveće ranjivosti i samim tim su prvi na listi, kao i period redovnog instaliranja zakrpa.
- Postavljanje politike ažuriranja – Dokumentujemo ko je odgovoran za proces ažuriranja, šta treba ažurirati, kada to treba ažurirati i na koji način.
- Testiranje– Pre puštanja politike ažuriranja u produkcioni rad, potrebno je isprobati njeno funkcionisanje u testnom okruženju i otkloniti poslednje nedostatke.
- Primena– Nakon faze testiranja dolazi vreme za njenu primenu, ali uspešnim pokretanjem se ne završava sve. Politiku patch managementa potrebno je neprestano proveravati, reagovati na nove podsticaje i unapređivati je. Svake godine dolaze nove pretnje, a ni 2019. godina neće biti izuzetak.
„Većina organizacija je svesna važnosti redovnog ažuriranja svojih uređaja, ali često koriste ručne, a samim tim veoma zahtevne i vremenski zahtevne načine patch managementa“, rekao je Zdeněk Bínek, odgovoran za prodaju rešenja GFI Software u Češkoj Republici i Slovačkoj.„GFI Software nudi integrisane alate, kao što je GFI LanGuard, koji mogu automatizovati procese ažuriranja i time značajno povećati efikasnost bezbednosti poslovnih mreža.“
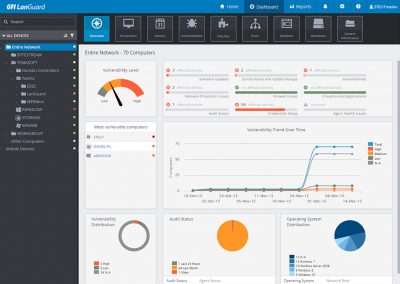
Rešenje GFI LanGuard, koje je takođe deo licencnog modela GFI Unlimited, pokriva kompleksne potrebe za otkrivanjem ranjivosti i njihovom eliminacijom, uključujući reviziju mreže i softvera, skeniranje ranjivosti na računarima i mobilnim uređajima, i automatizovano upravljanje ažuriranjima za Windows, Mac OS i Linux. Rešenje može pružiti celovitu sliku o svim instaliranim aplikacijama, pregled hardvera u mreži uključujući mobilne uređaje koji se povezuju na Exchange servere, status bezbednosnih aplikacija (antivirusi, antispam rešenja, firewallovi itd.), pregled otvorenih portova, kao i postojećih deljenja i usluga koje rade na računarima u mreži.
Autor članka: Redakcija ZEBR.ai






